
Blog de securitate cibernetică
Analize despre NIS2 și cadrul legal din România, incidente și campanii de atac, ghiduri practice și noutăți din activitatea ProDefence.
 Prodefence SRL
Analiză publicată în martie 2021. O pagină de phishing bancar nu se oprește la datele cardului. Cea analizată aici cerea, pe rând, adresa și parola de e-mail, datele personale complete, datele cardului (inclusiv CVV și PIN) și înregistra adresa IP, browserul și ora accesului. Cu acest pachet, atacatorul poate goli contul, poate vinde datele, se […]

Anunț publicat în noiembrie 2020. Pentru serviciile actuale de testare și monitorizare, vedeți pagina Audit de securitate web și de rețea. În noiembrie 2020, ProDefence a deschis publicului platforma ctrlProdefence, folosită intern din 2019 ca o completare a testelor de penetrare. Platforma scanează periodic site-urile, aplicațiile web, serverele și rețelele unei organizații și transformă un […]
Analiză publicată în noiembrie 2020. Riscul descris este la fel de actual. Platformele online care scanează linkuri și fișiere, editează documente sau fotografii păstrează ce le trimiți, iar o parte din aceste informații devin accesibile altor utilizatori. Analiza arată documente cu date personale și fișiere confidențiale ajunse în baze de date publice tocmai pentru că […]
Analiză publicată în noiembrie 2020. Continuarea completă a fost publicată pe site-ul CV19 România. Pe 14 octombrie 2020, la șase zile după sesiunea despre securitatea cibernetică a spitalelor organizată de CERT-RO împreună cu grupul Cyber Volunteers 19, adresa [email protected] a primit un e-mail cu o „factură” pentru un contract inexistent. Documentul Word cerea activarea conținutului, […]

Articol publicat în octombrie 2020. Pe 8 octombrie 2020, Centrul Național de Răspuns la Incidente de Securitate Cibernetică (CERT-RO), astăzi DNSC, și grupul de specialiști voluntari CV19 România au organizat o sesiune video de informare și avertizare pentru spitalele și clinicile din România. Întâlnirea a deschis un canal de comunicare între specialiștii în securitate cibernetică […]
Articol publicat în septembrie 2020. În 2020, codul sursă al troianului bancar Cerberus, versiunea 2, a devenit public. Dosarul „injects”, care conține țintele aplicației, includea pagini false de autentificare pentru aplicațiile mobile ale unor bănci și platforme folosite în România. Pe un telefon Android infectat, malware-ul înlocuia ecranul real de autentificare cu cel fals și […]

Articol publicat în august 2020. Infrastructura troianului Emotet includea, în 2020, și adrese IP din România: servere și dispozitive compromise, folosite pentru răspândirea virusului și pentru comunicarea cu panoul de comandă al atacatorilor. Infecția pornea de cele mai multe ori de la un simplu document Word primit pe e-mail. Pe scurt Cum se răspândește România, […]
Articol publicat în august 2020, pe baza declarațiilor lui Alexandru Angheluș pentru Mediafax. În primăvara lui 2020, când conducerile firmelor și instituțiilor și-au mutat ședințele pe Zoom, platforma avea o vulnerabilitate care permitea ghicirea parolei unei reuniuni dacă se cunoștea ID-ul acesteia. Parolele implicite aveau doar șase cifre, iar încercările nu erau limitate, deci puteau […]

Articol publicat în august 2020, pe baza declarațiilor lui Alexandru Angheluș pentru Mediafax. BadPower este un tip de atac descoperit în 2020 de cercetătorii Tencent Xuanwu Lab, prin care firmware-ul unui încărcător rapid („fast charge”) poate fi modificat astfel încât să trimită o tensiune mai mare decât suportă dispozitivul. Rezultatul poate fi supraîncălzirea, deteriorarea componentelor […]
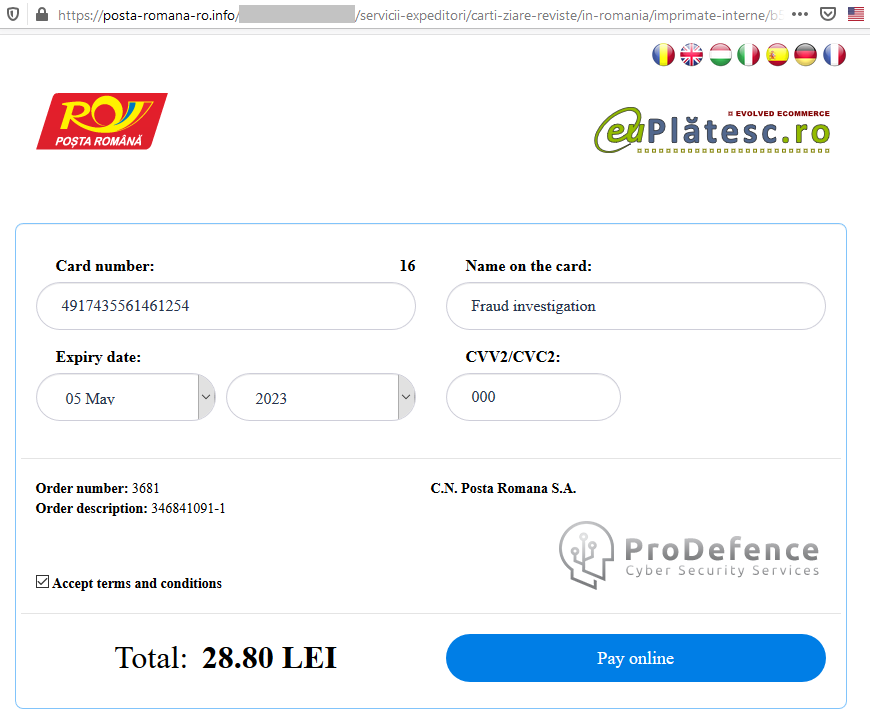
Pentru astăzi, avem un domain ce pare suspect: posta-romana-ro.infoSuspiciunea orcărui utilizator trebuie sa intervină atunci când adresa este asemănătoare cu ceva, în cazul de față Poșta Romana.În cazul în care avem de făcut plăți… ar trebui să fim puțin mai atenți! Ok. Am primit un email în care se specifică faptul că trebuie să plătim […]

Departamentul contabil al unui client a primit un email din partea “Bancii Transilvania”. Impactul a fost zero. Tentativa fiind imediat raportată/redirectionată catre noi, pentru analiză! Și asta, datorită ședințelor de Securitate cibernetică și Protecția datelor, avute cu toate departamentele, in special cu cele ce dețin date personale sau activează in zona de contabilitate! Pentru inducerea […]
„Eu sunt… să zicem H4ker!Astăzi vom vorbi despre mine ca hacker activ pe internet, dar și despre ce am pățit de curând.Fac mai multe prostii pe net, dar astăzi vă voi povesti despre faptul că de ceva timp trimit email-uri de tip phishing către instituții din Romania, Grecia și Bulgaria.Motivul meu este clar. Vreau să […]
Blog de securitate cibernetică
Experiența echipei PRODEFENCE se fundamentează pe analiza a mii de incidente și atacuri cibernetice, precum și a tacticilor, tehnicilor și procedurilor utilizate de infractorii cibernetici, pe parcursul a 20 ani de activitate și contribuție în domeniul securității cibernetice.
O parte dintre rezultatele acestor activități de cercetare și analiză sunt publicate sub forma unor articole detaliate, iar altele sunt prezentate sintetic, prin evidențierea elementelor esențiale (inclusiv prin materiale vizuale, conform exemplelor de mai jos). Obiectivul general este furnizarea de informații relevante și aplicabile pentru utilizatorii de internet și tehnologie, în vederea consolidării nivelului de conștientizare și a reducerii expunerii la riscurile din mediul online.


