
Blog de securitate cibernetică
Analize despre NIS2 și cadrul legal din România, incidente și campanii de atac, ghiduri practice și noutăți din activitatea ProDefence.

Nu mai este o noutate în a avea acasă sau la birou un router, camere Ip, frigidere smart, Smart Tv, încuietori de ușă, console gaming sau orice altceva din gama IoT. Foarte multe Ip-uri au in inventarul lor diferite dispozitive conectate la internet, iar o parte din ele sunt vulnerabile la atacuri hacking sau setările […]
 @ Prodefence SRL
Articol publicat în mai 2020. Atacatorii economisesc timp combinând mai multe ținte într-un singur scenariu. Campania analizată pornea de la un e-mail despre o „problemă” cu contul Netflix, apoi cerea autentificarea în contul Microsoft, datele personale, numele mamei, datele cardului și chiar PIN-ul. La final, victima era redirecționată spre site-ul oficial Netflix, unde totul părea […]
 @ Prodefence SRL
Articol publicat în mai 2020, pe baza informațiilor publice din platforma urlscan.io. De ce să plătești pentru securitate cibernetică? Răspunsul se vede în lista de domenii și servere din România care, în 2020, găzduiau pagini false PayPal, DHL, LinkedIn, EMS, bancare sau de e-mail, fișiere infectate și redirecționări malițioase. Majoritatea proprietarilor nu știau ce se […]
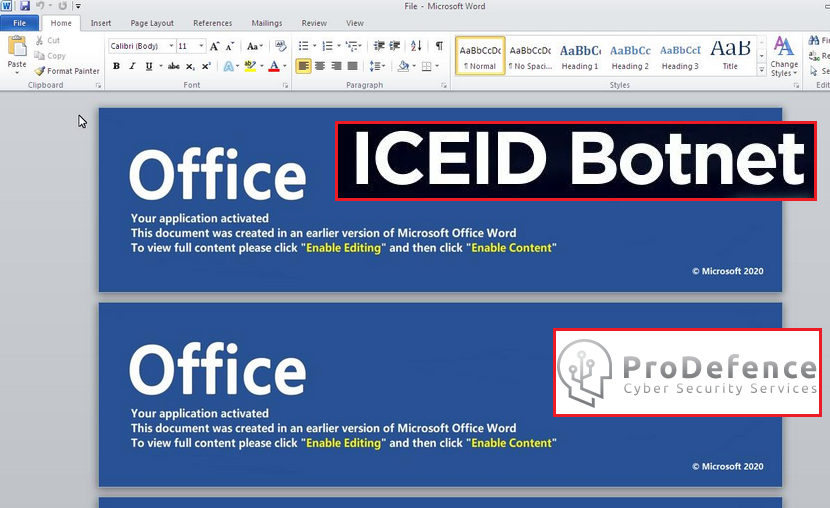
Așa cum am menționat și in articolele precedente, a deține o pagină web aduce de la sine o responsabilitate.Timpurile paginilor ce erau …sparte și hackerul înlocuia index-ul pentru a se mândri cu isprava sa… au cam trecut. O pagina vulnerabilă înseamnă încă un magazin deschis pentru hackeri. Vor folosi pagina pentru a raspândi fișiere infectate, […]
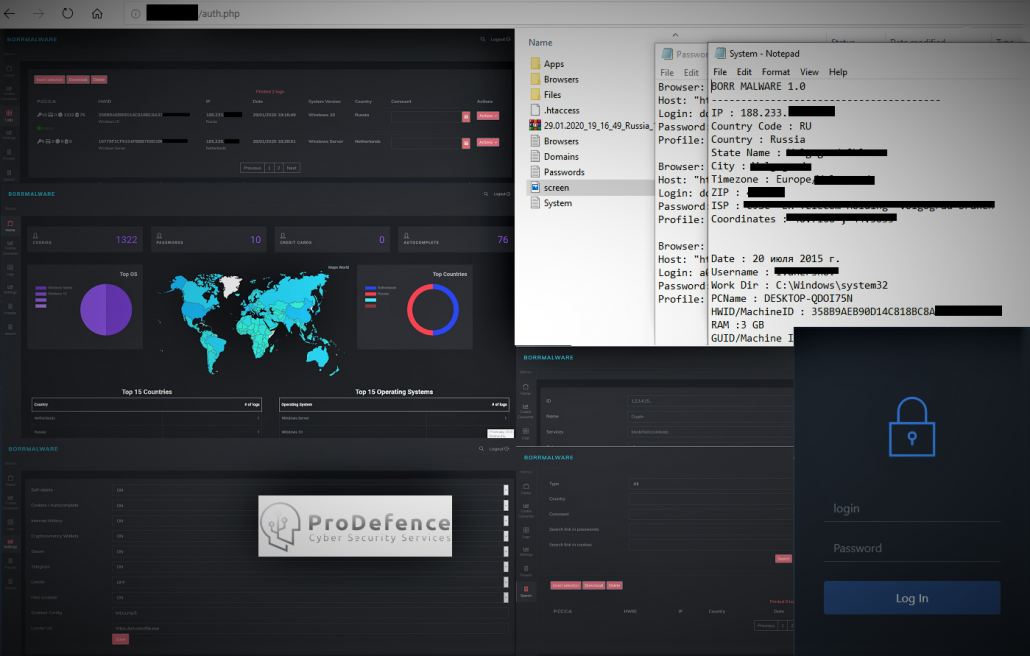
Acest articol este despre: cum un hacker poate deveni victimă sau cum pot fi prinși unii actori ai activităților ilegale. Voi incepe cu un articol postat de curând: https://www.prodefence.ro/borr-malware-acces-in-panoul-de-control/Un articol scurt, dar la obiect și după cum veți vedea, ultima frază este despre posibilitatea ca unul din log-urile de acolo sa fie chiar al hackerului.Este […]
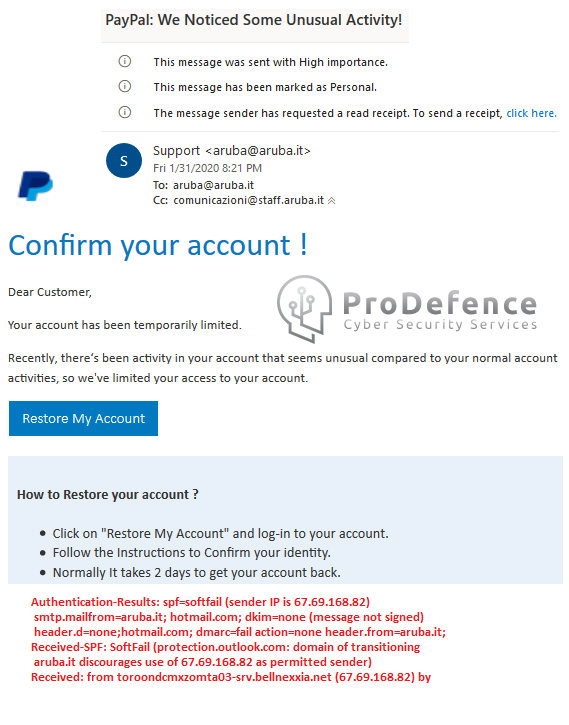
Articol publicat în februarie 2020. Furtul de date a devenit una dintre cele mai practicate metode de câștig ilegal, iar phishingul este principala cale. Campania analizată imita PayPal și era printre cele mai complexe întâlnite: după parola contului, cerea datele a două carduri, contul bancar, datele de identitate, parola adresei de e-mail și copii după […]
 ProDefence SRL
Analiză publicată în ianuarie 2020. Emotet este un troian de tip downloader: are nevoie de acțiunea victimei ca să pornească, apoi descarcă „adevăratul” malware, care fură date personale, conturi și carduri. În ianuarie 2020, două domenii din România apăreau pe listele publice de infrastructură compromisă și găzduiau documente Word infectate cu Emotet. Analiza urmărește drumul […]
Blog de securitate cibernetică
Experiența echipei PRODEFENCE se fundamentează pe analiza a mii de incidente și atacuri cibernetice, precum și a tacticilor, tehnicilor și procedurilor utilizate de infractorii cibernetici, pe parcursul a 20 ani de activitate și contribuție în domeniul securității cibernetice.
O parte dintre rezultatele acestor activități de cercetare și analiză sunt publicate sub forma unor articole detaliate, iar altele sunt prezentate sintetic, prin evidențierea elementelor esențiale (inclusiv prin materiale vizuale, conform exemplelor de mai jos). Obiectivul general este furnizarea de informații relevante și aplicabile pentru utilizatorii de internet și tehnologie, în vederea consolidării nivelului de conștientizare și a reducerii expunerii la riscurile din mediul online.


