
Blog de securitate cibernetică
Analize despre NIS2 și cadrul legal din România, incidente și campanii de atac, ghiduri practice și noutăți din activitatea ProDefence.

Prin monitorizarea constantă a evenimentelor din zona de securitate cibernetică, am observat că pe una dintre platformele online(urlscan.io) a apărut o creștere semnificativă a scanărilor asupra domeniului mae.ro,…
Articol publicat în mai 2022, pe baza lucrării „Phishing-ul bancar: propuneri de soluții pentru diminuarea numărului de victime ale atacurilor cibernetice de tip phishing”, preluată de Directoratul Național de Securitate Cibernetică. Phishingul bancar rămâne eficient pentru că exploatează încrederea clienților în banca lor: un mesaj care imită identitatea vizuală a băncii și invocă o „actualizare […]

Articol publicat în aprilie 2022, în contextul valului de atacuri DDoS asupra site-urilor din România. Principiile au rămas valabile. Un atac DDoS (Distributed Denial of Service) blochează un site sau un serviciu prin trimiterea unui volum uriaș de cereri din multe surse simultan, până când serverul nu mai poate răspunde utilizatorilor reali. Nu cere un […]
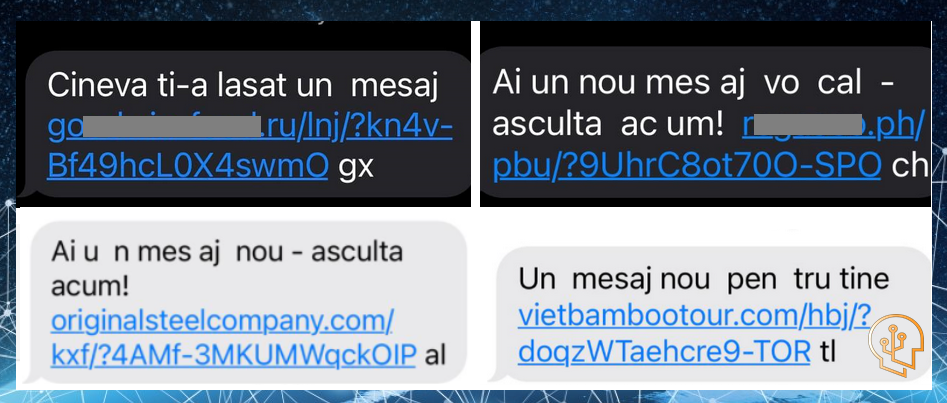
Analiză publicată în aprilie 2022. Atacurile de acest tip continuă, cu alte texte și alte aplicații. Mesajele SMS de tipul „Ai un nou mesaj vocal” primite de mulți români în 2022 duceau, de pe telefon, la o pagină care cerea instalarea unei aplicații pentru „ascultarea mesajului”. Aplicația era malițioasă: putea citi și trimite SMS-uri, citi […]
Analiză publicată în aprilie 2022. Pe un canal folosit de grupări de criminalitate cibernetică circulau, în 2022, documente dintr-o operațiune de recunoaștere din 2019 asupra Centrului de Excelență pentru Apărare Cibernetică Cooperativă al NATO (CCDCOE). Documentele arată cum a fost profilat personalul centrului și cum au fost scanate serverele, iar urmele lăsate indică un calculator […]
Articol publicat în octombrie 2021. În septembrie 2021, o listă cu aproximativ 500.000 de servere Fortinet (FortiGate) VPN vulnerabile, împreună cu datele de autentificare ale utilizatorilor, a fost publicată pe un forum de hacking. Pentru organizațiile din România care primiseră și aplicaseră avertizarea trimisă de ProDefence prin CERT-RO în martie 2021, publicarea nu a mai […]
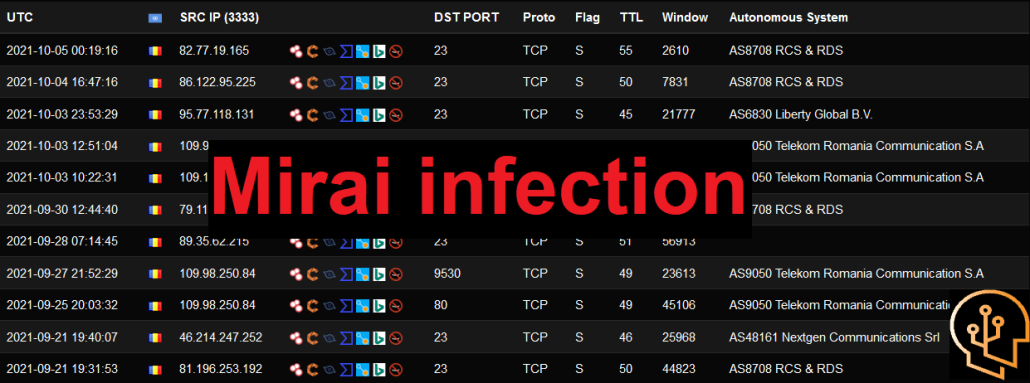
Articol publicat în octombrie 2021. Mirai și variantele sale sunt în continuare active. Mirai este un botnet care infectează dispozitive conectate la internet slab securizate (routere, camere, console de jocuri, dispozitive smart din locuințe) și le transformă în executanți ai comenzilor atacatorilor. Principala utilizare este atacul DDoS: mii de dispozitive infectate trimit simultan trafic spre […]

Articol publicat în august 2021. Observațiile au rămas valabile. Phishingul este cel mai folosit și cel mai eficient atac la nivel individual, pentru că nu atacă tehnologia, ci decizia unui om. Un singur clic poate duce la furtul datelor personale, la fraude financiare sau la infiltrarea în rețeaua unei companii sau instituții. Vestea bună: aproape […]

Articol publicat în mai 2021. În mai 2021, un singur atacator a compromis trei servere de găzduire și a criptat 28 de site-uri din România, lăsând pe ele mesaje de tip ransomware. În aceeași perioadă, o grupare românească a criptat și semnat site-ul unei instituții. Adresele identificate au fost transmise către CERT-RO, care i-a anunțat […]

Articol publicat în mai 2021. Interogările de mai jos sunt păstrate ca arhivă; platforma folosită și-a schimbat între timp adresele. În mai 2021, ProDefence a centralizat adresele IP din România asociate cu servere de comandă și control ale unor instrumente de exploatare (Cobalt Strike, Mythic, PoshC2, Metasploit, Covenant și altele), identificate prin amprente TLS de […]
Articol publicat în mai 2021, după atacul ransomware asupra Colonial Pipeline. După fiecare atac major apar articole despre ce s-ar fi putut face. Așa a fost și după atacul ransomware asupra Colonial Pipeline, din mai 2021. Întrebarea incomodă este alta: ce se întâmplă cu avertizările publicate înainte de incident? În cazul Cobalt Strike, instrumentul folosit […]
 @Prodefence
Analiză publicată în martie 2021, realizată în colaborare cu Mircea Scheau. Un client ProDefence a primit un e-mail care părea trimis de banca sa, cu un atașament numit ca un document PDF. În realitate, fișierul era o imagine .iso care ascundea un program de tip stealer: un malware care fură parolele salvate în calculator și […]
Blog de securitate cibernetică
Experiența echipei PRODEFENCE se fundamentează pe analiza a mii de incidente și atacuri cibernetice, precum și a tacticilor, tehnicilor și procedurilor utilizate de infractorii cibernetici, pe parcursul a 20 ani de activitate și contribuție în domeniul securității cibernetice.
O parte dintre rezultatele acestor activități de cercetare și analiză sunt publicate sub forma unor articole detaliate, iar altele sunt prezentate sintetic, prin evidențierea elementelor esențiale (inclusiv prin materiale vizuale, conform exemplelor de mai jos). Obiectivul general este furnizarea de informații relevante și aplicabile pentru utilizatorii de internet și tehnologie, în vederea consolidării nivelului de conștientizare și a reducerii expunerii la riscurile din mediul online.


