Infrastructura pieței financiare din România a obținut 4,83 din 5 la controlul CyFun® PR.DS-11.1, cel mai bun rezultat din întreaga serie publicată de DNSC. Controlul cere ca datele critice pentru activitate să fie salvate și stocate pe un sistem diferit de cel pe care se află datele originale, tocmai pentru a rezista pierderii, defecțiunilor și atacurilor de tip ransomware.
Scorul nu surprinde. Este singurul sector din serie în care copiile de siguranță separate erau deja o cerință de reglementare, nu o bună practică. Întrebarea utilă nu este cum a ajuns sectorul la 4,83, ci ce rămâne de demonstrat dincolo de acest control.
Ce s-a măsurat
Datele provin din proiectul PNRR 184 „Crearea de noi competențe de securitate cibernetică pentru societate și economie”, în cadrul căruia 1.599 de beneficiari din sectorul public și privat s-au autoevaluat pe platforma SecureRO, folosind cadrul CyberFundamentals (CyFun®) al Centrului pentru Securitate Cibernetică din Belgia. Concluzia DNSC: nivelul ridicat indică o bună capacitate de protejare a datelor critice prin copii de siguranță securizate și separate, cu efect asupra rezilienței operaționale și a vitezei de recuperare.
Diferența dintre a avea copii și a putea reveni
Controlul PR.DS-11.1 verifică existența și separarea copiilor. Nu verifică restaurarea. Este distincția care, în incidente reale, decide între o oprire de câteva ore și una de câteva zile. Întrebările care rămân deschise la un scor de 4,83:
când a fost ultima restaurare completă, făcută pe sistem separat, cronometrată și consemnată;
cât durează revenirea efectivă a serviciului, nu copierea fișierelor, inclusiv reconstrucția dependențelor și verificarea integrității datelor;
dacă există o copie inaccesibilă din rețea și nemodificabilă, care rezistă unui atacator cu drepturi de administrare;
dacă cheile de criptare ale copiilor sunt păstrate în altă parte decât sistemul protejat;
dacă persoana care poate executa restaurarea este disponibilă și în afara programului, și dacă procedura funcționează fără ea;
dacă furnizorii care găzduiesc componente ale serviciului au propriile copii verificate și obligația contractuală de a le proba.
Un exercițiu de restaurare documentat, făcut cel puțin anual, transformă un scor declarat într-o dovadă. Fără el, cifra rămâne o intenție.
Ce cadru legal se aplică, de fapt
Aici sectorul financiar are o particularitate pe care ceilalți nu o au. Directiva NIS2 prevede că, atunci când un act european sectorial impune cerințe cel puțin echivalente, acela se aplică în locul regimului general. Pentru entitățile financiare, actul respectiv este Regulamentul (UE) 2022/2554 privind reziliența operațională digitală, aplicabil din ianuarie 2025, care acoperă gestionarea riscului informatic, raportarea incidentelor, testarea rezilienței și supravegherea furnizorilor terți critici.
Consecința practică este că o entitate din infrastructura pieței financiare nu trebuie să presupună automat că regimul din OUG nr. 155/2024 i se aplică integral, dar nici nu poate presupune contrariul. Perimetrul se stabilește pe tipul de entitate și pe activitatea desfășurată, iar grupurile cu activități mixte se pot afla, simultan, sub ambele regimuri pentru componente diferite. Stabilirea corectă a perimetrului este primul livrabil, nu o formalitate.
Unde regimul general se aplică, obligațiile administrative sunt cele cunoscute: notificarea în vederea înregistrării în 30 de zile conform art. 18 alin. (2), evaluarea nivelului de risc cu instrumentul ENIRE@RO, autoevaluarea anuală a maturității conform art. 12 alin. (4) și termenele de raportare a incidentelor din art. 15 alin. (7): 24 de ore, 72 de ore, o lună.
Unde se pierde avantajul
Organizațiile cu maturitate tehnică ridicată eșuează rareori la partea tehnică. Eșuează la demonstrație: politica aprobată de organul de conducere lipsește sau este veche, matricea de responsabilități nu corespunde organigramei actuale, registrul de incidente conține doar evenimentele mari, iar dovada instruirii acreditate a conducerii, cerută de art. 14 alin. (2), nu există.
Prin Ordinul nr. 3 din 27 noiembrie 2025, directorul DNSC a aprobat normele privind supravegherea, verificarea și controlul respectării ordonanței, împreună cu metodologia de prioritizare pe bază de risc. Verificarea pornește de la documente. Un sistem de copii de siguranță impecabil, fără documentația care îl descrie și fără evidența testelor, se prezintă slab exact acolo unde ar trebui să fie punctul forte.
Exercițiul care validează scorul
Un test de restaurare serios nu se anunță cu o lună înainte și nu se face pe un fișier ales convenabil. Se alege un serviciu real, se pornește de la premisa că sistemul original nu mai există și se cronometrează întreg parcursul: identificarea copiei corecte, obținerea cheilor, reconstrucția mediului, verificarea integrității datelor, repornirea serviciului și confirmarea că datele sunt cele așteptate, nu doar prezente.
Rezultatul se compară cu obiectivele declarate de timp și de pierdere maximă de date. Diferența dintre cele două este singura măsură onestă a rezilienței, iar consemnarea ei, cu dată, participanți, probleme întâlnite și acțiuni de remediere, este exact dovada pe care o cere o verificare.
Al doilea exercițiu, mai scurt, privește terții: cereți unui furnizor care găzduiește o componentă a serviciului dovada ultimului său test de restaurare. Răspunsul, sau lipsa lui, spune mai mult despre reziliența reală decât orice chestionar completat la semnarea contractului.
Pașii următori
Primul pas este delimitarea: ce se aplică entității și la ce nivel. Platforma CysNis parcurge criteriile de încadrare cu trimiteri la textul legal, prin verificarea încadrării NIS2.
Un 4,83 din 5 este un avantaj real. Se transformă în conformare demonstrabilă doar dacă este însoțit de probe: teste consemnate, politici aprobate, roluri atribuite și o delimitare clară a regimului aplicabil.
Un grup de angajați care folosesc același model de inteligență artificială nu formează o capacitate organizațională. Diferența dintre cele două nu este una de scară, ci de arhitectură, iar cadrul HumanAI / OrgAI o face vizibilă, măsurabilă și auditabilă.
Alexandru Angheluș · septembrie 2026 · Text bazat pe „HumanAI and OrgAI: A Relational Framework for AI-Mediated Human and Organizational Capacity”, versiunea 1.5, DOI 10.5281/zenodo.22295278, licență CC BY-ND 4.0. În publicațiile în limba română, notația OmAI este echivalentul lui HumanAI; aici se păstrează forma din lucrarea citată.
Întrebarea la care numărul de licențe nu răspunde
Adoptarea inteligenței artificiale este raportată, de regulă, prin nume de produse, număr de licențe sau volume automatizate. Aceste cifre arată că tehnologia este disponibilă. Ele nu arată ce capacitate a fost creată, unde se află cunoașterea, cum sunt validate rezultatele și cine deține autoritatea.
Aceeași interfață poate susține un profesionist competent, poate induce o dependență necalibrată sau poate propaga o eroare în întreaga organizație. Confuzia centrală este între utilizarea individuală a inteligenței artificiale și capacitatea organizațională. Fără surse autorizate, roluri, validare, trasabilitate, securitate și memorie controlată, rezultatul este utilizare agregată, nu capacitate guvernată.
Pentru un responsabil de securitate sau de conformitate, consecința este practică și imediată: la o întrebare de supraveghere, la un audit sau la o evaluare de risc, numărul de licențe nu constituie un răspuns. Nu spune din ce surse s-a produs concluzia, cine a verificat-o, cine răspunde pentru ea și cum poate fi reconstituită.
Două constructe, două unități de analiză
HumanAI
HumanAI denumește o configurație situată persoană–inteligență artificială–sarcină–context, în care un sistem de inteligență artificială schimbă efectiv performanța, judecata, învățarea sau vulnerabilitatea unei persoane, în timp ce rolul uman și autoritatea de decizie rămân identificabile.
Contribuția poate fi pozitivă, neutră sau negativă. Dependența excesivă, eroarea sau erodarea competenței nu scot un caz din categorie, descriu profilul lui de rezultat. Configurația este episodică atunci când privește o sarcină delimitată și devine stabilă atunci când utilizarea repetată schimbă practica, încrederea, competența, autonomia sau comportamentul de verificare al persoanei.
OrgAI
OrgAI denumește configurația socio-tehnică organizațională în care episoadele HumanAI, sistemele de inteligență artificială, cunoașterea instituțională autorizată, rolurile, fluxurile de lucru, validarea, trasabilitatea, securitatea și controlul mobilizează împreună o capacitate distribuită care nu poate fi atribuită unui singur utilizator sau unui singur model.
OrgAI nu este un produs, un model, un agent sau un depozit de documente. Este o proprietate a configurației organizaționale.
Regulă de lectură: HumanAI și OrgAI descriu configurații, nu rezultate. O configurație poate produce rezultate bune, slabe sau nesigure. Apartenența la categorie și calitatea rezultatului sunt judecăți separate.
Cazuri excluse
O sugestie ignorată, fără efect material, nu constituie HumanAI în episodul respectiv.
O automatizare deterministă, fără componentă de inteligență artificială, nu intră în categorie doar pentru că este complexă.
Mai multe licențe folosite independent nu constituie OrgAI.
Un asistent conversațional conectat la documente neverificate nu demonstrează cunoaștere organizațională autorizată.
O decizie luată exclusiv de sistem, fără autoritate și răspundere identificabile, nu satisface cadrul guvernat.
Testul de apartenență
Încadrarea nu se face prin declarație, ci prin șapte întrebări aplicate unei configurații delimitate.
Test
HumanAI
OrgAI
Unitate identificabilă
persoană, sistem, sarcină și context
proces organizațional, actori, sisteme și cunoaștere
Contribuția IA
schimbă efectiv execuția sau judecata
este integrată în capacitatea instituțională
Autoritate
rolul uman și decizia pot fi atribuite
rolurile, aprobările și escaladările sunt definite
Cunoaștere
sursele relevante pot fi delimitate
sursele sunt autorizate, versionate și au proprietar
Validare
persoana poate verifica proporțional cu riscul
validarea este independentă și instituționalizată
Trasabilitate
episodul poate fi reconstituit
fluxul și decizia pot fi auditate
Învățare
efectele asupra persoanei pot fi urmărite
reacțiile validate actualizează controlat memoria
Tabelul 1. Criterii de apartenență și de delimitare.
Pragul constitutiv: de ce OrgAI nu este suma episoadelor
Relația dintre cele două niveluri este una de integrare condiționată. Episoadele individuale produc contribuții locale. Arhitectura organizațională selectează, autorizează, coordonează, validează și păstrează doar acele contribuții care pot deveni parte din capacitatea instituțională.
OrgAI ≠ Σ HumanAIᵢ
Iorg = 1[Korg ∧ P ∧ R ∧ G ∧ S ∧ T]
Indicatorul Iorg exprimă pragul conceptual minim: Korg este cunoașterea instituțională autorizată, P sunt procesele și punctele de control, R sunt rolurile și răspunderea, G este guvernanța cu validare, posibilitate reală de contestare și audit, S este securitatea și protecția datelor, iar T este trasabilitatea configurației și a deciziei.
Dacă oricare dintre aceste componente lipsește, configurația poate reprezenta utilizare conectată sau agregată, dar nu demonstrează OrgAI guvernat. Învățarea controlată este necesară pentru forma cumulativă, nu pentru pragul minim.
Mecanismul de transformare
Un actor execută o sarcină într-o configurație HumanAI delimitată.
Rezultatul este însoțit de surse, configurație, intervenții și nivel de încredere.
Un rol competent validează sau respinge contribuția, proporțional cu riscul.
Decizia este atribuită și integrată într-un proces organizațional controlat.
Concluziile acceptate pot actualiza memoria doar printr-un flux separat de validare formală.
Rezultatele și erorile sunt monitorizate, iar accesul sau regulile pot fi retrase ori corectate.
Decuplarea epistemică: riscul care nu apare în listele de controale
Decuplarea epistemică este distanța dintre gama de afirmații, interpretări sau opțiuni pe care inteligența artificială le face accesibile și capacitatea demonstrată a actorului responsabil de a le valida.
Δepi(T; X, t) = A(T; X, t) − V(T; X, t)
Pe un set declarat de sarcini T, A este proporția sarcinilor pentru care sistemul oferă un răspuns utilizabil, iar V este proporția pentru care actorul responsabil poate produce o justificare verificată. Diferența se calculează în același domeniu și ia valori între −1 și 1. O valoare pozitivă mare arată că accesul a depășit validarea.
Distincția este esențială pentru guvernanță, pentru că separă trei întrebări pe care practica le amestecă permanent: ce poate genera sau regăsi sistemul, ce poate valida actorul competent și cine este autorizat să decidă sau să execute. Accesul la o afirmație nu produce automat cunoaștere justificată, iar validarea tehnică nu conferă automat autoritate de decizie.
Semnale observabile
Răspunsurile sunt acceptate mai repede decât pot fi verificate sursele lor.
Citările, explicațiile sau calculele nu pot fi reproduse independent.
Același rezultat este reutilizat în procese diferite fără reevaluarea contextului.
Încrederea raportată crește, în timp ce rata de detectare a erorilor scade.
Memoria organizațională este actualizată cu rezultate nevalidate.
Autoritatea este atribuită formal unei persoane, dar constrângerile practice fac imposibilă contestarea.
Măsuri de reducere
Limitarea domeniului și declararea necunoscutelor.
Citarea și verificarea surselor primare.
Validare independentă obligatorie pentru rezultatele cu impact ridicat.
Separarea generării de aprobare și de execuție.
Testarea calibrării încrederii și a detectării erorilor.
Controlul reutilizării și al actualizărilor de memorie.
Păstrarea dreptului de a contesta, de a opri și de a reveni la procesul neasistat.
Propagarea: cum o eroare locală devine risc sistemic
Ωprop = max(0, Δepi) × ρ × κ
ρ este rata la care un rezultat este reutilizat sau difuzat, iar κ este criticitatea consecinței. Fără calibrare locală, formula nu estimează probabilități reale. Rolul ei este altul: face vizibil de ce o eroare mică, reutilizată frecvent într-un proces critic, poate deveni un risc organizațional major, și de ce reducerea decuplării are efect multiplicativ, nu liniar.
Cinci scenarii de utilizare
7.1. Analiză și cercetare
Un analist folosește inteligența artificială pentru identificarea temelor, sinteza documentelor și formularea de ipoteze. Configurația este HumanAI atunci când intervenția schimbă efectiv amploarea sau viteza analizei. Corpusul trebuie delimitat, citările verificate, inferențele marcate ca atare, iar decizia analistului păstrată.
Configurația devine parte din OrgAI abia atunci când sursele, drepturile, metodologia, validarea și reutilizarea sunt integrate într-un proces instituțional. Riscul dominant este ca o sinteză plauzibilă, dar neverificată, să devină fapt organizațional.
7.2. Creație, comunicare și marketing
Inteligența artificială poate extinde spațiul de concepte, audiențe și variante creative. Fiecare relație creator–model–temă este HumanAI. OrgAI presupune date autorizate, drepturi asupra materialelor, criterii de aprobare, versiuni, evaluarea performanței și reacții controlate. Abundența nu demonstrează relevanță și poate produce convergență narativă sau uniformizarea exprimării.
7.3. Securitate cibernetică
Un analist din centrul de operațiuni de securitate folosește inteligența artificială pentru corelarea alertelor, formularea de ipoteze și propunerea pașilor de investigare. HumanAI descrie episodul analist–model–telemetrie. OrgAI apare atunci când identitățile, clasificarea datelor, lanțul de custodie, sursele, rolurile de aprobare, jurnalizarea și procedurile de răspuns sunt integrate.
Execuția automată a comenzilor propuse, contaminarea memoriei cu indicatori neverificați sau expunerea datelor de investigație sunt situații în care viteza a depășit controlul. Operațiunile distructive necesită confirmare explicită, separarea sarcinilor și capacitate de revenire.
7.4. Conformitate și evaluarea probelor
Inteligența artificială poate corela cerințe cu politici, controale și probe. La nivel HumanAI, evaluatorul primește sugestii și sinteze. La nivel OrgAI, organizația administrează proprietarii de controale, perioadele, versiunile, excepțiile, aprobările și proveniența probelor. Existența unui document nu stabilește funcționarea unui control, iar un scor automat nu demonstrează conformitatea.
7.5. Memorie organizațională și decizie strategică
O organizație conectează inteligența artificială la politici, proiecte, lecții învățate și decizii anterioare. Regăsirea informației este utilă doar dacă sursele au statut, versiune, proprietar și domeniu de aplicare. Forma cumulativă apare atunci când concluziile validate actualizează memoria fără autoconfirmare, iar informația depășită poate fi retrasă. Deciziile strategice rămân atribuibile unor roluri autorizate.
Scenariu
Unitatea HumanAI
Pragul pentru OrgAI
Riscul dominant
Analiză
analist, model, corpus, întrebare
surse instituționale și validare
citări și concluzii neverificate
Creație
creator, model, temă, audiență
drepturi, aprobare, reacții controlate
convergență și utilizare neautorizată
Securitate
analist, telemetrie, ipoteză
lanț de custodie, roluri, audit
execuție greșită și contaminare
Conformitate
evaluator, cerință, probă
proprietari, perioade, validare formală
conformitate aparentă
Memorie
utilizator, întrebare, surse interne
valabilitate și învățare validată
propagarea informației depășite
Tabelul 2. Sinteza scenariilor.
Studiu de caz demonstrativ: evaluarea unui incident
Statut: cazul este ipotetic și explicativ. Valorile sunt ilustrative, nu rezultate empirice, și nu reprezintă performanța vreunui produs sau a vreunei organizații reale.
O organizație trebuie să evalueze un posibil incident de securitate. Intrările includ alerte, jurnale, proceduri interne, informații despre amenințări și rapoarte anterioare. O concluzie greșită poate întrerupe servicii, poate distruge probe sau poate face ca un incident real să fie ratat.
Episodul HumanAI
Analistul cere modelului o cronologie, ipoteze și pași de validare. Inteligența artificială reduce timpul de triere și extinde spațiul ipotezelor, deci contribuția este materială. Analistul verifică evenimentele în sursele primare, marchează afirmațiile deduse și păstrează autoritatea asupra clasificării. Configurația rămâne HumanAI chiar și atunci când o parte dintre sugestii sunt respinse.
Utilizarea agregată, care nu este OrgAI
Mai mulți analiști folosesc independent același model și copiază răspunsurile în tichete. Nu există catalog de surse, versiune de configurație, rol de validare formală sau regulă de actualizare a memoriei. Aceasta este utilizare agregată. Volumul de activitate nu compensează arhitectura lipsă.
Configurația OrgAI guvernată
Sursele sunt clasificate, au proprietar și sunt filtrate înainte de regăsire, în funcție de identitatea analistului.
Conținutul regăsit este tratat ca date neîncrezute și nu poate introduce instrucțiuni executabile.
Modelul produce ipoteze legate de evenimente primare și declară datele lipsă.
Un validator separat evaluează afirmațiile critice, iar decidentul aprobă răspunsul operațional.
Comenzile sunt interzise implicit și necesită confirmare, jurnalizare și validare în domeniul-țintă.
Doar concluziile validate formal pot actualiza memoria cazului; indicatorii respinși sunt retrași și rămân auditabili.
Calculul ilustrativ al decuplării
Ini�ial: A = 0,92; V = 0,68; Δepi = 0,24
După controale: A = 0,92; V = 0,88; Δepi = 0,04
Accesul nu a fost redus, dar capacitatea de validare a crescut prin surse primare, validare formală și trasabilitate. Dacă rata de reutilizare ρ este 0,80 și criticitatea κ este 0,90, indicatorul conceptual de propagare scade de la 0,173 la 0,029. Valorile explică doar relația dintre variabile.
Observația practică pentru un responsabil de securitate este că soluția nu a fost restrângerea accesului la instrument, reflexul obișnuit, ci creșterea capacității de validare. Restrângerea accesului ar fi redus A, deci și utilitatea, fără să rezolve problema de fond.
Maturitate: șase stări, niciuna obligatorie
Modelul de maturitate descrie stări observabile de integrare, nu o obligație de a ajunge la nivelul cel mai înalt. Pentru anumite sarcini, o configurație HumanAI administrată este mai potrivită decât forma cumulativă. Un nivel se atribuie unui domeniu și unui proces delimitat, nu unei organizații în abstract.
Nivel
Descriere
Dovada minimă
Limita
M0 Explorator
utilizare ocazională, fără practică stabilă
inventar de utilizări sau experiment
nu demonstrează HumanAI stabil
M1 HumanAI episodic
IA schimbă efectiv sarcini delimitate
artefacte și comparator de sarcină
efectul nu este instituționalizat
M2 HumanAI administrat
practică repetabilă, guvernată local
ghidaj, măsurare, validare, proprietar
mai mulți utilizatori nu înseamnă OrgAI
M3 OrgAI conectat
modelele accesează surse și fluxuri interne
catalog de surse, identități, integrare
conectivitatea nu demonstrează guvernanță
M4 OrgAI guvernat
pragul constitutiv este satisfăcut
roluri, validare, audit, securitate, contestare
învățarea poate rămâne manuală
M5 OrgAI cumulativ
reacțiile validate actualizează memoria controlat
etapizare, aprobări, istoric, retragere, testare
adaptarea nu demonstrează sinergie
Tabelul 3. Niveluri de maturitate.
Statutul sinergiei: „OrgAI sinergic” este o etichetă de rezultat, nu un nivel M6. Se aplică doar unei configurații și unei sarcini pentru care comparatorii și pragurile de risc au fost evaluate explicit.
O organizație poate funcționa simultan la M1 într-un domeniu, la M4 în altul și poate interzice utilizarea inteligenței artificiale într-un al treilea. Aplicarea unui nivel unic la nivel de organizație este, în sine, o eroare de evaluare.
Guvernanță: roluri, scurtături incompatibile și amenințări
Guvernanța nu este un capitol separat al cadrului, ci elementul care constituie categoria. Eliminarea autorității, a validării sau a trasabilității nu slăbește o configurație OrgAI, ci o scoate din categorie.
Rol
Responsabilitate principală
Scurtătura incompatibilă
Proprietar de proces
definește scopul, domeniul și criteriile de acceptare
delegarea scopului către furnizor sau model
Proprietar de cunoaștere
autorizează sursele, valabilitatea și retragerea
tratarea oricărui document accesibil drept autoritar
Utilizator sau operator
execută sarcina și consemnează intervențiile
copierea rezultatului fără verificare
Validator
testează afirmațiile față de criterii și probe
validarea propriului rezultat cu impact ridicat
Decident
acceptă consecințele și autorizează acțiunea
atribuirea răspunderii către inteligența artificială
Securitate și protecția datelor
controlează accesul, izolarea, păstrarea și incidentele
bazarea exclusiv pe condițiile furnizorului
Audit sau supraveghere
testează reconstituirea, excepțiile și eficacitatea
tratarea existenței politicii drept dovadă de funcționare
conceptul este tratat drept probă juridică sau de audit
demonstrarea separată a obligațiilor și a eficacității controalelor
Tabelul 6. Anti-tipare și corecții.
La acestea se adaugă șase clarificări explicite: HumanAI nu înseamnă că o persoană devine inteligență artificială sau că un sistem dobândește statut uman; HumanAI nu este sinonim cu succesul; OrgAI nu este numele unui model sau al unui pachet comercial; accesul la un corpus intern nu demonstrează proveniență, validare sau autoritate; automatizarea nu transferă răspunderea către sistem; iar folosirea termenului OrgAI nu face o organizație matură, sigură sau conformă.
Granița de reglementare
Cadrul sprijină analiza și proiectarea controalelor, dar nu stabilește conformitatea juridică. Sistemele cu efecte materiale asupra drepturilor, siguranței, ocupării forței de muncă, finanțelor, sănătății, securității sau serviciilor publice necesită evaluare juridică specifică domeniului, analiză de protecție a datelor, supraveghere umană competentă, posibilitate de contestare, separarea sarcinilor și păstrarea probelor. Etichetele HumanAI sau OrgAI nu înlocuiesc obligațiile aplicabile.
De la cadru la implementare
Etapă
Activitate
Criteriu de ieșire
1. Delimitare
selectarea procesului, a sarcinilor și a consecințelor
domeniu aprobat, proprietar și excluderi
2. Referință
măsurarea procesului fără noua configurație
comparator, praguri și set de sarcini
3. HumanAI controlat
pilot cu utilizatori, reguli și validare
contribuție materială documentată și profil de risc
4. Cunoaștere
catalogarea și autorizarea surselor
proprietari, valabilitate, acces și retragere
5. Pragul OrgAI
integrarea rolurilor, fluxului, auditului și securității
testul Iorg satisfăcut, cu probe
6. Pilot operațional
testarea stărilor normale, limită, adversariale și de indisponibilitate
criterii de acceptare aprobate și risc rezidual
7. Învățare controlată
introducerea reacțiilor validate formal și a retragerii
memorie actualizabilă, auditabilă, reversibilă
8. Monitorizare
urmărirea profilurilor, a schimbărilor și a incidentelor
revizuire periodică și condiții de oprire
Tabelul 7. Parcurs de implementare.
Condiții de oprire
Implementarea trebuie oprită sau readusă la starea anterioară atunci când apar expunerea datelor, pierderea atribuirii deciziei, degradarea detectării erorilor, accesul neautorizat, contaminarea memoriei, imposibilitatea de a reproduce rezultate critice sau o schimbare de configurație nevalidată.
Instrumentul însoțitor
HumanAI and OrgAI Framework Calculator este componenta digitală a cadrului, versionată separat. Operaționalizează șase relații definite în lucrare: decuplarea epistemică, expunerea la propagare, pragul constitutiv OrgAI, contribuția materială, sinergia și clasificarea de maturitate.
Instrumentul se folosește numai după definirea unității de analiză, a sarcinii, a contextului, a perioadei de observare, a comparatorului, a pragului de semnificație și a standardului de probă. Fiecare condiție organizațională trebuie susținută cu dovezi, iar o stare necunoscută nu contează niciodată ca demonstrată. Versiunea locală calculează în navigator și poate exporta o evaluare în format JSON, pentru reproductibilitate și audit. Valorile exportate rămân afirmații introduse de utilizator până când sunt legate de probe; rezultatele nu constituie validare empirică, certificare, consultanță juridică sau determinare de conformitate.
Valoarea cadrului nu depinde de cine a folosit prima dată notația HumanAI și nici de absența absolută a unei expresii similare pentru OrgAI. Depinde de claritatea definițiilor, de separarea constructelor de rezultate, de modelul relațional și de capacitatea de a face vizibile răspunderea, validarea, autoritatea și riscul.
În practică, întrebarea decisivă nu este dacă o organizație folosește inteligența artificială. Este dacă poate demonstra ce capacitate a creat, în ce domeniu, din ce surse, prin ce roluri, cu ce validare și în ce limite. HumanAI face vizibilă configurația persoanei. OrgAI face vizibilă arhitectura instituțională care o poate transforma în capacitate colectivă controlată.
Pentru profesioniștii din securitate și conformitate, consecința operațională este că evaluarea nu se aplică unui model, ci unei configurații delimitate, și că validarea, nu accesul, rămâne problema centrală între disponibilitatea tehnologiei și capacitatea reală.
Sursa
Angheluș, A. (2026). HumanAI and OrgAI: A Relational Framework for AI-Mediated Human and Organizational Capacity. Versiunea 1.5, 4 septembrie 2026. DOI: 10.5281/zenodo.22295278. Licență Creative Commons Atribuire, Fără modificări 4.0 Internațional.
HumanAI, scris și HumanAI sau OmAI în publicațiile românești, denumește o configurație situată persoană, inteligență artificială, sarcină și context, în care sistemul schimbă efectiv performanța, judecata, învățarea sau vulnerabilitatea unei persoane, iar rolul uman și autoritatea de decizie rămân identificabile.
Ce este OrgAI?
OrgAI denumește configurația socio-tehnică organizațională în care episoadele HumanAI, sistemele de inteligență artificială, cunoașterea instituțională autorizată, rolurile, fluxurile, validarea, trasabilitatea și securitatea mobilizează împreună o capacitate distribuită. Nu este un produs, un model sau un depozit de documente, ci o proprietate a configurației.
Care este diferența dintre HumanAI și OrgAI?
Nu este una de scară, ci de arhitectură. OrgAI nu este suma episoadelor HumanAI. Pragul constitutiv cere cumulativ cunoaștere autorizată, procese, roluri și răspundere, guvernanță cu validare și contestare, securitate și trasabilitate. Dacă oricare lipsește, rezultatul este utilizare agregată, nu capacitate guvernată.
Ce este decuplarea epistemică?
Este distanța dintre gama de afirmații pe care inteligența artificială le face accesibile și capacitatea demonstrată a actorului responsabil de a le valida, calculată ca diferență între proporția sarcinilor cu răspuns utilizabil și proporția celor cu justificare verificată, pe același set declarat de sarcini.
Mai multe licențe de inteligență artificială înseamnă OrgAI?
Nu. Mai multe licențe folosite independent constituie utilizare agregată. Numărul de conturi nu demonstrează surse autorizate, roluri, validare independentă, trasabilitate sau memorie controlată, iar la un audit numărul de licențe nu răspunde la nicio întrebare de supraveghere.
Ce niveluri de maturitate definește cadrul?
Șase stări observabile, de la M0 explorator la M5 OrgAI cumulativ. Un nivel se atribuie unui domeniu și unui proces delimitat, nu unei organizații în abstract. Aceeași organizație poate fi la M1 într-un domeniu, la M4 în altul și poate interzice inteligența artificială într-un al treilea.
Cadrul stabilește conformitatea juridică?
Nu. Sprijină analiza și proiectarea controalelor, dar nu înlocuiește evaluarea juridică specifică domeniului, analiza de protecție a datelor, supravegherea umană competentă sau separarea sarcinilor. Etichetele HumanAI sau OrgAI nu înlocuiesc obligațiile aplicabile.
Entitățile din sectorul energetic din România au obținut 2,15 din 5 la controlul CyFun® GV.SC-07.2, care cere o listă documentată a tuturor furnizorilor, vânzătorilor și partenerilor critici care ar putea fi implicați într-un incident major, listă stabilită, actualizată și disponibilă atât online, cât și offline. DNSC a încadrat rezultatul la nivel scăzut.
Sunt două cuvinte în textul controlului care explică de ce scorul e mic și de ce contează: „actualizată” și „offline”. Primul se ratează din lipsă de proces. Al doilea se ratează pentru că nimeni nu se gândește la ziua în care sistemele nu mai pornesc.
Contextul cifrei
Măsurătoarea vine din proiectul PNRR 184 „Crearea de noi competențe de securitate cibernetică pentru societate și economie”, în care 1.599 de beneficiari din mediul public și privat și-au evaluat singuri maturitatea pe platforma SecureRO, pe baza cadrului CyberFundamentals (CyFun®) al Centrului pentru Securitate Cibernetică din Belgia. Concluzia DNSC pentru energie: este nevoie de consolidarea evidenței și actualizării informațiilor privind furnizorii și partenerii critici, pentru a sprijini un răspuns rapid și coordonat în cazul incidentelor majore.
Lista nu e un tabel cu furnizori
Orice companie din energie are o listă de furnizori, în sistemul de achiziții. Controlul cere altceva: evidența acelor terți a căror indisponibilitate sau compromitere ar afecta serviciul, cu informațiile necesare pentru a-i contacta și a lucra cu ei în plin incident. Diferența se vede în coloane:
ce serviciu sau echipament furnizează și ce se oprește fără el;
persoana de contact tehnică, nu cea comercială, cu număr direct și cu un al doilea nume de rezervă;
programul real de disponibilitate și termenul contractual de intervenție;
tipul de acces pe care îl are în infrastructura proprie, de la distanță, permanent, prin cont dedicat sau prin cont partajat;
obligațiile lui de notificare în caz de incident propriu și termenul în care trebuie să anunțe;
alternativa, dacă există, și timpul necesar comutării pe ea.
Într-o companie de energie, lista trebuie să acopere și integratorii de sisteme de control industrial, producătorii de echipamente cu mentenanță de la distanță, furnizorii de servicii de comunicații pentru telemetrie și operatorii de centre de date unde stau sistemele de suport. Aceștia sunt, de regulă, cei absenți din evidențele existente.
De ce „offline” nu e un moft
Scenariul în care lista e cel mai necesară este exact scenariul în care nu poate fi accesată: rețeaua este izolată preventiv, serviciul de directoare este compromis, poșta electronică nu funcționează, telefoanele de serviciu sunt blocate pentru că autentificarea trece prin sistemul afectat. O evidență care stă doar în intranet sau într-un serviciu în nor legat de conturile companiei devine inutilizabilă fix în ora în care conta.
Varianta offline înseamnă copie tipărită sau pe suport separat, păstrată în locuri cunoscute, cu regim de confidențialitate, lista conține informații care, în mâini greșite, descriu exact punctele slabe ale organizației. Controlul spune explicit că evidența se ține „ținând seama în mod corespunzător de confidențialitate și securitate”.
Ce cere legea peste control
Art. 11 alin. (1) din OUG nr. 155/2024, aprobată prin Legea nr. 124/2025, cere entităților esențiale și importante măsuri proporționale și adecvate pentru identificarea, evaluarea și gestionarea riscurilor aferente rețelelor și sistemelor informatice utilizate, precum și pentru reducerea efectelor incidentelor asupra destinatarilor serviciilor și asupra altor servicii. Formularea din final acoperă direct efectul de propagare prin lanțul de aprovizionare.
În energie, acest efect are o dimensiune pe care alte sectoare nu o au: interdependența. Un incident la un furnizor comun mai multor operatori nu produce nouă probleme separate, ci una singură, simultană, cu presiune publică imediată. Preambulul ordonanței citează tocmai un astfel de caz din alt sector, incidentul din primul trimestru al anului 2024, în care 26 de spitale au fost afectate prin intermediul aceluiași furnizor de servicii gestionate.
La aceasta se adaugă termenele de raportare din art. 15 alin. (7): avertizare timpurie în 24 de ore, raportarea incidentului în 72 de ore, raport final în cel mult o lună. Când cauza vine de la un terț, primele ore se consumă încercând să afli de la cine și ce anume, sau nu se consumă deloc, dacă evidența există.
Un test simplu
Alegeți un furnizor critic și cereți, fără preaviz, trei informații: numele persoanei tehnice de contact, termenul contractual de intervenție și tipul de acces pe care îl are în infrastructura dumneavoastră. Dacă răspunsul cere mai mult de o oră și implică deschiderea sistemului de achiziții, controlul GV.SC-07.2 nu este îndeplinit, oricât de bine arată autoevaluarea.
Al doilea test: întrebați cine actualizează lista și când a fost revizuită ultima oară. O evidență fără responsabil desemnat și fără interval de revizuire este un document, nu un control.
Pașii următori
Volumul măsurilor depinde de nivelul de risc rezultat din evaluarea făcută cu instrumentul ENIRE@RO și validată de DNSC. Înainte de orice, se stabilește încadrarea: platforma CysNis parcurge criteriile cu trimiteri la textul legal, prin verificarea încadrării NIS2.
Mai există un efect pe care operatorii îl subestimează: lista furnizorilor critici este și instrumentul de negociere. Odată ce știți exact ce se oprește fără fiecare terț și în cât timp, discuția despre clauzele de securitate, despre termenele de notificare și despre dreptul de verificare se poartă cu argumente, nu cu formulări preluate din alte contracte. Furnizorii care refuză aceste clauze se identifică singuri, iar asta este, în sine, o informație de risc.
Un 2,15 din 5 la evidența furnizorilor critici nu spune că sectorul energetic nu își cunoaște partenerii. Spune că îi cunoaște comercial, nu operațional, iar în primele ore ale unui incident contează numai a doua formă de cunoaștere.
Sectorul de poștă și curierat din România a obținut 2,00 din 5 la controlul CyFun® GV.OC-03.2, cel mai slab scor din întreaga serie publicată de DNSC. Controlul cere ca obligațiile legale, de reglementare și contractuale legate de securitatea informațiilor să fie gestionate în mod continuu, pentru a rămâne corecte, actualizate și aplicate eficient.
Formulat mai direct: controlul măsoară dacă organizația știe ce i se cere prin lege și ține pasul cu modificările. Un 2,00 din 5 la această întrebare, într-un sector aflat sub o reglementare nouă, descrie exact problema.
Ce s-a măsurat
Datele provin din proiectul PNRR 184 „Crearea de noi competențe de securitate cibernetică pentru societate și economie”, în care 1.599 de beneficiari din sectorul public și privat s-au autoevaluat pe platforma SecureRO, folosind cadrul CyberFundamentals (CyFun®) al Centrului pentru Securitate Cibernetică din Belgia. Concluzia DNSC pentru sectorul poștal indică necesitatea consolidării proceselor de monitorizare și actualizare continuă a cerințelor legale.
Câte obligații are, de fapt, un operator poștal
Numai pe linia securității cibernetice, cadrul aplicabil s-a schimbat de patru ori în doi ani:
OUG nr. 155/2024, publicată la 30 decembrie 2024, care a înlocuit regimul Legii nr. 362/2018;
Legea nr. 124/2025, din 7 iulie 2025, care a aprobat ordonanța cu modificări și completări;
Ordinul directorului DNSC nr. 1/2025, privind cerințele procesului de notificare în vederea înregistrării;
Ordinul nr. 2/2025, cu criteriile și pragurile de determinare a gradului de perturbare a unui serviciu și metodologia de evaluare a nivelului de risc;
Ordinul nr. 3 din 27 noiembrie 2025, cu normele de supraveghere, verificare și control și metodologia de prioritizare pe bază de risc.
La acestea se adaugă instrumentele publicate și actualizate de DNSC, NIS2@RO pentru notificare, ENIRE@RO pentru evaluarea nivelului de risc, instrumentele de autoevaluare a maturității pe cele trei niveluri, fiecare cu propria versiune. Cine nu urmărește sistematic paginile autorității lucrează cu formulare depășite.
Ce se pierde când nimeni nu urmărește
Consecințele nu sunt teoretice. Art. 18 alin. (2) din ordonanță cere notificarea către DNSC în vederea înregistrării în cel mult 30 de zile de la momentul în care prevederile devin aplicabile entității. Alin. (8) al aceluiași articol cere comunicarea modificărilor la datele de înregistrare în cel mult două săptămâni pentru unele informații și trei luni pentru altele. O schimbare de sediu sau de persoană de contact, netransmisă, este o neconformare în sine.
Art. 12 alin. (4) adaugă o obligație care se repetă an de an: entitățile esențiale și importante realizează și transmit anual către DNSC o autoevaluare a nivelului de maturitate a măsurilor de gestionare a riscurilor. Este genul de termen care se ratează tăcut, pentru că nimeni nu îl are în calendar.
Partea contractuală a controlului este la fel de importantă. Un operator de curierat are contracte cu platforme de comerț electronic, cu subcontractori pentru ultima milă, cu furnizori de sisteme de urmărire a coletelor. Clauzele de securitate din aceste contracte îmbătrânesc: rămân scrise pe cerințe din regimul vechi, nu conțin obligații de notificare în termenele actuale și nu prevăd dreptul de verificare.
Sectorul cu cea mai mare expunere publică
Poșta și curieratul au o particularitate: numele lor este folosit intens în fraude, chiar și atunci când sistemele proprii nu au fost atinse. Mesajele despre colete blocate sau taxe de livrare neplătite circulă permanent, iar destinatarii le atribuie operatorului. Obligația de a informa destinatarii serviciilor despre amenințările semnificative nu dispare pentru că atacul s-a produs în afara infrastructurii proprii.
În aceste condiții, evidența obligațiilor trebuie să includă și partea de comunicare: cine decide, în cât timp, pe ce canale și cu ce mesaj. Improvizația la acest capitol se vede public.
Trei termene care se ratează cel mai des
Primul: cele 30 de zile pentru notificarea în vederea înregistrării, calculate de la momentul în care prevederile devin aplicabile entității, inclusiv atunci când devin aplicabile în urma unei creșteri a cifrei de afaceri sau a numărului de angajați.
Al doilea: cele două săptămâni pentru comunicarea modificărilor la datele de bază ale înregistrării. O schimbare de persoană de contact este operațiune de resurse umane pentru organizație și obligație legală față de DNSC, iar cele două nu comunică între ele decât dacă cineva le leagă.
Al treilea: autoevaluarea anuală a maturității. Fiind anuală, nu apare în memoria nimănui la momentul potrivit. Într-un registru de obligații cu termene și responsabil, apare.
Cum arată un proces care funcționează
Un registru al obligațiilor, ținut ca document viu, rezolvă cea mai mare parte a controlului. Fiecare rând conține actul normativ sau contractul, articolul aplicabil, obligația în limbaj propriu, termenul, responsabilul intern și dovada care demonstrează îndeplinirea. Registrul se revizuiește la interval fix și după fiecare modificare legislativă, iar rezultatul revizuirii ajunge în ședința de conducere.
Un asemenea registru nu are nevoie de instrumente scumpe. Are nevoie de un responsabil desemnat, cu timp alocat și cu obligația de a urmări sursele, ceea ce, în practică, este exact partea care lipsește. Sancțiunile din ordonanță merg până la 7.000.000 euro sau 1,4% din cifra de afaceri netă pentru entitățile importante și până la 10.000.000 euro sau 2% pentru cele esențiale, valoarea cea mai mare fiind reținută.
De unde se pornește
Prima verificare este încadrarea și nivelul. Platforma CysNis parcurge criteriile pas cu pas și separă obligațiile legale de recomandările tehnice, prin verificarea încadrării NIS2.
Un scor de 2,00 din 5 la cunoașterea propriilor obligații nu este o problemă tehnică. Este o problemă de responsabilitate atribuită: atâta timp cât urmărirea cadrului legal nu figurează în fișa postului nimănui, ea rămâne în sarcina tuturor, adică a nimănui. Primul lucru care se schimbă nu e un sistem, ci o linie într-o fișă de post.
Versiunea 1.2.0 a Calculatorului cadrului HumanAI și OrgAI este disponibilă public, fără cost. Este un singur fișier HTML care rulează integral în browser, fără instalare, fără cont și fără nicio cerere de rețea. Se deschide identic pe un calculator izolat de internet.
Instrumentul însoțește lucrarea „HumanAI and OrgAI: A Relational Framework for AI-Mediated Human and Organizational Capacity” și traduce relațiile definite acolo într-o fișă de evaluare pe care o completezi pentru o situație concretă: un proces, o echipă, o perioadă.
Pe scurt
Ce este: instrumentul digital care operaționalizează cadrul HumanAI și OrgAI, scris și HumanAI și OrgAI.
Cum rulează: un fișier HTML, în browser, fără instalare, fără cont, fără cereri de rețea, fără localStorage.
Ce conține: opt module și un detector de anti-tipare.
Ce produce: o evaluare pe ecran, o fișă tipărită de circa 17 pagini și o înregistrare JSON reimportabilă.
Licență: cod MIT, cadru conceptual CC BY-ND 4.0.
DOI instrument: 10.5281/zenodo.22884721 · DOI lucrare: 10.5281/zenodo.22295278
Problema pe care o rezolvă
Întrebarea pe care o primește orice organizație care a introdus inteligență artificială într-un proces sună simplu: funcționează?
Răspunsul obișnuit se sprijină pe două observații: oamenii lucrează mai repede, și nimeni nu s-a plâns. Ambele pot fi adevărate. Niciuna nu răspunde la întrebare.
Problema este că „funcționează” amestecă lucruri care trebuie măsurate separat: ce poate produce sistemul, ce poate valida omul responsabil, cine are dreptul să decidă, și ce se întâmplă cu o concluzie greșită după ce intră în fluxul de lucru. Cadrul le separă. Calculatorul le face calculabile.
Distincția centrală se numește decuplare epistemică: diferența dintre gama de răspunsuri pe care inteligența artificială le face accesibile și capacitatea demonstrată a actorului responsabil de a le valida. Când accesul crește mai repede decât validarea, organizația produce afirmații pe care nu le poate susține, și le reutilizează.
Cum arată
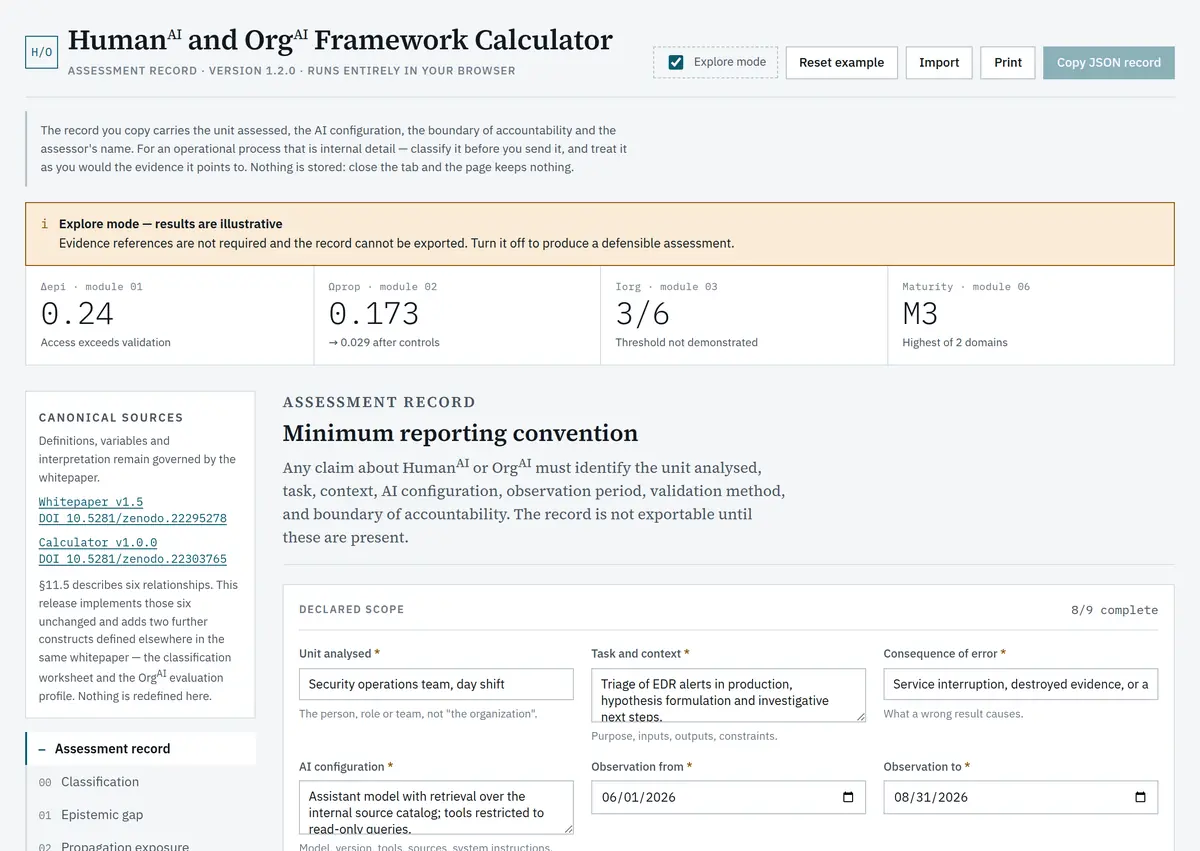
Figura 1. Ecranul de pornire. Instrumentul se deschide cu un exemplu completat, nu cu un formular gol.
Opt module și un diagnostic. Modulele nu sunt o listă de opțiuni, ci o succesiune: modulul 02 consumă rezultatul lui 01, modulul 06 depinde de 03, iar fișa de clasificare poate opri tot restul dacă situația evaluată nu intră în categorie.
Modul
Ce stabilește
00. Clasificare
Dacă situația este un caz HumanAI, prin testul de apartenență în zece întrebări
01. Decuplare epistemică
Diferența dintre acces și validare, cu interval de încredere
02. Expunere la propagare
Cum se amplifică o eroare nevalidată prin reutilizare, acum și după controale
03. Pragul OrgAI
Dacă cele șase condiții constitutive sunt demonstrate sau doar declarate
04. Profil de contribuție
Pe ce dimensiuni schimbă inteligența artificială rezultatul, în ce direcție, și ce se pierde
05. Test de sinergie
Dacă rezultatul depășește comparatorii relevanți, cu pragurile de risc respectate
06. Maturitate
Nivelul M0 până la M5 pentru fiecare domeniu delimitat în parte
07. Profil OrgAI
Ce produce efectiv arhitectura organizațională, nu doar că există
Ce s-a schimbat față de versiunea 1.0.0
Versiunea aceasta a pornit de la o constatare incomodă: în patru locuri, calculatorul contrazicea propriul whitepaper.
Contribuția materială se evalua pe o singură dimensiune aleasă dintr-un meniu, deși lucrarea definește un profil cu șapte dimensiuni și interzice explicit comprimarea lui într-un scor.
Raportul exportat nu conținea niciunul dintre cele șapte câmpuri ale convenției minime de raportare, deci nu era citabil după propriile reguli ale cadrului.
Acces și validare se introduceau ca valori pe un cursor, deși sunt proporții pe o mulțime declarată de sarcini, ceea ce producea o precizie aparentă, fără acoperire.
Componenta de învățare validată apărea deconectată de arhitectura din care face parte.
Toate patru sunt reparate. Nicio formulă din lucrare nu a fost modificată, iar cele șase aserțiuni ale suitei de teste originale trec neschimbate.
Peste reparații s-au adăugat construcțiile care lipseau: fișa de clasificare, referințe de dovadă pentru fiecare condiție organizațională, compararea expunerii înainte și după controale, profilul organizațional pe nouă dimensiuni, maturitatea evaluată pe domenii, detectorul de anti-tipare, și o schemă JSON care se poate reimporta.
Trei lucruri care merită văzute
Un profil, nu un scor
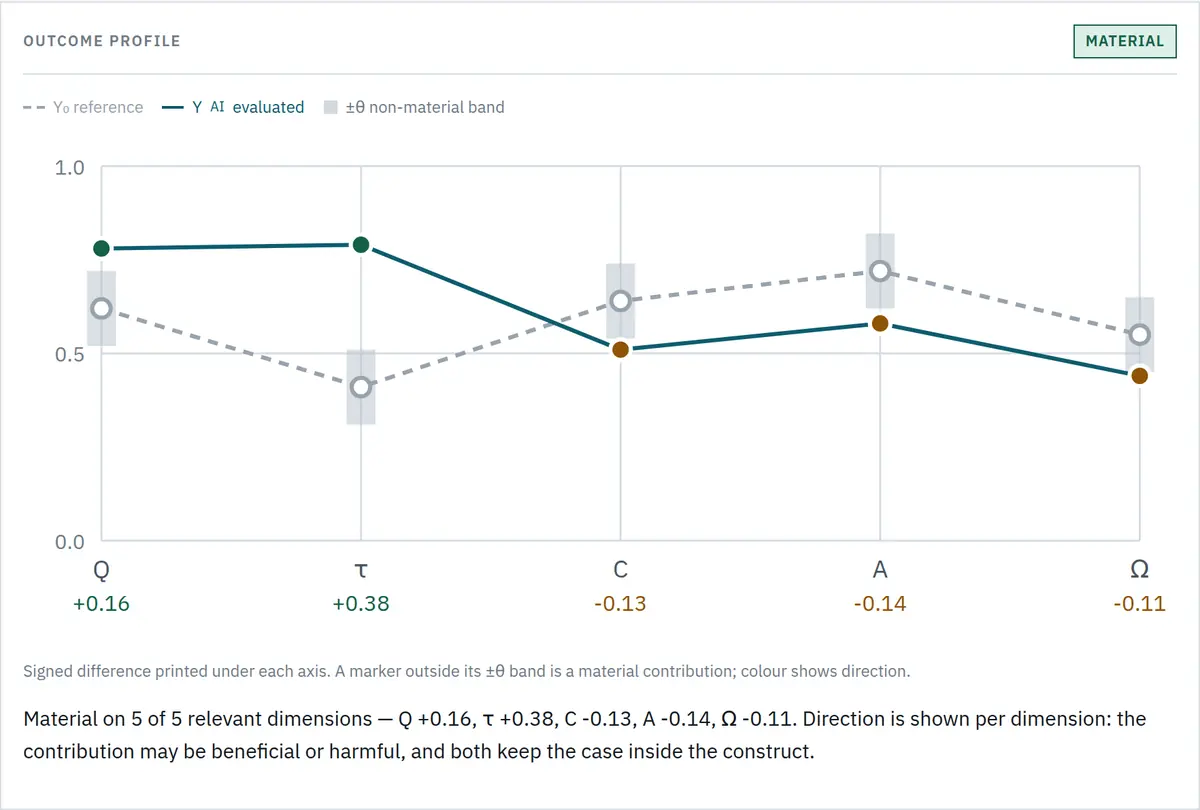
Figura 2. Profilul de contribuție pe cinci dimensiuni relevante. Datele sunt dintr-un caz demonstrativ.
În exemplul de mai sus, inteligența artificială a făcut triajul de alerte de securitate semnificativ mai rapid și moderat mai bun. În același timp, calibrarea încrederii, autonomia analiștilor și expunerea la risc s-au înrăutățit, toate peste pragul declarat.
Un scor compozit ar fi însumat cele cinci valori și ar fi raportat un câștig. Rezultatul ar fi fost tehnic corect și complet înșelător: viteza se obținuse parțial prin reducerea validării. Instrumentul refuză să producă acea cifră, nu din constrângere tehnică, ci pentru că lucrarea interzice comprimarea profilului, iar un scor unic ascunde exact compromisul care contează.
Un număr fără volum nu spune nimic
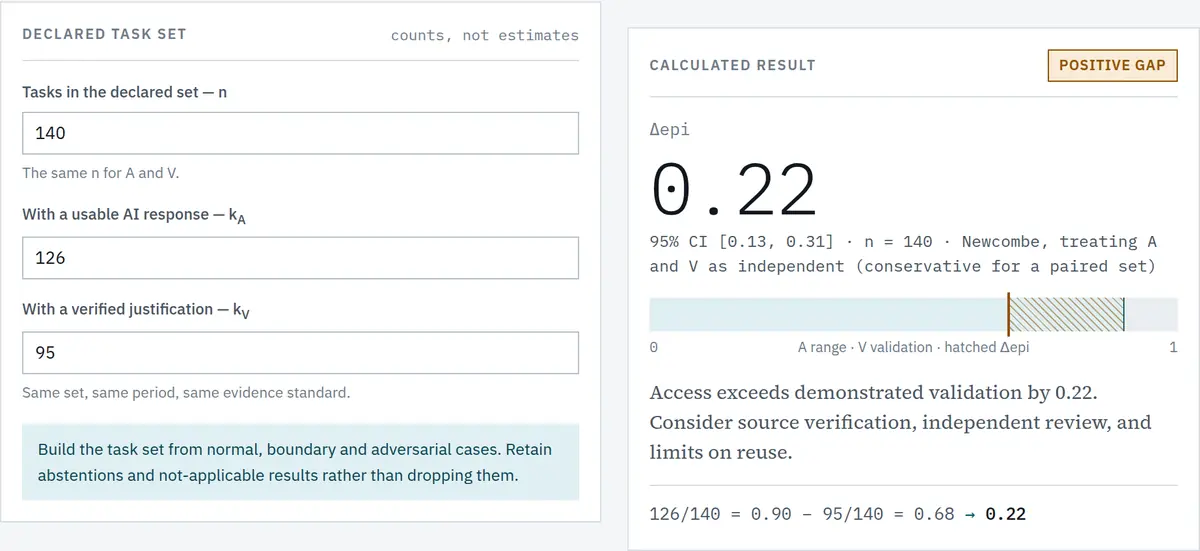
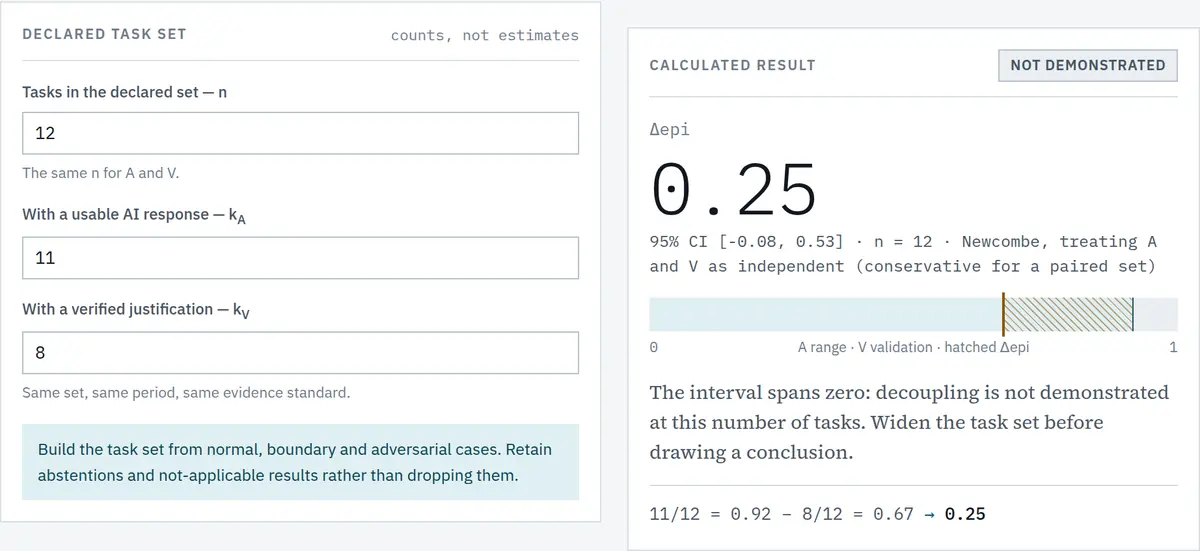
Figura 3. Un decalaj de 0,22 măsurat pe 140 de sarcini: interval [0,13 – 0,31], decalaj demonstrat.Figura 4. Un decalaj mai mare, 0,25, dar pe 12 sarcini: intervalul traversează zero, verdictul devine „nedemonstrat”.
Acces și validare se introduc ca numărători, câte sarcini din câte, nu ca procente estimate. Din numărători se calculează un interval de încredere, iar când intervalul cuprinde zero instrumentul spune „nedemonstrat la acest volum de sarcini”, nu „fără decalaj”.
Un decalaj mai mare, măsurat prost, susține mai puțin decât unul mai mic măsurat bine. Instrumentul nu ascunde această diferență sub același număr cu două zecimale.
O afirmație nu este o dovadă
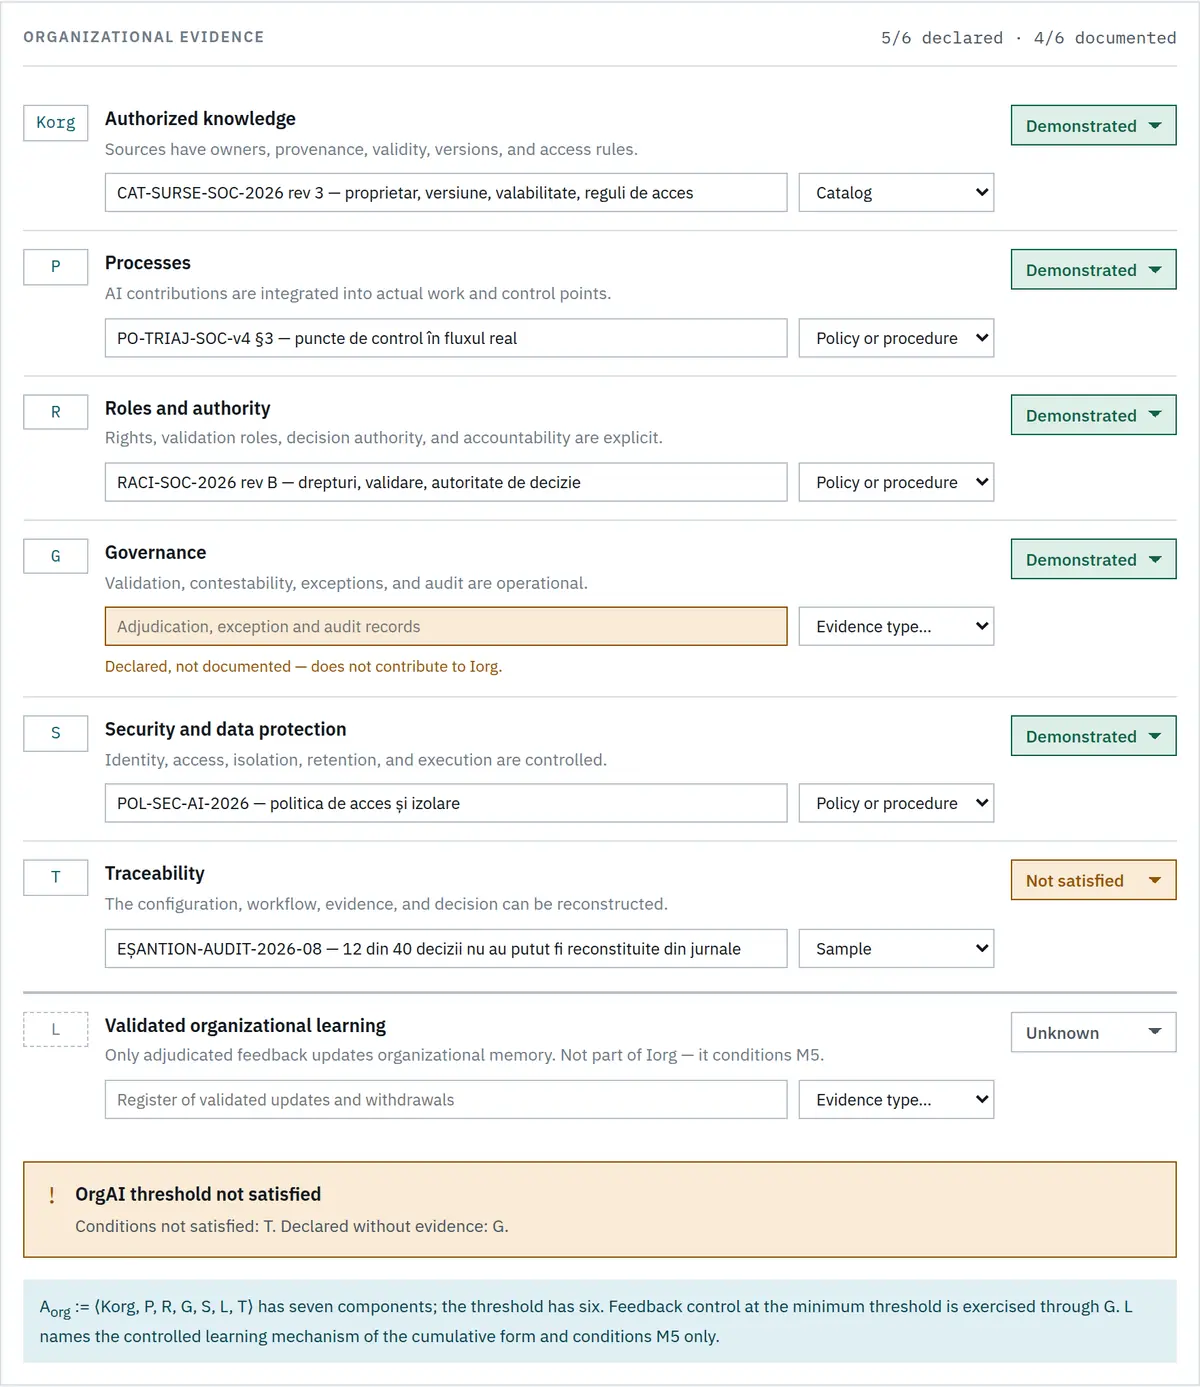
Figura 5. Pragul constitutiv. Condiția marcată fără referință de dovadă este evidențiată și nu contribuie la prag.
Fiecare dintre cele șase condiții organizaționale cere o referință de dovadă și tipul ei, nu o bifă. O condiție marcată „demonstrată” fără referință apare ca declarată, nedocumentată, și nu se numără la prag. Contorul devine dublu, declarate și documentate, iar diferența dintre cele două numere arată distanța dintre ce crede o organizație despre sine și ce poate arăta.
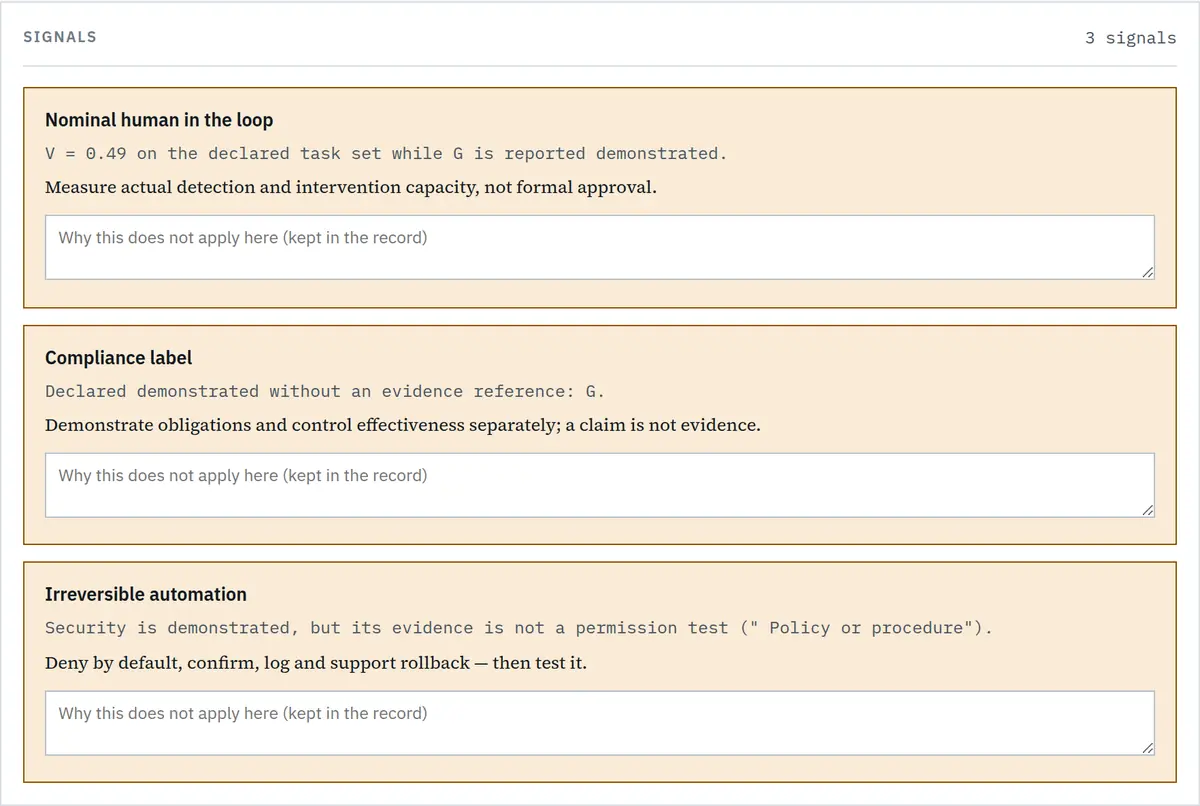
Figura 6. Detectorul de anti-tipare: fiecare semnalare arată valorile care au declanșat-o și corecția prevăzută de cadru.
Peste toate modulele rulează un detector care citește configurația în ansamblu și caută contradicții între ce s-a declarat într-un loc și ce s-a măsurat în altul. Este singura componentă care spune ceva ce evaluatorul nu știa intrând.
Proprietăți
Proprietate
Stare
Instalare
Niciuna. Un fișier HTML deschis în orice browser modern
Cereri de rețea
Niciuna. Fonturile sunt încorporate; funcționează pe o rețea izolată
Persistență în browser
Niciuna. Fără localStorage, fără cookie-uri
Cont, bază de date, analytics
Nu există
Politică de securitate
CSP restrictiv în varianta auto-găzduită, cu connect-src „none”
Verificare
29 de teste automate care extrag logica din fișierul livrat
Ultima linie merită explicată. Testele nu conțin o copie a formulelor: le extrag din fișierul care se livrează, între două marcaje din cod. O rulare care trece este o afirmație despre fișierul pe care îl ai în mână, nu despre o versiune de laborator.
De unde se ia
Instrumentul este depus pe Zenodo, cu DOI citabil: 10.5281/zenodo.22884721, versiunea 1.2.0. Înregistrarea conține arhiva sursei și fișierul index.html gata de folosit. Nu e nevoie de dezarhivare: fișierul se deschide direct în browser.
Rezultatele sunt interpretative. Nu constituie validare empirică, certificare, consultanță juridică sau determinare de conformitate.
Instrumentul nu verifică nimic: toate valorile rămân afirmații ale evaluatorului până când sunt legate de dovezile la care trimit.
Indicatorul de propagare este conceptual; fără calibrare locală nu estimează probabilități reale.
Pragurile se declară de utilizator, potrivit domeniului și riscului.
Instrumentul nu poate fi baza unică a unei decizii cu consecințe.
Ultimele două rămân afișate permanent în interfață, nu doar în documentație.
Mai departe
Cadrul din spatele instrumentului, cu definițiile, pragul constitutiv și modelul de amenințări, este explicat în articolul „HumanAI și OrgAI: ce capacitate a construit organizația”, pe care îl publicăm pe 25 septembrie. Parcurgerea modulelor, ecran cu ecran, se află în turul ghidat al calculatorului, publicat pe 27 septembrie.
Întrebări frecvente
Ce este calculatorul cadrului HumanAI și OrgAI?
Este instrumentul digital care operaționalizează relațiile definite în lucrarea HumanAI and OrgAI. Se completează pentru o situație delimitată, un proces, o echipă și o perioadă, și produce o fișă de evaluare reproductibilă, cu opt module și un detector de anti-tipare.
Cum se obține și de ce nu are nevoie de instalare?
Este un singur fișier HTML, depus pe Zenodo cu DOI 10.5281/zenodo.22884721. Se deschide direct în orice browser modern. Nu are cont, bază de date sau server și nu face nicio cerere de rețea, deci funcționează identic pe un calculator izolat de internet.
De ce nu produce un scor unic?
Pentru că lucrarea interzice comprimarea profilului de contribuție într-o singură cifră. Un scor compozit poate ascunde viteză obținută prin reducerea validării. Instrumentul raportează un profil pe dimensiuni, cu direcția și mărimea fiecărei schimbări.
Ce înseamnă verdictul „nedemonstrat” la decuplarea epistemică?
Înseamnă că, la volumul de sarcini declarat, intervalul de încredere al decalajului cuprinde zero. Nu înseamnă că nu există decalaj, ci că datele existente nu îl susțin. Absența unei dovezi nu este dovada absenței.
Ce licență are și cum se citează?
Codul este licențiat MIT, iar cadrul conceptual, definițiile și textul interpretativ rămân sub CC BY-ND 4.0. Când te bazezi pe definiții sau pe interpretarea cadrului, se citează ambele: lucrarea, DOI 10.5281/zenodo.22295278, și instrumentul, DOI 10.5281/zenodo.22884721.
Rezultatele pot fi folosite ca dovadă de conformitate?
Nu. Rezultatele sunt interpretative și nu constituie validare empirică, certificare, consultanță juridică sau determinare de conformitate. Instrumentul nu verifică nimic: valorile rămân afirmații ale evaluatorului până când sunt legate de dovezile la care trimit.
Cadrul, definițiile, variabilele, formulele și modelul interpretativ au fost dezvoltate de Alexandru Angheluș, autor independent și autofinanțat. Instrumente de inteligență artificială și automatizare au fost folosite selectiv pentru dezvoltarea software, organizarea structurală, redactare și activități de verificare. Responsabilitatea pentru modelul conceptual și pentru software rămâne integral a autorului.
Entitățile din sectorul sănătății din România au obținut 2,34 din 5 la controlul CyFun® PR.AT-02.1, cel care cere ca membrii organelor de conducere să poată demonstra că au urmat cursuri de instruire în securitate cibernetică și management al riscului. DNSC a încadrat rezultatul la nivel scăzut și a concluzionat că este nevoie de consolidarea competențelor la nivelul conducerii.
Dintre toate controalele măsurate în seria DNSC, acesta este singurul care are corespondent direct, explicit și obligatoriu în legea română. Nu este o bună practică. Este o cerință scrisă, cu sancțiune.
Ce spune legea, cuvânt cu cuvânt
Art. 14 alin. (2) din OUG nr. 155/2024, aprobată cu modificări și completări prin Legea nr. 124/2025, prevede că membrii organelor de conducere ale entităților esențiale și importante urmează cursuri de formare profesională acreditate, pentru a avea un nivel suficient de cunoștințe și competențe încât să identifice riscurile, să evalueze practicile de gestionare a acestora și să înțeleagă impactul lor asupra serviciilor furnizate. Același articol obligă entitatea să asigure formare profesională întregului personal.
Alineatul precedent este cel care schimbă tonul discuției în ședințele de consiliu: organele de conducere aprobă măsurile de gestionare a riscurilor, supraveghează punerea lor în aplicare și răspund pentru încălcarea dispozițiilor. Răspunderea nu se poate delega către departamentul IT.
Cuvântul „acreditate” restrânge și el zona: o prezentare internă de o oră, oricât de bine făcută, nu produce dovada cerută.
De unde vine scorul
Măsurătoarea face parte din proiectul PNRR 184 „Crearea de noi competențe de securitate cibernetică pentru societate și economie”, în cadrul căruia 1.599 de beneficiari publici și privați s-au autoevaluat pe platforma SecureRO, folosind cadrul CyberFundamentals (CyFun®) al Centrului pentru Securitate Cibernetică din Belgia.
Un 2,34 din 5 la instruirea conducerii, într-un sector în care indisponibilitatea unui sistem se traduce în intervenții amânate, arată o problemă de prioritate, nu de buget. Cursurile pentru conducere costă cel mai puțin din tot ce cere ordonanța.
Ce decide, în realitate, conducerea unui spital
Deciziile care contează în securitatea unei unități sanitare nu sunt tehnice. Sunt decizii de management, luate de oameni fără pregătire de securitate:
dacă se semnează un contract cu un furnizor care cere acces permanent de la distanță în rețeaua spitalului;
dacă se acceptă un aparat medical care rulează un sistem de operare fără suport, pentru că producătorul nu oferă altceva;
dacă se aprobă bugetul pentru copii de siguranță separate sau se amână un an;
dacă, în mijlocul unui atac, se plătește răscumpărarea sau se trece pe proceduri pe hârtie;
cine vorbește cu presa și ce se spune în primele ore;
dacă se raportează la DNSC în termenul de 24 de ore sau se așteaptă „să se clarifice situația”.
Ultima decizie este cea mai costisitoare. Art. 15 alin. (7) din ordonanță cere avertizarea timpurie în cel mult 24 de ore de la luarea la cunoștință a incidentului semnificativ, raportarea în cel mult 72 de ore și raportul final în cel mult o lună. Amânarea din prudență este, juridic, o întârziere.
Precedentul care a intrat în textul ordonanței
Preambulul OUG nr. 155/2024 citează explicit incidentul din primul trimestru al anului 2024, în care 26 de spitale din România au fost afectate simultan prin intermediul unui furnizor de servicii gestionate. Este singurul caz concret menționat în motivarea ordonanței, iar sectorul vizat este exact cel care obține acum 2,34 la instruirea conducerii.
Lecția acelui incident nu a fost despre antivirus. A fost despre lanțul de aprovizionare, despre dependența de un singur furnizor și despre lipsa unui plan de funcționare fără sisteme, toate, decizii de conducere.
Cum arată o instruire care produce dovada
Formarea cerută de lege nu înseamnă un curs tehnic. Conducerea unei entități din sănătate are nevoie să înțeleagă patru lucruri: ce obligații legale are entitatea și în ce termene; cum se citește o analiză de risc și ce întrebări se pun la ea; cum se ia o decizie în primele ore ale unui incident, inclusiv decizia de raportare; și ce răspundere personală decurge din art. 14.
Dovada se construiește în paralel: programa cursului, lista participanților, certificatele emise de furnizor acreditat, procesul-verbal al ședinței în care conducerea a aprobat măsurile. La o verificare, acestea se cer împreună.
Sancțiunile aplicabile sunt reale: pentru entitățile esențiale, amendă de la 10.000 lei până la cel mult 10.000.000 euro sau 2% din cifra de afaceri netă, iar pentru cele importante până la 7.000.000 euro sau 1,4%, luându-se în considerare valoarea cea mai mare. Prin Ordinul DNSC nr. 3 din 27 noiembrie 2025 au fost aprobate normele de supraveghere, verificare și control, împreună cu metodologia de prioritizare pe bază de risc.
Obiecția cea mai frecventă
Argumentul auzit cel mai des în unitățile sanitare este că prioritatea sunt pacienții, nu procedurile. Este un argument corect, folosit greșit. Un incident care oprește sistemul de laborator, foaia electronică de observație sau programarea intervențiilor afectează pacienții direct, iar în astfel de momente nu se improvizează. Se aplică ce a fost pregătit dinainte.
A doua obiecție este bugetul. Aici merită separat ce costă de ce nu costă: instruirea conducerii, registrul de obligații, procedura de notificare, evidența furnizorilor cu acces și testarea restaurării copiilor de siguranță se fac cu timp de lucru, nu cu achiziții. Partea scumpă vine după, iar ordinea corectă reduce chiar și acea parte, pentru că se cumpără ce lipsește, nu ce se oferă.
Pașii următori
Prima verificare este încadrarea: nu toate unitățile sanitare intră sub ordonanță, iar nivelul rezultat schimbă volumul obligațiilor. Platforma CysNis parcurge criteriile cu trimiteri la textul legal, prin verificarea încadrării NIS2.
Sectorul transporturilor din România a obținut 2,68 din 5 la controlul CyFun® ID.AM-07.1, formulat cât se poate de simplu: „Datele pe care organizația le stochează și le utilizează trebuie identificate.” DNSC a încadrat rezultatul la nivel scăzut și a concluzionat că este nevoie de consolidarea identificării și evidenței datelor.
Este cel mai puțin spectaculos control din întreaga serie și, în același timp, cel care blochează tot restul. Fără să știi ce date ai și unde sunt, nu poți face nici analiză de risc, nici clasificare, nici plan de continuitate, nici notificare corectă a unui incident.
De unde vine cifra
Măsurătoarea face parte din proiectul PNRR 184 „Crearea de noi competențe de securitate cibernetică pentru societate și economie”. Un număr de 1.599 de beneficiari din sectorul public și privat au efectuat autoevaluarea nivelului propriu de maturitate pe platforma SecureRO, pe baza cadrului CyberFundamentals (CyFun®) definit de Centrul pentru Securitate Cibernetică din Belgia.
Obiectivul controlului, așa cum îl formulează DNSC, este ca toate datele stocate și utilizate de organizație să fie identificate în mod clar, ceea ce sprijină managementul și protecția lor și alinierea la cerințele organizaționale și de reglementare.
Ce înseamnă „identificarea datelor” într-o firmă de transport
Un operator de transport are date în mult mai multe locuri decât apare în organigrama sistemelor. Câteva categorii care lipsesc cel mai des din inventar:
date de localizare și telemetrie din unitățile de bord, stocate la furnizorul soluției de monitorizare a flotei, nu la operator;
înregistrările tahografelor și datele conducătorilor auto, cu regim legal propriu de păstrare;
documentele de transport, scrisorile de trăsură și declarațiile vamale, adesea în cutii poștale, nu în sisteme;
datele pasagerilor din sistemele de rezervare și ticketing, inclusiv cele păstrate de intermediari;
parametrii sistemelor de control operațional, semnalizare, dispecerat, automatizări de terminal, care circulă între rețeaua tehnologică și cea de birou;
arhivele de camere video din depouri, terminale și vehicule;
copiile de siguranță găzduite la terți, despre care nimeni nu poate spune exact ce conțin.
Un inventar care nu acoperă aceste locuri nu este un inventar. Este o listă de servere.
Legătura cu obligația legală
Art. 11 alin. (1) din OUG nr. 155/2024 cere entităților esențiale și importante măsuri proporționale și adecvate pentru a identifica, evalua și gestiona riscurile aferente rețelelor și sistemelor informatice utilizate. Verbul „a identifica” stă primul în text dintr-un motiv: restul obligațiilor se construiesc peste el.
Consecințele practice ale unui inventar incomplet apar în trei momente distincte:
la evaluarea nivelului de risc, făcută cu instrumentul ENIRE@RO pus la dispoziție de DNSC: răspunsurile despre sisteme și date determină nivelul rezultat, de Bază, Important sau Esențial, și, implicit, volumul de măsuri obligatorii;
la autoevaluarea anuală a maturității, cerută de art. 12 alin. (4) și transmisă către DNSC: nu poți evalua protecția unor date pe care nu le-ai enumerat;
la notificarea unui incident, în termenele de 24 și 72 de ore din art. 15 alin. (7): întrebarea „ce date au fost afectate” primește răspuns în ore doar dacă inventarul exista înainte.
Transportul are o dificultate în plus
În transporturi, granița dintre sistemele de birou și cele operaționale este poroasă. Un terminal de dispecerat, o stație de lucru din depou sau un sistem de gestiune a terminalului stau tehnic în lumea tehnologiei operaționale, dar sunt administrate cu conturi și instrumente din lumea IT. Inventarele făcute separat, de echipe diferite, lasă între ele exact zona prin care se propagă incidentele.
A doua dificultate ține de furnizori. Bună parte din datele operaționale ale unui transportator sunt găzduite de terți: platforme de monitorizare a flotei, sisteme de rezervări, servicii de expediție. Datele rămân răspunderea operatorului, chiar dacă infrastructura nu îi aparține. Un inventar serios include coloana „unde se află fizic” și coloana „cine are acces”.
Un inventar care ține
Exercițiul este mai rapid decât pare, dacă se face în ordinea corectă: se pornește de la serviciile pe care organizația le furnizează, nu de la lista de aplicații. Pentru fiecare serviciu se identifică datele fără de care serviciul se oprește, apoi locul unde stau, cine le administrează, cât timp trebuie păstrate și ce se întâmplă dacă devin indisponibile sau publice. Rezultatul se leagă direct de analiza de risc și de planul de continuitate, fără a fi rescris.
Un inventar bun se actualizează singur, prin proces: orice serviciu nou, orice furnizor nou și orice integrare nouă trec printr-un pas care actualizează evidența. Altfel, documentul este corect o singură dată, în ziua în care a fost semnat.
Întrebarea care se pune la control
Prin Ordinul nr. 3 din 27 noiembrie 2025, directorul DNSC a aprobat normele privind supravegherea, verificarea și controlul respectării OUG nr. 155/2024, împreună cu metodologia de prioritizare pe bază de risc a acestor activități. Cadrul de control este în vigoare și lucrează pe criterii de risc.
Într-o verificare, prima întrebare nu este ce soluții de securitate ați cumpărat, ci ce sisteme și ce date aveți. Un operator care răspunde cu un document actualizat, care acoperă și sistemele de la furnizori, arată un proces care funcționează. Un operator care începe să întrebe colegii pe loc arată exact opusul, iar restul discuției se poartă în consecință.
Mai există un motiv practic pentru care inventarul merită făcut primul: reduce costul tuturor pașilor următori. Analiza de risc făcută peste o evidență completă se termină în zile, nu în luni, iar clauzele de securitate din contractele cu furnizorii se pot scrie concret, pe date identificate, nu în formulări generale care nu obligă pe nimeni la nimic.
De unde se începe
Înainte de inventar se stabilește încadrarea, pentru că ea determină nivelul de efort. Platforma CysNis parcurge criteriile pas cu pas, cu trimiteri la textul legal, iar verificarea încadrării NIS2 arată dacă și la ce nivel intră organizația sub ordonanță.
Întrebarea apare în aproape fiecare discuție de încadrare: „noi suntem entitate importantă, trebuie totuși să desemnăm un responsabil NIS?” Răspunsul este da, iar temeiul nu cere nicio interpretare. Confuzia vine dintr-un singur cuvânt absent dintr-un alineat, iar acest articol arată exact de unde apare și de ce nu schimbă obligația.
Pe scurt
Art. 14 alin. (3) din OUG nr. 155/2024 impune desemnarea responsabilului cu securitatea rețelelor și sistemelor informatice la entitățile esențiale și la cele importante, expres.
Alin. (4) nu creează obligația, ci stabilește criteriile minime de profil ale persoanei, pentru un subset: entitățile esențiale, mai puțin administrația publică, microîntreprinderile și întreprinderile mici.
Diferența dintre cele două categorii este de nivel de sancțiune și mod de supraveghere, nu de întindere a obligațiilor.
Termenul de 30 de zile curge de la comunicarea deciziei directorului DNSC de identificare și înscriere în registru, nu de la intrarea în vigoare a legii.
Ce spune textul, literal
Art. 14 alin. (3) din Ordonanța de urgență nr. 155/2024, în forma modificată prin Legea nr. 124/2025:
„Organele de conducere ale entităților esențiale și ale entităților importante stabilesc mijloacele permanente de contact, asigură alocarea resurselor necesare pentru punerea în aplicare a măsurilor de gestionare a riscurilor de securitate cibernetică și desemnează, în termen de 30 de zile de la data comunicării deciziei directorului DNSC pentru identificarea și înscrierea în registru, responsabilii cu securitatea rețelelor și sistemelor informatice care au rolul de a implementa și supraveghea măsurile de gestionare a riscurilor de securitate cibernetică la nivelul entității.”
Ambele categorii sunt numite. Verbul este „desemnează”, nu „pot desemna”. Nu există aici o zonă gri. Cine susține că entitățile importante sunt scutite trebuie să explice cum citește acest alineat, și nu are cum.
De unde vine, totuși, confuzia
Din alineatul următor. Alin. (4) stabilește condițiile pe care trebuie să le îndeplinească persoana desemnată, dar le limitează la o parte dintre entități:
„Persoana responsabilă cu securitatea rețelelor și sistemelor informatice, prevăzută la alin. (3), desemnată în cadrul entităților esențiale, cu excepția entităților administrației publice, precum și a microîntreprinderilor și întreprinderilor mici … trebuie să îndeplinească cumulativ cel puțin următoarele: a) are autoritate managerială; b) este subordonată direct organelor de conducere ale entității; c) funcționează independent de structurile IT și de tehnologie operațională; d) are acces la resursele necesare …; e) să fi obținut un curs de specialitate acreditat, recunoscut de DNSC, în domeniul securității cibernetice, în termen de 12 luni de la desemnare.”
Pentru că aici apar doar entitățile esențiale, se construiește rapid concluzia greșită că la cele importante nu ar exista obligația. Este exact inversul a ceea ce spune textul.
Trei motive pentru care alin. (4) confirmă obligația, nu o restrânge
Primul, și cel decisiv: alin. (4) trimite înapoi la alin. (3). Formularea este „Persoana responsabilă … prevăzută la alin. (3)”. Alin. (4) nu instituie o desemnare nouă, ci califică o persoană a cărei desemnare este deja impusă în altă parte. Pentru ca trimiterea să aibă sens, desemnarea trebuie să existe la ambele categorii. Un alineat care descrie profilul unei persoane nu poate desființa alineatul care impune existența acelei persoane.
Al doilea: acolo unde legea nu distinge, nu distingem nici noi. Alin. (3) nu face nicio diferență între esențiale și importante. Regula de interpretare este clasică, ubi lex non distinguit, nec nos distinguere debemus, și se aplică fără dificultate unui text care enumeră expres ambele categorii.
Al treilea: legiuitorul a știut să distingă și a distins, unde a vrut. Alin. (4) nu exclude doar entitățile importante. Exclude și entitățile administrației publice, și microîntreprinderile, și întreprinderile mici, cu trimitere expresă la art. 4 alin. (1) lit. a) și b) din Legea nr. 346/2004. Acesta este un tipar deliberat de proporționalitate, nu o greșeală de redactare. Iar dacă legiuitorul a distins atât de precis în alin. (4), lipsa oricărei distincții în alin. (3) este la fel de deliberată.
Concluzia practică: diferența dintre cele două categorii nu este dacă desemnezi, ci pe cine poți desemna.
Ce diferă, concret, între esențiale și importante
Cerință
Entitate esențială (fără administrație publică, micro și mici)
Entitate importantă
Desemnarea responsabilului, alin. (3)
Obligatorie
Obligatorie
Termen de 30 de zile de la comunicarea deciziei DNSC
Da
Da
Rolul: implementarea și supravegherea măsurilor
Da
Da
Autoritate managerială
Impusă de lege
Nu este impusă
Subordonare directă față de organele de conducere
Impusă
Nu este impusă
Independență față de structurile IT și OT
Impusă
Nu este impusă
Acces la resursele necesare
Impus
Nu este impus
Curs acreditat recunoscut de DNSC, în 12 luni de la desemnare
Impus
Nu este impus
O entitate importantă are, așadar, libertate în alegerea persoanei. Poate desemna pe cineva din structura IT, fără autoritate managerială și fără curs acreditat. Poate, dar merită gândit de două ori, pentru motivul de la finalul articolului.
Capcana: sunt două obligații de formare diferite, pentru două persoane diferite
Este cea mai frecventă eroare de argumentare în ambele tabere, și merită separată clar.
Alin. (2) impune cursuri de formare profesională acreditate membrilor organelor de conducere, la entitățile esențiale și importante. Aici vorbim despre administrator, director general, consiliu.
Alin. (4) lit. e) impune un curs de specialitate acreditat, recunoscut de DNSC, în 12 luni de la desemnare, persoanei desemnate, doar în subsetul de entități esențiale de mai sus.
Sunt două persoane distincte și două obligații distincte. Consiliul unei entități importante face instruire pentru că îi impune alin. (2), independent de orice prevedere din alin. (4). Cine confundă cele două ajunge fie să creadă că alin. (4) „a uitat” entitățile importante, fie că alin. (2) s-ar aplica responsabilului desemnat. Niciuna dintre variante nu rezistă la text.
Tot de aici vine și separarea care contează în practică: responsabilitatea de execuție aparține persoanei desemnate, iar răspunderea, în sensul de accountability, rămâne la organul de conducere, potrivit alin. (1). Funcția se deleagă, răspunderea nu.
Cum citește autoritatea art. 14
DNSC a redactat un proiect de decizie pentru aprobarea standardului de pregătire a membrilor organelor de conducere și a listei certificărilor recunoscute. Este un proiect, poartă marcajul DRAFT și nu este act normativ în vigoare, deci nu poate fi invocat ca temei. Este însă cel mai clar indiciu public despre modul în care autoritatea însăși citește art. 14, iar lectura confirmă tot ce este mai sus.
Domeniul declarat al standardului acoperă ambele categorii: titlul vorbește despre „standardul de pregătire a membrilor organelor de conducere a entităților esențiale și importante„, iar nivelul de calificare este definit ca „Management Strategic / Executiv entități esențiale și importante„. Nu există o variantă separată, mai ușoară, pentru entitățile importante.
Una dintre cele șase unități de competență este chiar obligația de desemnare. Unitatea 3, „Organizarea, Delegarea și Alocarea Resurselor”, are ca sursă declarată „OUG 155 Art. 14(3)” și este descrisă astfel: „Această unitate detaliază modul în care managerul își îndeplinește obligația legală de a «desemna» persoane responsabile și de a «supraveghea» activitatea acestora.” Primul element de competență cere managerului să folosească „profilul european ENISA ECSF «CISO» și prevederile alineatelor (3) și (4) din OUG 155/2024″ pentru a defini fișa de post, obiectivele și indicatorii, să stabilească „linii de raportare care asigură independența CISO față de departamentul IT” și să emită „decizia formală de numire conform cerințelor legale”.
Cu alte cuvinte, autoritatea predă desemnarea ca obligație executivă a conducerii oricărei entități din sfera ordonanței, iar criteriul de independență față de IT, care în lege apare doar la alin. (4), este prezentat ca element de competență pentru conducerea ambelor categorii. Juridic, asta nu transformă criteriul în obligație pentru entitățile importante. Practic, arată limpede ce așteaptă autoritatea.
Proiectul spune, de altfel, el însuși în ce constă diferența dintre cele două categorii. La „Gama de Variabile” a primei unități de competență apare: „Tipul entității: Esențială (sectoare critice, sancțiuni maxime) vs. Importantă (sancțiuni ușor reduse, supraveghere ex-post).” Diferența este de nivel de sancțiune și de mod de supraveghere, nu de întindere a obligațiilor.
Tot proiectul este cel care denumește responsabilul din art. 14 alin. (3) și (4) „CISO”, preluând profilul de rol din cadrul european ENISA ECSF. Dacă se oficializează, aceasta va fi terminologia de facto a autorității, deși denumirea legală rămâne „responsabil cu securitatea rețelelor și sistemelor informatice”. Detaliile standardului sunt analizate pe larg în articolul despre proiectul DNSC de standard de pregătire pentru organele de conducere, pe care îl publicăm pe 29 septembrie.
Termenul de 30 de zile: de unde curge, de fapt
Merită spus fără ocolișuri, pentru că este singurul argument real al celor care amână. Termenul de 30 de zile nu curge de la intrarea în vigoare a ordonanței, ci de la data comunicării deciziei directorului DNSC pentru identificarea și înscrierea în registru. O entitate care nu a primit încă acea decizie nu are ceasul pornit.
Numai că asta nu este o scutire, este o amânare a termenului procedural. Obligația de fond rămâne, iar 30 de zile calendaristice sunt suficiente pentru a semna o decizie, nu pentru a găsi omul potrivit, a-i construi fișa de post, a stabili linia de raportare și a-i asigura independența față de IT. Organizațiile care încep abia după primirea deciziei ajung, previzibil, la o desemnare formală, făcută în grabă, exact genul de dovadă care se prăbușește la prima verificare.
Ce riscă, în fapt, o entitate importantă care amână
Nerespectarea obligațiilor din art. 14 este sancționabilă la ambele categorii. Plafoanele maxime sunt mai mari la entitățile esențiale decât la cele importante, potrivit regimului de sancțiuni al ordonanței, dar diferența de plafon nu este o scutire de obligație.
Mai importantă este diferența de mecanism. Entitățile esențiale sunt supuse unei supravegheri ex ante, adică pot fi verificate proactiv. Entitățile importante sunt supuse unei supravegheri ex post, ceea ce înseamnă că verificarea vine, de regulă, după un incident sau după o sesizare. Momentul în care o entitate importantă trebuie să arate cine era responsabilul desemnat, ce atribuții avea și ce a făcut este, statistic, cel mai prost moment posibil: în plină investigație, cu serviciul afectat și cu presa pe subiect.
Iar aici intervine argumentul care ar trebui să cântărească mai mult decât litera legii. La entitățile importante, criteriile din alin. (4) nu sunt obligatorii. Dar un responsabil subordonat exact structurii pe care ar trebui să o controleze, fără autoritate managerială și fără buget, este prima observație pe care o scrie orice auditor și prima slăbiciune pe care o exploatează orice analiză post-incident. Legea îți permite; managementul riscului nu te sfătuiește.
Ce faci practic, în ordinea corectă
Confirmă încadrarea. Esențială sau importantă, pe ce criteriu, în ce sector. De aici decurge tot restul, inclusiv ce criterii de profil ți se aplică.
Alege persoana înainte să primești decizia DNSC. Cele 30 de zile sunt pentru formalizare, nu pentru recrutare.
Emite decizia de desemnare, cu atribuții, linie de raportare, indicatori și dată certă.
Documentează independența, chiar dacă ești entitate importantă și legea nu ți-o cere. Costă o linie în organigramă și îți salvează dosarul.
Leagă desemnarea de restul dosarului: politica de securitate aprobată, registrul de riscuri semnat, procedura de raportare a incidentelor cu termenele de 24 și 72 de ore, minuta unei ședințe de revizuire a riscului.
Pentru primul pas, platforma CysNis parcurge criteriile de încadrare pas cu pas și separă obligațiile legale de recomandările tehnice, astfel încât discuția din consiliu să pornească de la un statut clar, nu de la o presupunere.
Pentru pașii trei până la cinci, documentele nu trebuie inventate de la zero. Pachetele de documentație NIS2 conțin modelele editabile de decizii de numire, fișe de post, politici, registre și proceduri. Dacă vrei întâi să știi cât de departe ești de cerințe, punctul de plecare este o analiză de conformare NIS2 cu plan de remediere, făcută pe dovezi, nu pe declarații. ProDefence este auditor NIS acreditat de DNSC.
Acolo unde intern nu există persoana care să acopere rolul, și mai ales acolo unde singurul candidat ar fi chiar șeful IT, adică exact situația pe care criteriul de independență o evită, rolul se poate acoperi prin responsabil NIS2 externalizat, cu răspundere pe termene, documentație și relația cu autoritatea. Care dintre abordări se potrivește organizației, regie proprie, consultant sau rol externalizat, este comparat în articolul despre implementarea cerințelor NIS2 în România, trei variante.
Întrebări frecvente
Entitățile importante trebuie să desemneze un responsabil NIS2?
Da. Art. 14 alin. (3) din OUG nr. 155/2024, modificată prin Legea nr. 124/2025, impune desemnarea atât organelor de conducere ale entităților esențiale, cât și celor ale entităților importante. Textul le enumeră expres pe amândouă.
Atunci de ce alin. (4) vorbește doar despre entitățile esențiale?
Pentru că alin. (4) nu reglementează obligația de a desemna, ci condițiile minime pe care trebuie să le îndeplinească persoana desemnată. El trimite expres la alin. (3), deci presupune că desemnarea există deja la ambele categorii. Limitarea este o aplicare a principiului proporționalității, la fel ca excluderea administrației publice, a microîntreprinderilor și a întreprinderilor mici din același alineat.
La o entitate importantă, responsabilul poate fi șeful IT?
Legea nu interzice, pentru că cerința de independență față de structurile IT și OT este prevăzută la alin. (4), aplicabil entităților esențiale. Din perspectiva managementului riscului este însă o alegere slabă: persoana care controlează măsurile ajunge subordonată structurii pe care o controlează, iar conflictul de interese este prima observație într-un audit sau într-o analiză post-incident.
De când curg cele 30 de zile pentru desemnare?
De la data comunicării deciziei directorului DNSC pentru identificarea și înscrierea în registru, nu de la intrarea în vigoare a ordonanței. Obligația de fond există însă independent de acest termen procedural, iar 30 de zile nu ajung pentru a recruta și a pregăti persoana potrivită.
Responsabilul desemnat trebuie să aibă o certificare?
Un curs de specialitate acreditat, recunoscut de DNSC, obținut în 12 luni de la desemnare, este cerut de alin. (4) lit. e), deci în entitățile esențiale, cu excepțiile din text. La entitățile importante legea nu impune această condiție.
Rolul poate fi externalizat?
Legea vorbește despre desemnarea unei persoane responsabile și, la entitățile esențiale, despre criterii de autoritate, subordonare, independență și acces la resurse. Acoperirea rolului printr-un furnizor extern este practicată pe scară largă, cu condiția ca atribuțiile, linia de raportare și răspunderea contractuală să fie documentate. Răspunderea organului de conducere, prevăzută la alin. (1), rămâne în orice caz la entitate.
Care este diferența reală dintre entitate esențială și entitate importantă?
Nivelul plafoanelor de sancțiune și modul de supraveghere. Entitățile esențiale sunt supuse unei supravegheri ex ante, cele importante unei supravegheri ex post, declanșată de regulă după un incident sau o sesizare. Obligațiile de gestionare a riscurilor și de guvernanță din art. 11 până la 14 se aplică ambelor.
Analiza de mai sus este o interpretare tehnică a textului OUG nr. 155/2024, aprobată cu modificări și completări prin Legea nr. 124/2025, are caracter informativ și nu constituie consultanță juridică. Proiectul de decizie DNSC citat poartă marcajul DRAFT și nu este act normativ în vigoare.
Furnizorii de servicii ICT gestionate din România au obținut 2,88 din 5 la controlul CyFun® ID.IM-03.6, care cere organizației să implementeze, acolo unde este fezabil, mecanisme automatizate pentru schimbul de informații și colaborare. DNSC încadrează rezultatul la nivel scăzut și recomandă consolidarea automatizării, pentru creșterea eficienței, acurateței și securității operaționale.
Scorul acesta are o greutate aparte. Managementul serviciilor ICT nu este un sector oarecare din anexele OUG nr. 155/2024: este sectorul prin care trec rețelele tuturor celorlalte. Când furnizorul întârzie, întârzie și clientul, iar clientul are termene legale de 24 și 72 de ore.
Contextul măsurătorii
Datele vin din proiectul PNRR 184 „Crearea de noi competențe de securitate cibernetică pentru societate și economie”, în care 1.599 de beneficiari din mediul public și privat și-au evaluat singuri maturitatea pe platforma SecureRO, folosind cadrul CyberFundamentals (CyFun®) al Centrului pentru Securitate Cibernetică din Belgia.
Fiind o autoevaluare, cifra reflectă percepția organizațiilor despre ele însele. Când percepția proprie a unui sector tehnic despre propria automatizare se oprește la 2,88, situația verificabilă este, de regulă, mai modestă.
Ce înseamnă „mecanisme automatizate de schimb de informații”
Obiectivul controlului este îmbunătățirea eficienței, acurateței și securității schimbului de informații și a colaborării. În practică, un furnizor de servicii gestionate lucrează cu zeci de clienți, fiecare cu propriul contact, propriul canal și propriul format de raportare. Fără automatizare, fiecare avertizare de securitate devine o operațiune manuală: cineva citește buletinul, cineva decide cine e afectat, cineva scrie mesajele, cineva urmărește răspunsurile.
Ce arată maturitatea reală la acest control:
o evidență a clienților, a serviciilor furnizate fiecăruia și a tehnologiilor folosite, actualizată automat din sistemele de administrare, nu ținută într-un fișier;
fluxuri de indicatori de compromitere preluate și corelate automat, nu citite manual din e-mail;
notificarea clienților afectați declanșată din sistem, cu evidența confirmărilor de primire;
integrare între sistemul de monitorizare, cel de tichete și cel de gestionare a incidentelor, astfel încât cronologia unui incident să se construiască singură;
canale securizate de schimb de informații cu DNSC, cu clienții și, după caz, cu alți furnizori din lanț;
rapoarte generate din date, nu compuse manual la cerere.
Ultimul punct este cel care se simte cel mai repede. Un raport final de incident compus manual, la o lună după eveniment, din amintiri și capturi de ecran, arată exact așa cum este.
De ce contează termenele
Art. 15 alin. (7) din OUG nr. 155/2024 stabilește un calendar strâns pentru incidentele semnificative: avertizare timpurie în cel mult 24 de ore de la luarea la cunoștință, raportarea incidentului în cel mult 72 de ore, raport intermediar la cererea echipei naționale de răspuns și raport final în cel mult o lună de la notificare.
Un furnizor care descoperă că o vulnerabilitate exploatată îi afectează, să zicem, 40 de clienți are de rezolvat două probleme simultan: propria raportare și informarea clienților, care la rândul lor au același ceas pornit. Fără mecanisme automatizate, ordinea în care sunt anunțați clienții devine aleatorie, iar unii află din presă.
Preambulul ordonanței citează explicit un caz din primul trimestru al anului 2024, în care 26 de spitale din România au fost afectate simultan prin intermediul unui furnizor de servicii gestionate. Legiuitorul a scris textul cu acel incident în minte.
Furnizorul este verificat de două ori
Un furnizor de servicii ICT gestionate are o poziție dublă sub OUG nr. 155/2024. Pe de o parte, este el însuși entitate care notifică DNSC în vederea înregistrării, își evaluează nivelul de risc și transmite anual autoevaluarea maturității măsurilor, conform art. 12 alin. (4). Pe de altă parte, este verigă în lanțul de aprovizionare al fiecărui client, iar clienții au obligația proprie de a gestiona riscul acestui lanț.
Consecința comercială apare deja în licitații și în reînnoirile de contract: clientul cere dovada că furnizorul e înregistrat, că are proceduri de notificare, că poate transmite în format utilizabil informațiile de care clientul are nevoie pentru propriul raport de 72 de ore. Un furnizor care nu poate răspunde pierde contractul înainte să discute prețul.
Sancțiunile din ordonanță întăresc interesul: pentru entitățile importante, amendă de la 5.000 lei până la cel mult 7.000.000 euro sau 1,4% din cifra de afaceri netă, iar pentru cele esențiale până la 10.000.000 euro sau 2% din cifra de afaceri netă, luându-se în considerare valoarea cea mai mare.
Testul celor două ore
Un exercițiu simplu arată unde stă furnizorul, indiferent de scorul declarat. Se alege o vulnerabilitate reală, publicată în ultimele luni, într-un produs pe care furnizorul îl administrează la mai mulți clienți. Apoi se cronometrează două lucruri: în cât timp poate spune exact care clienți sunt afectați și în cât timp poate dovedi că toți au fost notificați.
Dacă primul răspuns cere o dimineață de căutări prin fișiere de configurare, evidența nu există. Dacă al doilea cere căutarea în cutiile poștale ale colegilor, notificarea nu este un proces, ci un obicei. Ambele situații se traduc într-un raport de incident întocmit sub presiune, în termenul de 72 de ore, cu informații care se contrazic între ele.
Ce se poate face fără proiecte de un an
Automatizarea la acest control nu cere o platformă nouă. Cere ca informația care există deja în sisteme să circule fără intervenție umană: inventarul clienților legat de inventarul tehnologiilor, avertizările legate de inventar, notificările legate de avertizări, evidența confirmărilor legată de notificări. Majoritatea furnizorilor au toate piesele și nici o legătură între ele.
Primul pas este să știi exact ce ți se cere. Platforma CysNis separă obligațiile legale de recomandările tehnice și permite o verificare a încadrării NIS2 înainte de orice investiție.
Implementarea cerințelor NIS2 în România se poate face în trei feluri: în regie proprie, cu un consultant care conduce procesul sau prin CISO as a Service, formula în care un specialist extern acoperă rolul de responsabil NIS2. Obligațiile din OUG nr. 155/2024, aprobată cu modificări și completări prin Legea nr. 124/2025, sunt identice în toate trei. Diferă cine face munca, cât durează și cum se distribuie costul: timp intern, un proiect plătit o dată sau un abonament lunar.
Textul de mai jos compară cele trei variante pe aceleași criterii, inclusiv pe cele incomode. Niciuna nu este superioară în sine. Alegerea depinde de trei lucruri pe care le știți deja: câți oameni aveți, cât de repede vă trebuie rezultatul și cine rămâne să ducă programul mai departe după ce se termină implementarea.
Ce trebuie făcut, indiferent de variantă
Înainte de a alege cine face implementarea, merită fixată lista a ceea ce trebuie făcut. Este aceeași pentru toată lumea:
Încadrarea. Stabilirea dacă entitatea intră sub ordonanță și în ce calitate, esențială sau importantă, inclusiv autoevaluarea privind efectul perturbator prevăzută la art. 9.
Notificarea în vederea înregistrării la DNSC, în cel mult 30 de zile de la momentul în care prevederile devin aplicabile, conform art. 18 alin. (2). Modificările la datele de înregistrare se comunică în două săptămâni sau trei luni, după caz.
Evaluarea nivelului de risc cu instrumentul ENIRE@RO, al cărui rezultat, validat de DNSC, stabilește nivelul aplicabil: de Bază, Important sau Esențial.
Autoevaluarea maturității măsurilor de gestionare a riscurilor, în 60 de zile de la transmiterea evaluării de risc, apoi anual, conform art. 12 alin. (4).
Măsurile de fond din art. 11: guvernanță, analiză de risc, gestionarea incidentelor, continuitatea activității, securitatea lanțului de aprovizionare, controlul accesului, criptografie, testare.
Instruirea conducerii. Art. 14 alin. (2) cere membrilor organelor de conducere cursuri de formare profesională acreditate, iar alin. (1) le stabilește răspunderea pentru încălcarea dispozițiilor.
Raportarea incidentelor semnificative, cu avertizare timpurie în 24 de ore, raportare în 72 de ore și raport final în cel mult o lună, conform art. 15 alin. (7).
Pregătirea pentru control. Normele de supraveghere, verificare și control au fost aprobate prin Ordinul directorului DNSC nr. 3 din 27 noiembrie 2025, împreună cu metodologia de prioritizare pe bază de risc.
Un lucru nu se schimbă în nicio variantă: răspunderea rămâne la organele de conducere. Nici consultantul, nici responsabilul externalizat nu o preiau. Ce se externalizează este munca și competența, nu răspunderea juridică.
Varianta 1. Implementare în regie proprie
Organizația duce programul cu resursele ei: o echipă IT sau de securitate, un responsabil desemnat intern și sprijinul departamentelor juridic, achiziții și resurse umane.
Când funcționează
Funcționează atunci când există deja un sistem de management al securității informației, fie certificat ISO/IEC 27001, fie construit intern, și când cineva are în fișa postului urmărirea cerințelor legale. Funcționează și în organizațiile care au trecut prin GDPR cu un proces serios, pentru că o parte din inventare, din registre și din disciplina documentară se reutilizează.
Ce costă, de fapt
Nu costă un onorariu, dar costă timp, iar timpul este resursa care lipsește cel mai des. Pentru o entitate importantă de dimensiune medie, efortul realist se măsoară în câteva sute de ore distribuite pe șase până la douăsprezece luni, plus timpul conducerii pentru aprobări și instruire. Este o alocare care se vede în alte proiecte amânate.
Unde se blochează, în practică
Blocajele apar rareori la partea tehnică. Apar la documentație, la interpretarea unei cerințe ambigue și la prima autoevaluare, unde întrebarea nu este ce ați implementat, ci ce puteți dovedi. Al doilea blocaj clasic este obiectivitatea: echipa care a construit sistemele evaluează exact ipotezele pe care le-a folosit când le-a construit, iar scorurile de autoevaluare ies, sistematic, mai generoase decât realitatea verificabilă.
Varianta 2. Implementare cu consultant
Un consultant extern conduce proiectul: face analiza de încadrare, evaluarea stării actuale față de cerințe, planul de remediere, documentația și transferul de cunoștințe către echipa internă. Organizația rămâne proprietarul programului, dar nu pornește de la zero și nu învață pe cont propriu.
Când funcționează
Este varianta potrivită când termenul este scurt, când organizația are oameni capabili dar fără experiență pe cadrul acesta, sau când există deja o structură de securitate care are nevoie de metodă, nu de execuție. Se potrivește și situațiilor în care este nevoie de un punct de vedere independent, cerut de acționari, de un client important sau de o autoritate sectorială.
Ce costă
La ProDefence, consultanța și implementarea pornesc de la 10.000 EUR pe proiect, iar auditul de conformare de la 5.000 EUR pe misiune. Prețul variază după numărul de locații, complexitatea infrastructurii, prezența mediilor de tehnologie operațională și nivelul rezultat din evaluarea de risc.
Unde se blochează
Riscul specific al acestei variante este proiectul care se termină frumos și se oprește acolo. Consultantul pleacă, documentația rămâne, iar la prima autoevaluare anuală nimeni nu mai știe unde era registrul de dovezi. Un proiect de consultanță bine făcut include transferul de cunoștințe și un responsabil intern numit, nu doar livrabilele.
Varianta 3. CISO as a Service, în rol de responsabil NIS2 externalizat
Un specialist extern acoperă continuu rolul de responsabil cu securitatea cibernetică, în formula cunoscută drept CISO as a Service. Nu este un proiect cu început și sfârșit, ci o funcție permanentă, cu alocare parțială: ține calendarul obligațiilor, actualizează documentația, pregătește ședințele de conducere, gestionează relația cu DNSC și coordonează răspunsul la incidente.
Când funcționează
Se potrivește organizațiilor care intră sub NIS2 fără să aibă masa critică pentru un post cu normă întreagă, adică majoritatea entităților importante din România. Un specialist cu experiență angajat permanent costă semnificativ mai mult decât un rol acoperit parțial, iar în multe organizații volumul real de muncă nu justifică o normă întreagă.
Se potrivește și organizațiilor care au terminat deja implementarea și descoperă că partea grea abia începe: obligația se repetă anual, legislația se schimbă, furnizorii se schimbă, iar incidentele nu se anunță.
Un rol extern funcționează doar dacă are acces și autoritate. Dacă responsabilul externalizat află despre un furnizor nou după semnarea contractului sau despre un incident a doua zi, rolul devine decorativ. Mandatul, drepturile de acces și canalul direct către conducere se stabilesc la început, nu la primul incident.
Comparație pe aceleași criterii
Criteriu
Regie proprie
Cu consultant
Responsabil externalizat
Cine conduce programul
Echipa internă
Consultantul, împreună cu echipa
Specialistul extern, ca rol permanent
Timp intern necesar
Ridicat
Mediu
Scăzut
Viteza până la primele dovezi
Lentă
Rapidă
Medie, dar constantă
Formula de cost
Timp intern, fără onorariu
Proiect, plată o singură dată
Abonament lunar
Cost de pornire la ProDefence
Pachetul de documentație, 1.500 sau 2.000 EUR
De la 10.000 EUR pe proiect
De la 1.200 EUR pe lună
Răspunderea juridică
Organele de conducere
Organele de conducere
Organele de conducere
Ce se întâmplă după implementare
Rămâne la echipă
Rămâne la echipă, dacă s-a făcut transferul
Continuă fără întrerupere
Obiectivitatea autoevaluării
Punct slab
Bună
Bună
Se potrivește când
Aveți proces și oameni
Aveți termen scurt și oameni
Nu aveți omul, dar aveți obligația
Cum alegeți fără să vă întrebați furnizorul
Trei întrebări separă variantele mai bine decât orice prezentare comercială.
Cine are astăzi, în fișa postului, urmărirea cerințelor legale de securitate? Dacă răspunsul este un nume, regia proprie e realistă. Dacă răspunsul este un departament, nu o persoană, obligația va cădea între scaune.
În cât timp puteți produce dovada că o măsură declarată chiar funcționează? Dacă răspunsul se măsoară în ore, aveți un proces. Dacă se măsoară în zile de reconstituire, aveți nevoie de metodă, adică de un consultant.
Cine va face autoevaluarea de anul viitor? Este întrebarea care elimină cel mai repede iluziile. Obligația din art. 12 alin. (4) se repetă anual, iar un proiect încheiat nu răspunde la ea.
Ce rămâne comun în toate trei variantele
Indiferent cine execută, două lucruri sunt utile în oricare dintre scenarii.
Platforma CysNIS, pentru evidență și urmărire
CysNIS leagă într-un singur loc elementele care, în practică, stau separate: evaluarea încadrării, nivelul de maturitate, riscurile, măsurile, planurile, responsabilii, termenele și dovezile. În regie proprie ține locul unui instrument pe care nu îl aveți. Cu consultant, păstrează programul vizibil pentru conducere în timpul proiectului. Cu responsabil externalizat, este spațiul comun în care lucrează el și echipa voastră.
Pachetul de documentație NIS2, pentru partea scrisă
Cea mai mare parte din efortul de conformare nu este tehnică, ci documentară: politici, proceduri, registre, planuri, formulare de autoevaluare și dosarul de dovezi care se prezintă la control. Pachetul de documentație NIS2 acoperă exact această parte, cu 219 documente pentru entitățile importante și 229 pentru cele esențiale, diferența fiind dată de modulele pentru nivelul de asigurare Esențial, pentru medii TIC și cloud și pentru medii OT, ICS și SCADA.
Se potrivește în toate trei variantele, din motive diferite. În regie proprie scutește lunile de redactare de la zero. Cu consultant, scurtează proiectul, fiindcă discuția pornește de la documente existente care se adaptează, nu de la o pagină goală. Cu responsabil externalizat, devine baza pe care el o menține actualizată.
Prețurile sunt 1.500 EUR pentru entități importante și 2.000 EUR pentru entități esențiale, plată unică, licență pentru o singură organizație. ProDefence S.R.L. nu este înregistrată ca plătitor de TVA, deci prețul afișat este cel final. Pachetul se vinde exclusiv organizațiilor vizate de NIS2, pentru programul propriu de conformare.
Întrebări frecvente
Se poate implementa NIS2 fără consultant?
Da. Ordonanța nu impune folosirea unui consultant. Impune rezultatul: măsuri proporționale cu riscul, documentate, cu dovezi care pot fi prezentate la control. O organizație cu proces de securitate matur și cu un responsabil intern desemnat poate face implementarea singură.
Nu. Potrivit art. 14 din OUG nr. 155/2024, organele de conducere aprobă măsurile, supraveghează punerea lor în aplicare și răspund pentru încălcarea dispozițiilor. Externalizarea acoperă execuția și competența, nu răspunderea.
Cât durează implementarea NIS2?
Depinde de nivelul rezultat din evaluarea de risc și de punctul de plecare. Pentru o entitate importantă care are deja practici de securitate, un program condus de consultant ajunge la primul set complet de dovezi în două până la patru luni. În regie proprie, intervalul uzual este de șase până la douăsprezece luni, pentru că munca se face în paralel cu activitatea curentă.
Ce înseamnă CISO as a Service?
Este modelul în care rolul de responsabil cu securitatea informației este acoperit de un specialist extern, cu alocare parțială și contract pe termen lung, în locul unei angajări cu normă întreagă. În contextul NIS2, acest rol acoperă atribuțiile responsabilului desemnat pentru relația cu DNSC și pentru programul de conformare.
Pachetul de documentație înlocuiește consultanța?
Nu. Documentele acoperă forma, nu conținutul specific organizației. Analiza de risc, deciziile de încadrare și adaptarea măsurilor la infrastructura reală rămân de făcut, fie intern, fie cu sprijin extern. Pachetul elimină munca de redactare, nu munca de analiză.
Se poate schimba varianta pe parcurs?
Da, iar combinația cea mai frecventă este un proiect de implementare cu consultant, urmat de un rol externalizat care menține programul. Trecerea invers, de la rol externalizat la regie proprie, funcționează atunci când organizația își angajează între timp un specialist.
De unde se începe
Ordinea care economisește cel mai mult timp este aceeași în toate trei variantele: întâi încadrarea, apoi nivelul de risc, apoi decizia despre cine execută. Invers, adică alegerea furnizorului înainte de a ști nivelul aplicabil, produce oferte care nu se pot compara între ele.
Folosim cookie-uri și tehnologii similare pentru a stoca și accesa informații pe dispozitivul tău, pentru statistici și pentru funcționarea site-ului. Poți accepta, refuza sau alege pe categorii. Refuzul poate limita unele funcționalități.
Funcționale
Mereu activ
Stocarea tehnică sau accesul este strict necesară în scopul legitim de a permite utilizarea unui anumit serviciu cerut în mod explicit de către un abonat sau un utilizator sau în scopul exclusiv de a executa transmiterea unei comunicări printr-o rețea de comunicații electronice.
Preferințe
Stocarea tehnică sau accesul este necesară în scop legitim pentru stocarea preferințelor care nu sunt cerute de abonat sau utilizator.
Statistici
Stocarea tehnică sau accesul care sunt utilizate exclusiv în scopuri statistice.Stocarea tehnică sau accesul care sunt utilizate exclusiv în scopuri statistice anonime. Fără o citație, conformitatea voluntară din partea Furnizorului tău de servicii de internet sau înregistrările suplimentare de la o terță parte, informațiile stocate sau preluate numai în acest scop nu pot fi utilizate de obicei pentru a te identifica.
Marketing
Stocarea tehnică sau accesul este necesară pentru a crea profiluri de utilizator la care trimitem publicitate sau pentru a urmări utilizatorul pe un site web sau pe mai multe site-uri web în scopuri de marketing similare.