Arhiva tag-ul pentru: romania

Ordonanța de Urgență a Guvernului nr. 155/2024 reprezintă actul normativ prin care România a transpus în legislația națională Directiva (UE) 2022/2555, cunoscută drept Directiva NIS2. Actul reglementează cadrul juridic și instituțional pentru securitatea cibernetică a rețelelor și sistemelor informatice din spațiul cibernetic național civil.

OUG 155/2024 a fost adoptată la data de 30 decembrie 2024 și publicată în Monitorul Oficial al României, Partea I, nr. 1332 din 31 decembrie 2024. Ulterior, aceasta a fost aprobată cu modificări și completări prin Legea nr. 124/2025, publicată în Monitorul Oficial nr. 638 din 7 iulie 2025 și intrată în vigoare la 10 iulie 2025.

Prin această ordonanță, România stabilește cadrul național aplicabil entităților esențiale și importante din sectoarele considerate critice pentru funcționarea societății, economiei și serviciilor publice. În practică, OUG 155/2024 nu trebuie privită doar ca o obligație de raportare sau ca o simplă cerință administrativă, ci ca un cadru complet de guvernanță, management al riscurilor, securitate operațională, raportare a incidentelor și supraveghere de către autoritatea competentă.

1. Ce reglementează OUG 155/2024

OUG 155/2024 instituie cadrul național pentru securitatea cibernetică a rețelelor și sistemelor informatice din spațiul cibernetic național civil. Actul normativ stabilește:

  • criteriile de identificare a entităților esențiale și importante;
  • sectoarele și subsectoarele vizate;
  • obligațiile de management al riscurilor de securitate cibernetică;
  • obligațiile de raportare a incidentelor semnificative;
  • atribuțiile autorităților competente;
  • mecanismele de supraveghere, control și aplicare;
  • regimul sancționator;
  • obligațiile de cooperare, instruire, responsabilitate managerială și desemnare a responsabililor de securitate cibernetică.

Prin Legea nr. 124/2025 au fost introduse clarificări și completări relevante, inclusiv în ceea ce privește protejarea informațiilor transmise către DNSC, definirea incidentelor semnificative, obligațiile de formare profesională, desemnarea responsabililor de securitate cibernetică și actualizarea unor sectoare reglementate.

2. Autoritatea competentă: DNSC

Directoratul Național de Securitate Cibernetică — DNSC — este autoritatea competentă la nivel național pentru implementarea și aplicarea cadrului NIS2 în România.

Rolul DNSC include, printre altele:

  • gestionarea procesului de notificare și înregistrare a entităților esențiale și importante;
  • administrarea registrului entităților identificate;
  • primirea și gestionarea raportărilor de incidente;
  • coordonarea răspunsului la incidente prin CSIRT național;
  • emiterea de ordine, metodologii, instrucțiuni și instrumente de sprijin;
  • supravegherea și controlul conformității;
  • aplicarea măsurilor și sancțiunilor prevăzute de lege.

Un aspect important introdus și clarificat prin modificările ulterioare este faptul că, în activitățile de înregistrare, supraveghere, control și gestionare a raportărilor de incidente, DNSC trebuie să protejeze interesele de securitate și comerciale ale entităților.

3. Cine intră sub incidența OUG 155/2024

OUG 155/2024 se aplică entităților care desfășoară activități în sectoarele prevăzute în anexele actului normativ și care îndeplinesc criteriile de încadrare stabilite de lege.

În principiu, analiza de încadrare trebuie să țină cont de trei elemente:

  1. Sectorul de activitate — dacă activitatea entității se regăsește în anexele OUG 155/2024;
  2. Dimensiunea entității — întreprindere mijlocie sau mare, potrivit criteriilor aplicabile;
  3. Profilul și impactul entității — inclusiv impactul potențial asupra serviciilor, economiei, sănătății publice, siguranței cetățenilor sau securității naționale.

Această analiză trebuie realizată cu atenție, deoarece nu toate organizațiile dintr-un sector vizat sunt automat încadrate la fel. De asemenea, anumite entități pot fi considerate relevante prin natura serviciilor furnizate sau prin impactul sistemic al activității, chiar dacă analiza simplă pe dimensiune nu este suficientă.

4. Entități esențiale și entități importante

OUG 155/2024 operează cu două categorii principale:

Entități esențiale

În această categorie intră, de regulă, organizații cu rol critic în furnizarea unor servicii indispensabile societății și economiei. Sunt vizate sectoare precum energia, transporturile, sănătatea, apa potabilă, apele uzate, infrastructura digitală, administrația publică, sectorul financiar-bancar și alte domenii cu impact ridicat.

Entitățile esențiale sunt supuse unui regim mai strict de supraveghere, având obligații ridicate de securitate, raportare, evaluare și cooperare cu autoritatea competentă.

Entități importante

Entitățile importante sunt organizații care activează în sectoarele reglementate, dar care nu îndeplinesc condițiile pentru a fi clasificate ca entități esențiale. Acestea au obligații similare de securitate și raportare, dar regimul de supraveghere și nivelul sancțiunilor sunt diferențiate față de entitățile esențiale.

Această diferențiere nu înseamnă că entitățile importante au obligații minore. Ele trebuie să implementeze măsuri adecvate de securitate, să gestioneze riscurile, să raporteze incidentele și să poată demonstra conformitatea.

5. Înregistrarea și notificarea către DNSC

Una dintre primele obligații practice pentru organizațiile care intră sub incidența OUG 155/2024 este notificarea/înregistrarea în relația cu DNSC.

Formularea trebuie făcută atent: termenul general de transmitere a notificării către DNSC este de 30 de zile de la momentul în care entitatea intră sub incidența cadrului legal sau de la momentul operaționalizării procedurilor/instrumentelor aplicabile. În practica ulterioară, ordinele și metodologia DNSC au detaliat calendarul procedural, inclusiv termenele în care DNSC emite decizia de identificare și înscriere în registru. Sursele de specialitate indică un calendar procedural în care DNSC poate emite decizia în 60 de zile pentru entități esențiale și 150 de zile pentru entități importante, raportat la procesul de notificare și analiză.

Prin urmare, este mai corect să nu afirmăm simplificat că „entitățile esențiale se înregistrează în 60 de zile, iar cele importante în 150 de zile”. Formularea corectă este:

Entitățile care intră sub incidența OUG 155/2024 trebuie să notifice DNSC în termenul legal aplicabil, iar DNSC analizează notificarea și emite decizia de identificare și înscriere în registru potrivit procedurilor și termenelor stabilite prin ordinele și instrumentele aplicabile.

6. Evaluarea riscului și evaluarea maturității

După identificare și înscriere, entitățile trebuie să parcurgă etapele de evaluare a riscului și de evaluare a maturității măsurilor de securitate cibernetică.

În practica DNSC, acest proces este legat de instrumente și metodologii specifice, precum:

  • ENIRE@RO — instrumentul/platforma utilizată pentru procesul de notificare, încadrare și relaționare cu DNSC;
  • CyFun® / Cybersecurity Fundamentals — cadrul de fundamente de securitate cibernetică utilizat pentru structurarea cerințelor de securitate;
  • EVAL_MMS — instrument asociat evaluării maturității măsurilor de securitate cibernetică.

Cadrul CyFun este important deoarece traduce obligațiile generale de securitate într-un set de cerințe tehnice, organizaționale și procedurale care pot fi evaluate și urmărite. În funcție de nivelul aplicabil, organizațiile pot avea de parcurs un set diferențiat de cerințe. În materialele DNSC/proiectele publicate au fost utilizate niveluri precum Bază, Important și Esențial, cu seturi extinse de cerințe aferente fiecărui nivel.

Pentru publicare, recomand formularea prudentă:

Numărul exact al cerințelor aplicabile trebuie verificat în versiunea curentă a instrumentelor DNSC, deoarece acestea pot fi actualizate prin ordine, metodologii sau anexe tehnice.

7. Măsurile de securitate cibernetică

OUG 155/2024 impune entităților esențiale și importante să adopte măsuri tehnice, operaționale și organizaționale adecvate pentru gestionarea riscurilor de securitate cibernetică.

Aceste măsuri trebuie să acopere, cel puțin, domenii precum:

  • politici de analiză a riscurilor și securitatea sistemelor informatice;
  • gestionarea incidentelor;
  • continuitatea activității și managementul crizelor;
  • securitatea lanțului de aprovizionare;
  • securitatea achizițiilor, dezvoltării și mentenanței sistemelor;
  • evaluarea eficacității măsurilor de securitate;
  • igiena cibernetică și instruirea personalului;
  • criptografie și criptare, acolo unde este cazul;
  • controlul accesului și gestionarea identităților;
  • utilizarea autentificării multifactor;
  • securitatea comunicațiilor;
  • protecția datelor și a sistemelor critice;
  • monitorizare, jurnalizare și detecție;
  • backup, recuperare și reziliență operațională.

Aceste obligații trebuie abordate proporțional cu riscurile, dimensiunea entității, natura serviciilor furnizate și impactul potențial al unui incident.

8. Responsabilitatea conducerii

Un element central al cadrului NIS2 este responsabilitatea organelor de conducere.

Conducerea entității nu mai poate trata securitatea cibernetică drept o responsabilitate exclusiv tehnică. OUG 155/2024 și modificările ulterioare impun implicarea managementului în aprobarea, supravegherea și susținerea măsurilor de securitate cibernetică.

Conducerea trebuie să se asigure că:

  • există politici și proceduri aprobate;
  • sunt alocate resurse pentru securitate;
  • sunt desemnate persoane responsabile;
  • sunt efectuate evaluări de risc și autoevaluări;
  • sunt implementate măsuri de securitate;
  • există mecanisme de raportare și răspuns la incidente;
  • personalul relevant este instruit;
  • riscurile sunt monitorizate și raportate la nivel decizional.

Legea nr. 124/2025 a consolidat inclusiv obligațiile privind formarea profesională și desemnarea responsabililor de securitate cibernetică.

9. Raportarea incidentelor

Raportarea incidentelor reprezintă una dintre cele mai importante obligații operaționale.

OUG 155/2024 stabilește obligații de raportare pentru incidentele semnificative. În forma aliniată cu cadrul NIS2 și cu interpretările aplicabile, calendarul de raportare trebuie prezentat astfel:

  • 6 ore — pentru incidentele cu posibil impact transfrontalier, de la momentul luării la cunoștință;
  • 24 de ore — avertizare timpurie/alertă inițială;
  • 72 de ore — notificare/raportare actualizată cu informații suplimentare privind incidentul;
  • la cerere — raport intermediar, dacă este solicitat de autoritatea competentă;
  • 1 lună — raport final, calculat de la notificarea inițială.

Este important ca organizațiile să nu aștepte confirmarea completă a tuturor detaliilor tehnice înainte de raportare. Logica NIS2 este raportarea progresivă: se transmite inițial ceea ce este cunoscut, apoi informațiile sunt completate pe măsură ce analiza incidentului avansează.

10. Ce este un incident semnificativ

Un incident este semnificativ atunci când produce sau poate produce perturbări operaționale grave ale serviciilor, pierderi financiare semnificative sau prejudicii materiale ori de altă natură pentru alte persoane fizice sau juridice.

Prin Legea nr. 124/2025 au fost clarificate condițiile în care un incident poate fi considerat semnificativ, fără a fi necesar ca toate condițiile să fie îndeplinite cumulativ. Această clarificare este importantă deoarece organizațiile trebuie să evalueze rapid impactul incidentului și să decidă dacă acesta intră în categoria incidentelor raportabile.

11. Regimul sancționator

OUG 155/2024 introduce un regim sancționator sever pentru neconformare.

Pentru entitățile esențiale, sancțiunile pot ajunge până la:

  • 10.000.000 EUR sau
  • 2% din cifra de afaceri anuală totală la nivel mondial,

în funcție de care valoare este mai mare sau în funcție de mecanismul concret de aplicare prevăzut de lege.

Pentru entitățile importante, sancțiunile pot ajunge până la:

  • 7.000.000 EUR sau
  • 1,4% din cifra de afaceri anuală totală la nivel mondial.

În practică, riscul real nu este limitat la amendă. Neconformarea poate produce efecte operaționale, reputaționale, contractuale și juridice, mai ales în cazul organizațiilor care furnizează servicii critice sau care operează în lanțuri de aprovizionare complexe.

12. Instrumentele DNSC relevante pentru conformare

Pentru facilitarea aplicării cadrului NIS2, DNSC a dezvoltat și publicat instrumente și materiale relevante pentru entitățile vizate.

Cele mai importante sunt:

ENIRE@RO

ENIRE@RO este instrumentul utilizat pentru notificare, încadrare și relația operațională cu DNSC. Acesta sprijină procesul de identificare a entităților și colectarea datelor necesare pentru evaluarea încadrării.

CyFun® — Cybersecurity Fundamentals

CyFun este cadrul de fundamente de securitate cibernetică dezvoltat pentru a sprijini evaluarea și implementarea măsurilor de securitate. Acesta permite structurarea cerințelor pe domenii și niveluri de maturitate.

EVAL_MMS

EVAL_MMS este instrumentul asociat evaluării nivelului de maturitate a măsurilor de securitate cibernetică. Acesta ajută entitățile să identifice nivelul existent de implementare și zonele care necesită îmbunătățiri.

Pentru conformare corectă, organizațiile trebuie să folosească versiunile curente ale acestor instrumente și să verifice periodic actualizările publicate de DNSC.

13. Pașii recomandați pentru organizații

Pentru o abordare corectă a OUG 155/2024, organizațiile ar trebui să urmeze un proces structurat:

1. Verificarea încadrării

Organizația trebuie să stabilească dacă intră în domeniul de aplicare al OUG 155/2024, analizând sectorul, codurile CAEN relevante, dimensiunea, serviciile furnizate și impactul potențial.

2. Stabilirea categoriei

Trebuie determinat dacă organizația se încadrează ca entitate esențială sau importantă.

3. Notificarea către DNSC

Dacă organizația intră sub incidența OUG 155/2024, trebuie parcurs procesul de notificare/înregistrare conform procedurii DNSC.

4. Evaluarea nivelului de risc

Organizația trebuie să realizeze o evaluare a riscurilor de securitate cibernetică, în raport cu serviciile furnizate, sistemele utilizate și impactul potențial al incidentelor.

5. Evaluarea maturității măsurilor de securitate

Trebuie evaluat nivelul de implementare a măsurilor de securitate, folosind cadrul și instrumentele aplicabile.

6. Elaborarea planului de remediere

Pe baza diferențelor identificate, organizația trebuie să stabilească un plan de măsuri, cu responsabilități, termene, priorități și resurse.

7. Implementarea măsurilor

Măsurile trebuie implementate tehnic, procedural și organizațional, nu doar documentate formal.

8. Pregătirea pentru raportarea incidentelor

Organizația trebuie să aibă proceduri clare pentru detectare, escaladare, analiză, raportare și comunicare în cazul incidentelor.

9. Instruirea conducerii și a personalului

Conducerea, personalul tehnic și utilizatorii relevanți trebuie instruiți periodic.

10. Monitorizare și îmbunătățire continuă

Conformarea NIS2 nu este un proces unic, ci un ciclu continuu de evaluare, implementare, verificare și îmbunătățire.

14. Rolul platformei CysNIS

Platforma CysNIS este construită pentru a sprijini organizațiile din România în parcurgerea etapelor de conformare cu OUG 155/2024 și cadrul NIS2.

CysNIS poate susține procesul prin:

  • verificarea încadrării preliminare;
  • identificarea categoriei posibile: entitate esențială sau importantă;
  • structurarea autoevaluării;
  • maparea cerințelor de securitate;
  • generarea planului de implementare;
  • urmărirea progresului;
  • organizarea documentației;
  • sprijin în pregătirea pentru notificare, audit și raportare;
  • centralizarea măsurilor, responsabilităților și termenelor;
  • corelarea cerințelor NIS2 cu bune practici și standarde relevante.

Platforma nu înlocuiește obligațiile legale ale entității și nici relația oficială cu DNSC, dar poate reduce semnificativ efortul de analiză, organizare, documentare și urmărire a conformării.

OUG 155/2024 marchează trecerea României la un cadru mult mai matur și mai exigent de securitate cibernetică. Directiva NIS2 nu introduce doar obligații administrative, ci schimbă modul în care organizațiile trebuie să trateze riscurile digitale.

Pentru entitățile vizate, conformarea trebuie începută cu o analiză corectă de încadrare, urmată de evaluarea riscurilor, evaluarea maturității, implementarea măsurilor de securitate și pregătirea mecanismelor de raportare a incidentelor.

În contextul actual, securitatea cibernetică nu mai este doar o problemă tehnică. Este o responsabilitate de management, o obligație legală și o condiție esențială pentru continuitatea serviciilor, protejarea beneficiarilor și menținerea încrederii în organizație.

Legislație completă: toate actele NIS și NIS2 din România, cu linkuri directe către textul oficial, sunt adunate pe pagina Directiva NIS2 în România: legislația completă.
Analiză publicată în aprilie 2023. Documentul complet este disponibil mai jos, în format PDF.

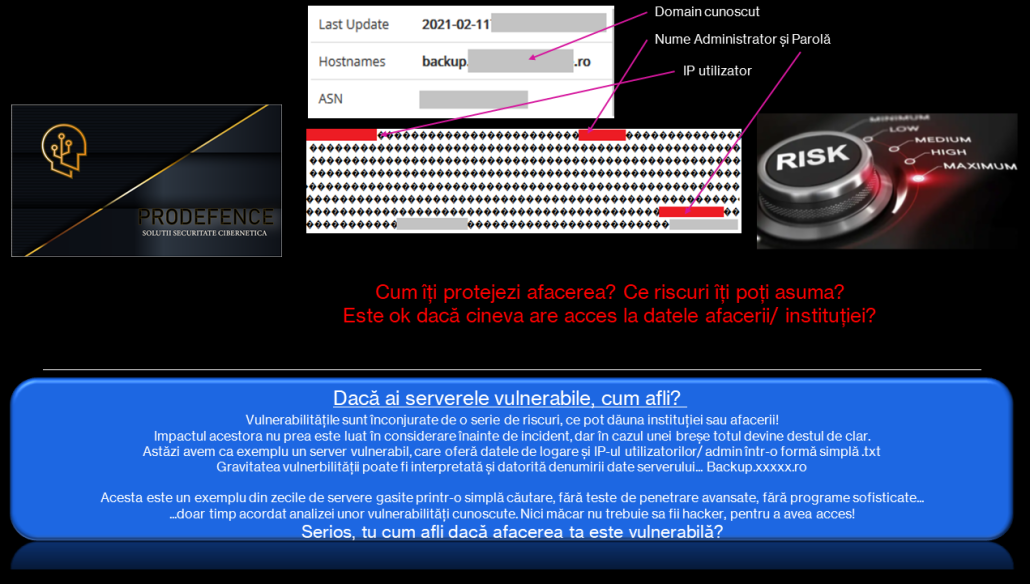
Analiza de mai jos pornește de la o vulnerabilitate identificată în infrastructura Băncii Naționale a României și arată impactul probabil al unei astfel de probleme asupra unei instituții sau a unei companii. Ideea centrală: vulnerabilitățile considerate „risc acceptabil”, pentru că nu afectează direct sistemele principale, pot deveni puncte de plecare pentru atacuri serioase.

Pe scurt

  • Infractorii cibernetici caută permanent vulnerabilități în infrastructurile critice: financiar, transport, energie.
  • O vulnerabilitate aparent minoră poate oferi acces spre zone confidențiale sau poate fi folosită în atacuri de imagine și phishing.
  • Specialiștii din instituțiile publice și din echipele de securitate detectează și remediază astfel de probleme, dar raportarea lor trebuie tratată serios.
  • Documentul PDF prezintă vulnerabilitatea și impactul probabil.

De ce contează vulnerabilitățile „minore”

Dependența de tehnologie a crescut, iar odată cu ea expunerea la riscuri. Odată ce găsesc o vulnerabilitate, atacatorii pot accesa zone confidențiale, pot compromite informații sau pot produce pagube semnificative.

Uneori, organizațiile ignoră o vulnerabilitate despre care au fost informate, fiindcă nu afectează direct sistemele principale, și o încadrează drept risc acceptabil. Analiza arată de ce această decizie trebuie luată pe baza unei evaluări reale a impactului, nu a unei impresii.

Rolul specialiștilor

Specialiștii în securitate cibernetică din instituțiile publice și din echipele dedicate lucrează pentru a detecta și remedia vulnerabilitățile din infrastructurile critice. Munca lor protejează economia și societatea, dar depinde de un proces clar prin care raportările sunt primite, evaluate și rezolvate.

Documentul complet

Analiza unei vulnerabilități: Banca Națională a României (PDF)

Ce rămâne valabil azi

  • orice vulnerabilitate raportată trebuie evaluată după impactul posibil, nu după cât de departe pare de sistemele critice;
  • organizațiile au nevoie de o politică de divulgare responsabilă, prin care cercetătorii să poată raporta problemele în siguranță; ProDefence are propria politică de divulgare responsabilă;
  • entitățile din sectorul bancar intră sub NIS2, care cere gestionarea vulnerabilităților ca măsură obligatorie.

Securitatea cibernetică este o responsabilitate comună. Pentru identificarea vulnerabilităților înaintea atacatorilor, ProDefence oferă audit de securitate web și de rețea.

Analiză publicată în august 2022, realizată de Alexandru Angheluș (ProDefence) și Oana Buzianu (Wintech). Documentul complet este disponibil mai jos.

Analiza descrie un atac de phishing bancar care viza clienții UniCredit, ProCredit și BCR din România printr-un domeniu cu subdomenii care imitau paginile de internet banking. Totul a pornit de la o singură informație observată pe o platformă de monitorizare: cuvântul „unicredit” într-o adresă suspectă.

Pe scurt

  • Sectorul financiar este afectat disproporționat, fiindcă oferă infractorilor acces direct la bani.
  • Paginile false creau o sesiune unică pentru fiecare victimă și reproduceau fidel resursele site-urilor bancare oficiale.
  • Domeniul era asociat public, din 2013, cu instrumentul de injectare web Yummba, capabil să intercepteze și codurile SMS de autentificare.
  • Serverul a fost mutat din Lituania în SUA în timpul analizei, semn că atacurile urmau să continue.
  • Concluzia: experții, băncile și clienții au fiecare un rol, iar educația clientului rămâne decisivă.

Contextul: de ce băncile sunt ținte

Societatea digitală are nevoie de servicii disponibile permanent și de protecția datelor sensibile. Deși atacurile vizează toate industriile, sectorul financiar este afectat disproporționat: infractorii știu că au acces la sume mari, care le finanțează mai departe activitatea. Multe decizii de securitate din bănci se iau după incidente reale sau după analize ale specialiștilor, de aceea astfel de rapoarte contează.

Cum a fost descoperit atacul

Pe o platformă publică de analiză a adreselor web a apărut o adresă care conținea „unicredit”, dar pe un domeniu străin. În memoria platformei era salvată chiar sesiunea de acces la pagina falsă, ceea ce a confirmat un atac de tip phishing care genera o sesiune distinctă pentru fiecare victimă.

Ce a arătat analiza

Un domeniu cu istoric

Căutările au legat domeniul de instrumentul Yummba, folosit pentru furtul sesiunilor de acces prin injectare web: introducerea de cod malițios în pagină sau de parametri în adresă, prin care atacatorul urmărește activitatea victimei. O analiză publicată în 2014 de Virus Bulletin arăta că, încă din 2013, același vânzător oferea o injectare capabilă să intercepteze mesajele SMS folosite la autentificarea în doi pași.

Mai multe bănci vizate

Subdomeniile găsite imitau UniCredit, ProCredit și BCR. Resursele încărcate de paginile false (stiluri, scripturi, logo) erau copiate de pe site-urile oficiale, ca imaginea să fie cât mai apropiată de cea reală.

Infrastructura

La începutul analizei, serverul era găzduit în Lituania; în timpul analizei, domeniul a fost mutat pe un server din SUA, cu subdomeniile păstrate.

Cine sunt atacatorii

Analiza distinge două categorii: cei care dețin aplicațiile malițioase și le vând, vând datele colectate sau golesc direct conturile, și cei care cumpără aplicația sau datele bancare pentru a extrage fonduri.

Documentul complet

Ce rămâne valabil azi

  • phishingul bancar rămâne una dintre principalele căi de furt din conturi, iar interceptarea codurilor SMS nu este o noutate;
  • băncile trebuie să continue protecția clienților, dar clienții nu se pot baza doar pe bancă;
  • autentificarea prin aplicația băncii este mai sigură decât codurile SMS, iar orice cerere de „actualizare a datelor” prin link este suspectă.

Un caz similar, cu ocolirea autentificării în doi pași, este analizat în Phishingul bancar și ocolirea 2FA. Pentru analiza unei fraude sau a unui mesaj suspect, ProDefence oferă analiza fraudelor electronice.

Analiză publicată în august 2022. Informațiile au fost transmise atunci Directoratului Național de Securitate Cibernetică.

Analiza descrie o campanie de phishing îndreptată spre Ministerul Afacerilor Externe (MAE): o pagină falsă de autentificare imita serverul de e-mail al ministerului, iar linkul de atac conținea, codificată, adresa de e-mail a Ambasadei României din Armenia. Spre deosebire de majoritatea atacurilor, scopul nu era câștigul financiar, ci accesul în infrastructura ministerului.

Pe scurt

  • Primul indiciu: o creștere neobișnuită a scanărilor asupra subdomeniilor mae.ro pe o platformă publică de analiză a adreselor web.
  • Linkul folosea o redirecționare ascunsă și un subdomeniu scris cu caractere chirilice.
  • Pagina falsă era găzduită pe o platformă de aplicații web legitimă, trecea prin Cloudflare și își schimba portul la fiecare accesare.
  • Parametrul cu adresa ambasadei putea fi înlocuit cu orice altă adresă, deci atacul putea viza oricine din instituție.
  • Un cont de e-mail instituțional compromis permite phishing, distribuire de malware, extragere de informații și dezinformare în numele instituției.

Primele indicii

Monitorizarea constantă a evenimentelor de securitate a arătat, pe o platformă publică de analiză a adreselor web, o creștere semnificativă a scanărilor asupra subdomeniilor mae.ro. Atenția la detalii a făcut diferența: o adresă aparent legată de un domeniu cunoscut conținea parametri care redirecționau spre altceva.

Cum funcționa atacul

  • adresa de destinație folosea un subdomeniu cu un caracter din alfabetul chirilic, iar domeniul principal real nu era mae.ro;
  • un parametru criptat conținea adresa de e-mail a Ambasadei României din Armenia, ca pagina să pară personalizată;
  • victima era trecută printr-o adresă intermediară și ajungea pe o pagină falsă, fie o copie a primei pagini mae.ro cu formular de autentificare, fie o pagină simplă de server de e-mail;
  • la fiecare accesare se schimbau imaginea, subdomeniul și portul, ceea ce îngreuna blocarea.

Ce poate face atacatorul cu un cont de e-mail instituțional

Accesul la e-mail înseamnă mult mai mult decât citirea mesajelor. Atacatorul poate interacționa, în numele instituției, cu superiori, colegi, utilizatori și parteneri, și poate lansa:

  • noi atacuri de phishing, pentru alte conturi;
  • distribuirea de programe malițioase;
  • extragerea de informații de la colegi și parteneri;
  • fraude financiare;
  • propagarea de știri false.

Educație, profesionalism, etică

Succesul unui atac depinde de comportamentul utilizatorului înainte și în timpul atacului. Utilizatorul trebuie să își cunoască sistemele, să recunoască un atac sau măcar să reacționeze la o situație neobișnuită, să respecte politicile și procedurile și, dacă a greșit, să anunțe imediat departamentul responsabil. Ascunderea unui incident creează probleme mult mai mari.

Documentul complet

Ce rămâne valabil azi

Atacurile care imită paginile de autentificare ale instituțiilor publice sunt la fel de frecvente. Instituțiile din administrația publică intră astăzi sub NIS2 și au obligația de a gestiona astfel de riscuri și de a notifica incidentele către DNSC. ProDefence oferă consultanță NIS2, cursuri pentru angajați și analiza mesajelor suspecte.

Articol publicat în mai 2022, pe baza lucrării „Phishing-ul bancar: propuneri de soluții pentru diminuarea numărului de victime ale atacurilor cibernetice de tip phishing”, preluată de Directoratul Național de Securitate Cibernetică.

Phishingul bancar rămâne eficient pentru că exploatează încrederea clienților în banca lor: un mesaj care imită identitatea vizuală a băncii și invocă o „actualizare a contului” sau un „upgrade de securitate” convinge victima să își dea datele. Reducerea numărului de victime cere măsuri pe patru direcții: clienții, angajații băncilor, aplicațiile bancare și anchetatorii.

Pe scurt

  • Cu cât împărtășim mai multe date online, cu atât mai multe date de identificare și tranzacții sunt expuse.
  • De la primul atac raportat, în anii 1990, phishingul a evoluat spre metode de livrare tot mai sofisticate.
  • Atacatorii trec de la e-mail la rețele sociale și aplicații de mesagerie.
  • Educația este una dintre cele mai eficiente bariere, dar amenințarea nu poate fi eliminată complet.

Cum funcționează phishingul bancar

Sectorul financiar este una dintre principalele ținte ale infractorilor cibernetici. Aceștia folosesc phishingul pentru a ocoli protocoalele de securitate ale băncilor și se bazează pe inginerie socială:

  • scenarii credibile: actualizare de cont, blocare de card, „upgrade de securitate”;
  • imitarea identității băncii: logo, culori, imagini, ton al mesajelor;
  • pagini false care colectează datele de autentificare și ale cardului.

Ce soluții reduc numărul victimelor

Clienții

Clienții trebuie să înțeleagă impactul financiar real al unui atac reușit și să știe că banca nu le cere niciodată datele prin linkuri primite pe e-mail sau SMS.

Angajații băncilor

Angajații care transferă fonduri, gestionează date sensibile sau lucrează în zone cu risc operațional ridicat au nevoie de instruire suplimentară pentru capcanele mai sofisticate.

Aplicațiile bancare

Băncile trebuie să răspundă capacităților în schimbare ale atacatorilor cu aplicații mai sigure, capabile să recunoască mai repede schemele de phishing.

Anchetatorii

Personalul care investighează infracțiunile economico-financiare online trebuie să cunoască instrumentele folosite în atacuri și modul în care funcționează, pentru a atribui corect faptele și a propune contramăsuri eficiente.

Concluzii

Phishingul va fi greu de eliminat complet, din cauza rafinamentului atacurilor, a ingineriei sociale și a instrumentelor tehnice în continuă dezvoltare. Există un decalaj permanent între atacurile sofisticate și contramăsuri. Formarea continuă, tehnicile anti-phishing de detectare și blocare și o înțelegere clară a ciclului de viață al phishingului sunt cheia pentru reducerea pierderilor.

Referințe

Un caz real analizat de ProDefence: Phishingul bancar și ocolirea 2FA.

Articol publicat în aprilie 2022, în contextul valului de atacuri DDoS asupra site-urilor din România. Principiile au rămas valabile.

Un atac DDoS (Distributed Denial of Service) blochează un site sau un serviciu prin trimiterea unui volum uriaș de cereri din multe surse simultan, până când serverul nu mai poate răspunde utilizatorilor reali. Nu cere un atacator foarte priceput: atacurile se cumpără ca serviciu. Impactul depinde însă de mecanismele de apărare ale țintei.

Pe scurt

  • Un atac DDoS are nevoie de patru lucruri: o țintă, un scop, un buget și dispozitive „sacrificabile”.
  • Atacurile se pot închiria ca serviciu, la prețuri de ordinul zecilor de dolari pe oră.
  • Sursele de trafic sunt servere compromise, dispozitive infectate (botnet) și liste de adrese IP „curate”.
  • Un site de prezentare pierde imagine; un magazin online pierde vânzări.
  • Protecția: servicii anti-DDoS, filtrare, limitări și un calcul prealabil al pierderilor posibile.

Ce îi trebuie unui atacator

  • o țintă clară: adresa sau serviciul vizat;
  • un scop: notorietate, un mesaj, pagube;
  • un buget: platforme DDoS, dispozitive infectate, echipamente, proxy-uri;
  • un „sacrificiu”: adresele IP folosite ajung pe liste negre și devin inutilizabile.

Bugetul: de unde vine traficul

DDoS ca serviciu

Atacurile se pot cumpăra de pe platforme specializate, plătind în funcție de tip, durată și putere. La momentul articolului, o oră de atac asupra unei adrese IP costa în jur de 10–35 de dolari. Mulți „atacatori” doar plătesc, apoi se laudă cu „atacul” lor.

Servere compromise

Atacatorii compromit servere vulnerabile, adesea prin angajați păcăliți, și instalează scripturi care le păstrează accesul. Serverele sunt apoi folosite pentru DDoS, distribuire de malware sau campanii de phishing, iar accesul este adesea vândut mai departe.

Dispozitive infectate (botnet)

Calculatoare, telefoane, routere, televizoare sau electrocasnice smart infectate așteaptă comenzile atacatorului, la fel ca „zombii” din filme. Un exemplu cunoscut este botnetul Mirai.

Echipamente și liste de adrese IP

Aplicațiile de atac se obțin ușor. Ce contează sunt adresele IP folosite: cele deja cunoscute ca malițioase sunt blocate de firewall-uri, deci atacatorul trebuie să cumpere liste de adrese „curate”.

Sacrificiul

În timpul unui atac, adresele folosite sunt identificate de mecanismele de apărare și introduse pe liste negre, preluate apoi de multe alte sisteme. Atacatorul știe că acele adrese nu vor mai putea fi folosite. Acest lucru este valabil însă numai dacă ținta are mecanisme de apărare.

Impactul unui atac DDoS

Impactul diferă de la o infrastructură la alta, în funcție de durata atacului și de apărare. Blocarea temporară a unui site de prezentare afectează imaginea și comunicarea; un magazin online nu poate vinde nimic cât durează atacul. Infrastructurile cu protecție implementată pot trece aproape neobservat prin atac, fiindcă traficul malițios este blocat sau redirecționat rapid.

Măsuri de protecție

  1. Echipamente sau servicii anti-DDoS: traficul trece prin infrastructura furnizorului, iar administratorul este doar notificat.
  2. Permisiuni și acces configurate corect, cu liste de adrese permise și blocate.
  3. Restricții sau limitări pe anumite intervale, în funcție de activitatea serviciului.
  4. Filtrare geografică: dacă serviciul se adresează doar utilizatorilor din România, restricția pe țară reduce mult expunerea.

Contraatacul asupra surselor de trafic nu este o opțiune pentru o organizație privată: este ilegal și ar afecta în primul rând dispozitivele compromise ale unor victime nevinovate.

Un scenariu realist: magazinul online

Un magazin online stă pe un server dedicat sau partajat, protejat de mecanisme automate ale furnizorului. La un atac DDoS, furnizorul poate suspenda tot serverul ca să protejeze restul infrastructurii. Dimineața, magazinul este offline, urmează mesaje și telefoane cu administratorul și echipa tehnică, iar în tot acest timp clienții cumpără din altă parte.

Calculul util se face dinainte: dacă, de exemplu, 10–15% dintre clienți vin din afara țării, cât pierzi lunar blocând accesul extern pe timp de noapte, comparativ cu una-două zile în care magazinul este complet indisponibil pentru toți clienții?

Concluzie

Numărul atacurilor cibernetice crește, deci măsurile trebuie stabilite înainte de incident: calculul pierderilor posibile și măsuri adaptate serviciilor oferite, impactului și bugetului. ProDefence oferă audit de securitate web și de rețea pentru evaluarea expunerii.

Articol publicat în octombrie 2021.

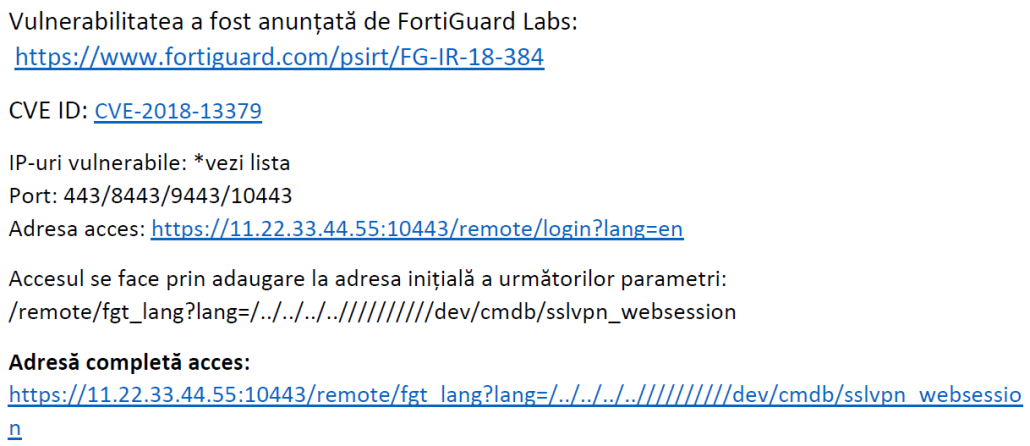
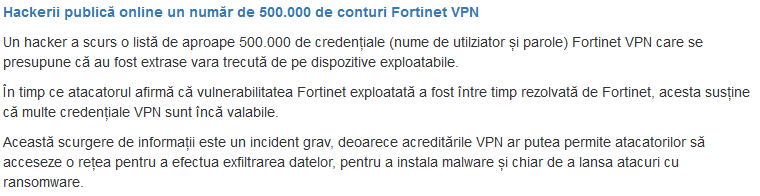
În septembrie 2021, o listă cu aproximativ 500.000 de servere Fortinet (FortiGate) VPN vulnerabile, împreună cu datele de autentificare ale utilizatorilor, a fost publicată pe un forum de hacking. Pentru organizațiile din România care primiseră și aplicaseră avertizarea trimisă de ProDefence prin CERT-RO în martie 2021, publicarea nu a mai fost un motiv de panică.

Pe scurt

  • Vulnerabilitatea era publică de mult timp și fusese exploatată mai întâi de grupuri restrânse, apoi de oricine.
  • În februarie–martie 2021, ProDefence a identificat serverele vulnerabile din România și a transmis lista către CERT-RO (astăzi DNSC).
  • Erau afectate instituții publice și firme private: distribuitori de echipamente medicale, agenții de turism, telecomunicații, un lanț farmaceutic.
  • Lista publicată în septembrie conținea serverele raportate în martie, plus câteva noi.
  • Remedierea vulnerabilității nu rezolvă problema serverelor deja compromise.

Cronologie

Februarie 2021: identificarea

După publicarea vulnerabilității, am testat impactul asupra serverelor VPN și am început analiza infrastructurii din România pentru a găsi serverele expuse. Am publicat și o avertizare discretă pe rețelele sociale.

Scurgerea de date Fortinet VPN, captură din analiza ProDefence (2)

Martie 2021: avertizarea

Am centralizat informațiile despre serverele din România care rulau serviciul și le-am trimis Centrului Național de Răspuns la Incidente de Securitate Cibernetică (CERT-RO), devenit ulterior Directoratul Național de Securitate Cibernetică. Echipa de răspuns la incidente a identificat de urgență proprietarii și i-a avertizat că vulnerabilitatea expune datele de autentificare ale utilizatorilor VPN.

Scurgerea de date Fortinet VPN, captură din analiza ProDefence (3)
Scurgerea de date Fortinet VPN, captură din analiza ProDefence (4)

Septembrie 2021: publicarea listei

Lista a apărut public și conținea toate serverele vulnerabile de la publicarea vulnerabilității, cu utilizatorii și parolele în clar, organizate pe țări și adrese IP. A fost un moment de panică pentru administratori, echipe IT și centre de securitate, dar nu și pentru cei care se conformaseră în martie.

Scurgerea de date Fortinet VPN, captură din analiza ProDefence (1)
Sursă: CERT-RO – 2021/09/09
Scurgerea de date Fortinet VPN, captură din analiza ProDefence (5)

Problema despre care se vorbește puțin

Toată lumea s-a concentrat pe eliminarea vulnerabilității, dar aproape nimeni nu a discutat despre serverele deja exploatate. Cu ce au fost infectate? Ce comenzi s-au executat? O rețea în care atacatorul a intrat înainte de remediere poate rămâne compromisă și după aplicarea actualizării.

Lecția: comunicare și conformare

Vulnerabilitatea fusese exploatată mult timp, deci administratorii nu puteau preveni primele compromiteri. Puteau însă, din martie 2021, să dea curs avertizării CERT-RO și să evite o nouă compromitere. Cei care s-au conformat atunci nu au avut motive de panică în septembrie.

Astăzi, entitățile NIS2 au obligația de a gestiona vulnerabilitățile și de a notifica incidentele. ProDefence oferă audit de securitate web și de rețea și are o politică de divulgare responsabilă.

Mulțumim echipei de răspuns la incidente a Directoratului Național de Securitate Cibernetică pentru promptitudinea cu care tratează fiecare avertizare transmisă de ProDefence.

Articol publicat în august 2021. Observațiile au rămas valabile.

Phishingul este cel mai folosit și cel mai eficient atac la nivel individual, pentru că nu atacă tehnologia, ci decizia unui om. Un singur clic poate duce la furtul datelor personale, la fraude financiare sau la infiltrarea în rețeaua unei companii sau instituții. Vestea bună: aproape întotdeauna există indicii, iar educația reduce numărul victimelor.

Pe scurt

  • Phishingul exploatează emoții: frica, urgența, curiozitatea, lăcomia.
  • Impactul depinde de ținta finală: o persoană, o firmă sau o instituție.
  • Indiciile sunt vizibile, dar cer atenție.
  • Educația este cea mai eficientă contramăsură.

De ce funcționează

Un mesaj de phishing nu trebuie să păcălească pe toată lumea, ci doar pe câțiva dintre miile de destinatari. Atacatorul folosește mesaje amenințătoare („contul va fi blocat”) sau ademenitoare („ați câștigat un premiu”) care împing la acțiune rapidă, înainte de verificare.

Ce urmăresc atacatorii

  • date personale, revândute sau folosite pentru alte fraude;
  • fraude financiare, prin datele de card sau accesul la internet banking;
  • infiltrarea în companii și instituții, printr-un cont de angajat compromis;
  • profilarea victimelor, pentru atacuri ulterioare mai bine țintite.

Indiciile care trădează un atac

  • expeditorul sau domeniul nu corespund organizației;
  • mesajul cere date confidențiale sau o plată;
  • tonul este urgent sau amenințător;
  • oferta este prea bună ca să fie adevărată;
  • linkul, la trecerea cursorului peste el, duce în altă parte decât pretinde.

Mai multe despre mecanism în Ce este phishingul și cum îl recunoști.

Educația reduce numărul victimelor

Atacurile de phishing reușesc atunci când oamenii nu sunt atenți. Prin educație, indiciile devin evidente, iar numărul victimelor scade. ProDefence, alături de CERT-RO (astăzi DNSC), FinCrime și CYSCOE, a promovat constant acest mesaj. Pentru organizații, ProDefence oferă cursuri de educație cibernetică cu exerciții practice de recunoaștere a phishingului.

Articol publicat în mai 2021.

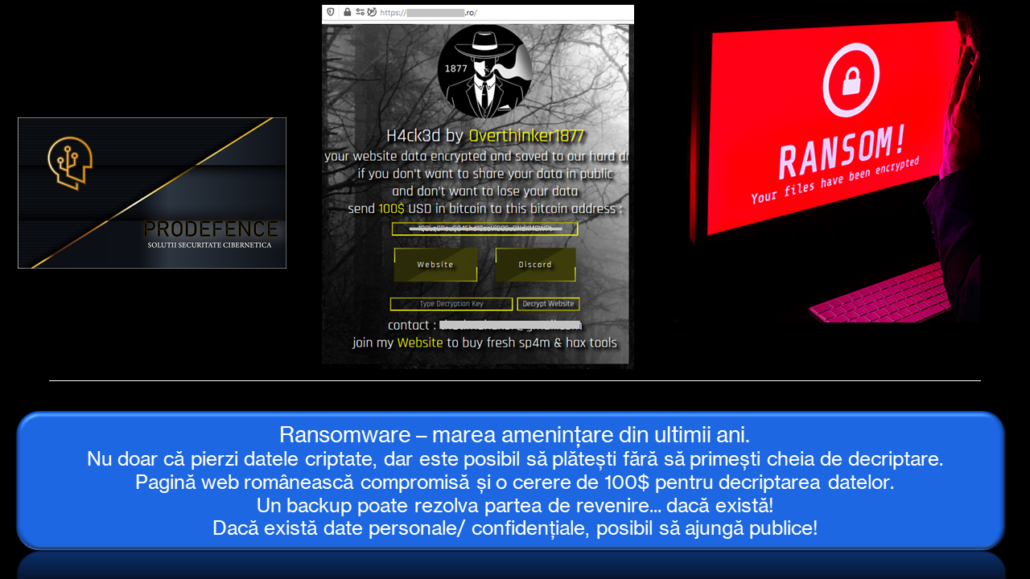
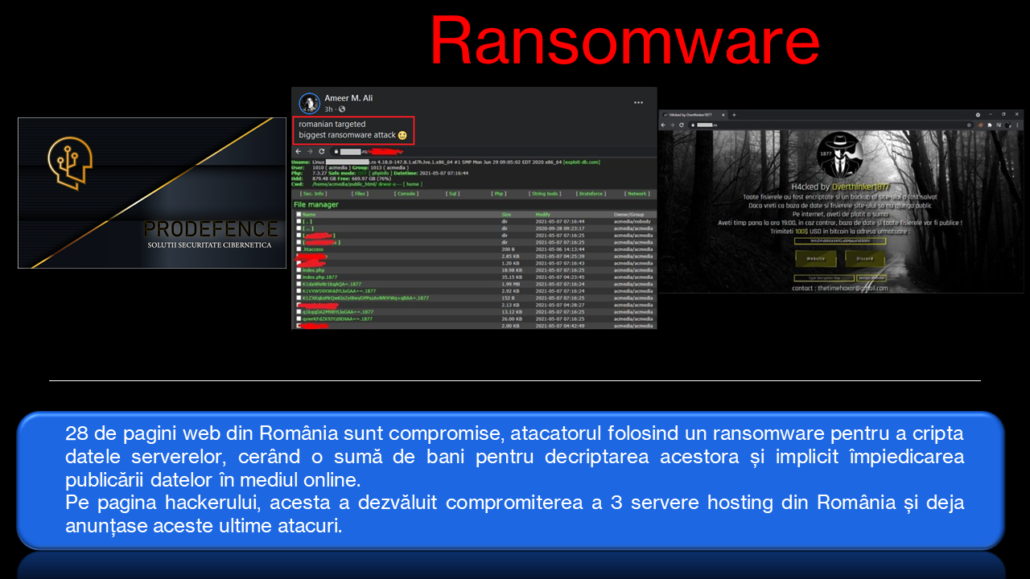
În mai 2021, un singur atacator a compromis trei servere de găzduire și a criptat 28 de site-uri din România, lăsând pe ele mesaje de tip ransomware. În aceeași perioadă, o grupare românească a criptat și semnat site-ul unei instituții. Adresele identificate au fost transmise către CERT-RO, care i-a anunțat pe proprietari.

Pe scurt

  • Atacul a pornit de la un site care părea afectat de ransomware și s-a dovedit a fi parte dintr-o compromitere a trei servere de găzduire.
  • Au fost identificate 28 de site-uri atacate de aceeași persoană.
  • Unii proprietari au reacționat rapid după avertizarea CERT-RO, alții nu.
  • Un serviciu de găzduire compromis afectează toate site-urile de pe el, indiferent cât de bine este securizat fiecare.

Ce s-a întâmplat

Pe rețelele sociale am semnalat un site care părea afectat de ransomware. A fost doar începutul: atacatorul anunțase deja compromiterea a trei servere de găzduire. Au urmat alte 28 de pagini atacate de aceeași persoană.

Avertizarea și reacția proprietarilor

Adresele găsite au ajuns la CERT-RO, astăzi Directoratul Național de Securitate Cibernetică, ca proprietarii să poată fi anunțați. O parte dintre ei au luat măsuri imediat. La momentul publicării articolului, însă, mai multe site-uri erau încă în aceeași stare. Lista lor a fost publicată atunci, ca avertizare; nu o mai reproducem aici, fiind depășită.

Atacatorii români

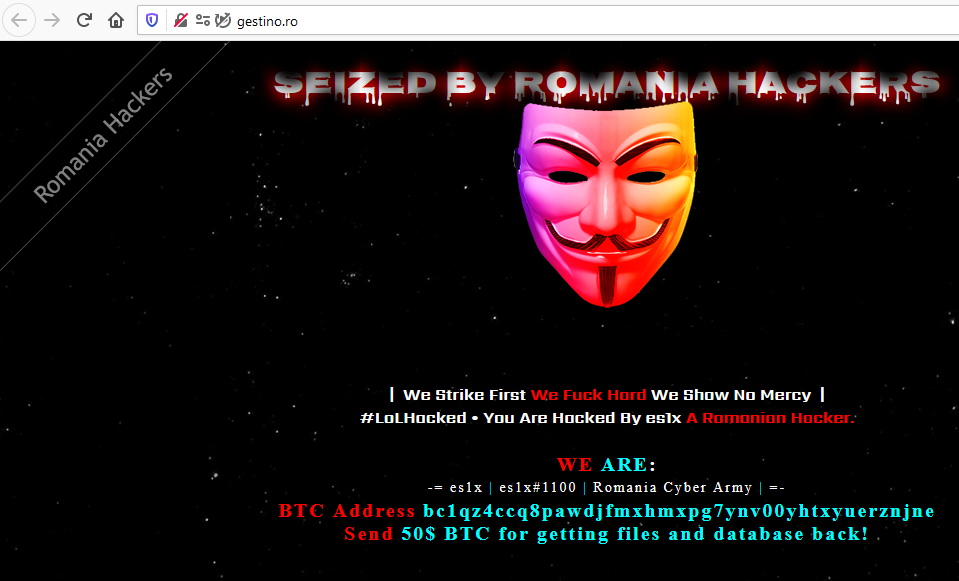
O altă surpriză a venit din partea unei grupări românești, care a criptat și semnat pagina unei instituții.

Pagina unei instituții criptată și semnată de o grupare românească
http://gestino.ro/
Plus încă una >> http://eurodinamic.ro/

Ce rămâne valabil azi

  • un site este la fel de sigur ca serverul pe care este găzduit; alegerea furnizorului de găzduire contează;
  • copiile de siguranță păstrate separat permit restaurarea rapidă;
  • actualizarea platformei, a temelor și a modulelor (WordPress, de exemplu) închide majoritatea căilor de atac;
  • avertizările primite de la DNSC sau de la specialiști trebuie tratate imediat.

Nimic nu poate fi securizat 100%, dar colaborarea și reacția rapidă fac diferența. Pentru verificarea unui site, ProDefence oferă audit de securitate web și de rețea.

Articol publicat în mai 2021. Interogările de mai jos sunt păstrate ca arhivă; platforma folosită și-a schimbat între timp adresele.

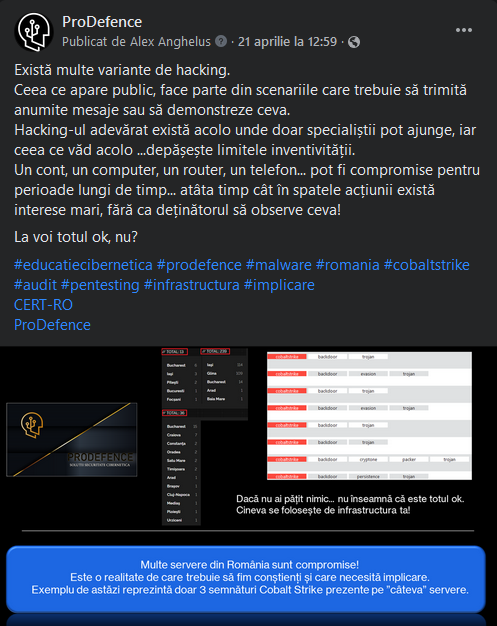
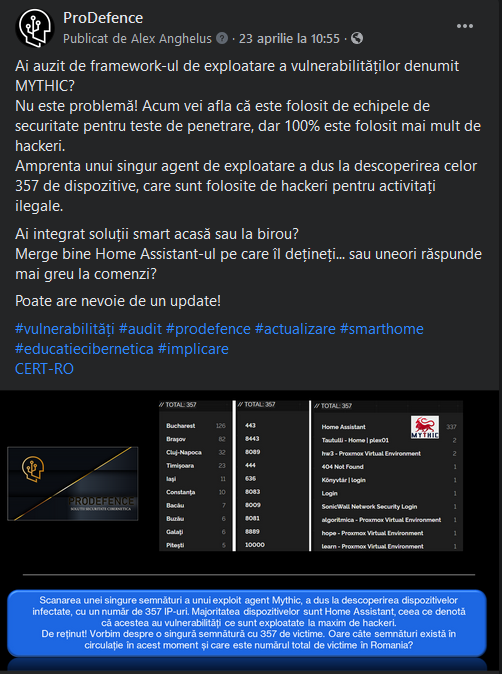
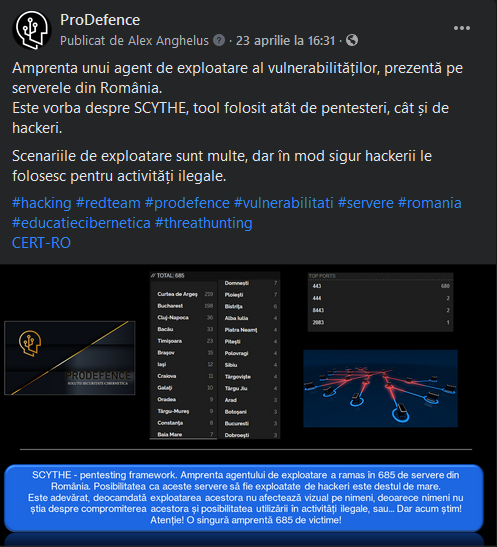
În mai 2021, ProDefence a centralizat adresele IP din România asociate cu servere de comandă și control ale unor instrumente de exploatare (Cobalt Strike, Mythic, PoshC2, Metasploit, Covenant și altele), identificate prin amprente TLS de tip JARM. Datele erau publice, dar împrăștiate; scopul a fost ca specialiștii să își poată verifica rapid propria infrastructură și pe cea a clienților.

Pe scurt

  • Instrumentele de tip „command and control” sunt folosite în teste de penetrare, dar și de atacatori, inclusiv înaintea atacurilor ransomware.
  • Amprenta JARM a serverului TLS permite identificarea acestor servere în rezultatele motoarelor de căutare pentru dispozitive conectate.
  • Unele adrese apăreau în mai multe liste, semn că fuseseră folosite sau testate din mai multe direcții.
  • Avertizarea completă a fost transmisă întâi către CERT-RO, apoi publicată pentru comunitate.

De ce contează

Articolul continuă ideea din Colaborare, buget, implicare: ransomware și Cobalt Strike. Adresele listate aparțin unor servere sau dispozitive care au intrat în legătură cu agenți de exploatare, de regulă pentru că aveau vulnerabilități exploatabile. Uneori serverele sunt deja compromise, dar atacatorii nu au început încă exploatarea; descoperirea la timp poate preveni un incident major.

Interogările folosite (arhivă)

Sursa amprentelor: C2-JARM pe GitHub.

Ce rămâne valabil azi

  • monitorizarea propriilor adrese IP în bazele de date publice de amenințări este o măsură ieftină și eficientă;
  • un server care apare asociat cu un instrument de comandă și control trebuie investigat imediat, nu doar actualizat;
  • entitățile NIS2 au obligația de a gestiona vulnerabilitățile și de a notifica incidentele.

Pentru verificarea infrastructurii, ProDefence oferă audit de securitate web și de rețea și analiza fișierelor suspecte.

Sari la conținut