Arhiva tag-ul pentru: securitate

Implementarea NIS2 nu se reduce la „trecerea unui audit”. Un audit confirmă un anumit nivel de pregătire la un moment dat, dar reziliența se construiește prin procese clare, măsuri tehnice și organizaționale aplicate corect, responsabilități definite, documentație coerentă și capacitate reală de reacție. Consultanța NIS2 are sens doar dacă urmărește acest obiectiv.

Pe scurt

  • NIS2 nu ar trebui tratată ca o obligație bifată pe hârtie, ci ca un mijloc de a întări organizația.
  • Întrebarea corectă nu este „cum trecem auditul?”, ci „cât de pregătiți suntem să prevenim, să detectăm, să răspundem și să continuăm activitatea?”.
  • ProDefence sprijină organizațiile prin consultanță și prin platforma CysNIS, de la încadrare până la pregătirea pentru audit.

Audit versus reziliență

Un audit NIS2 verifică dacă măsurile cerute există și sunt documentate. Este necesar, dar nu este scopul în sine. Scopul real este mai larg:

  • întărirea organizației în fața riscurilor din mediul digital;
  • reducerea impactului incidentelor cibernetice;
  • asigurarea continuității activității când ceva nu merge bine.

O organizație poate obține un rezultat bun la audit și totuși să nu știe cine decide, în primele ore ale unui atac, oprirea unui sistem sau notificarea către DNSC. De aceea, implementarea trebuie judecată după capacitatea reală de reacție, nu doar după dosar.

Întrebările pe care ar trebui să și le pună conducerea

În locul întrebării „cum trecem auditul?”, conducerea unei entități NIS2 ar trebui să poată răspunde la patru întrebări:

  1. Prevenție: știm care sunt activele critice și riscurile principale?
  2. Detecție: am afla la timp dacă un sistem este compromis?
  3. Răspuns: există o procedură exersată și oameni care știu ce au de făcut?
  4. Continuitate: putem relua activitatea și în cât timp?

Răspunsurile la aceste întrebări arată nivelul real de pregătire mai bine decât orice listă de verificare.

Cum arată sprijinul ProDefence

Prin consultanța NIS2 și auditul de conformare și prin platforma CysNIS, ProDefence sprijină organizațiile în înțelegerea, planificarea și implementarea cerințelor. Concret, parcursul acoperă:

  • verificarea încadrării NIS2;
  • evaluarea nivelului de risc;
  • structurarea măsurilor de securitate;
  • documentația necesară pentru conformare;
  • pregătirea pentru audit;
  • monitorizarea progresului implementării;
  • claritate pentru conducere și pentru responsabilii tehnici.

Organizațiile care nu au o resursă internă pentru acest rol pot apela la responsabil NIS2 externalizat. Comparația completă între variante se găsește în articolul Implementarea NIS2 în România: trei variante.

Prezentare video

Întrebări frecvente

Este suficient un audit NIS2 pentru conformare?

Nu. Auditul confirmă stadiul la un moment dat. Conformarea presupune măsuri aplicate și menținute, responsabilități clare, documentație actualizată și capacitate de reacție la incidente.

Ce include consultanța NIS2 oferită de ProDefence?

Verificarea încadrării, evaluarea riscurilor, structurarea măsurilor, documentația, pregătirea pentru audit și monitorizarea progresului prin platforma CysNIS.

Ce se întâmplă dacă organizația nu are un responsabil NIS2 intern?

Rolul poate fi acoperit prin serviciul de responsabil NIS2 externalizat, însă răspunderea conducerii rămâne aceeași.

NIS2 poate fi tratată ca o oportunitate de a întări organizația, nu doar ca o obligație legală. Pentru o discuție despre situația organizației dumneavoastră, contactați echipa ProDefence. Urmăriți noutățile pe paginile LinkedIn ProDefence și CysNIS NIS2 România.

Legislație completă: toate actele NIS și NIS2 din România, cu linkuri directe către textul oficial, sunt adunate pe pagina Directiva NIS2 în România: legislația completă.

De la CV19 România la RoHealth: Un angajament continu pentru securitatea sectorului medical

Aderarea Prodefence la RoHealth Cluster nu este doar un pas strategic pentru consolidarea securității cibernetice în domeniul sănătății, ci și o continuare firească a angajamentului companiei față de protecția infrastructurilor medicale. Acest angajament a fost demonstrat în mod remarcabil în timpul pandemiei de COVID-19, când Prodefence a fost parte din inițiativa CV19 România – o echipă de experți voluntari în securitate cibernetică, care au oferit sprijin gratuit unităților medicale din țară.

CV19 România: O inițiativă esențială pentru protecția infrastructurii medicale în timpul pandemiei

Într-un moment în care spitalele și instituțiile medicale erau supuse unei presiuni uriașe, nu doar din cauza crizei sanitare, ci și a atacurilor cibernetice intensificate, echipa CV19 România, din care a făcut parte și Prodefence, a intervenit pentru a asigura securizarea infrastructurilor IT ale spitalelor și unităților de sănătate.

Printre acțiunile esențiale desfășurate în cadrul acestui proiect s-au numărat:

  • Auditarea și protejarea sistemelor IT ale spitalelor împotriva atacurilor ransomware și a tentativelor de phishing.
  • Monitorizarea și detectarea atacurilor cibernetice asupra infrastructurilor critice din sănătate.
  • Implementarea măsurilor de protecție pentru platformele de telemedicină și pentru serverele care găzduiau datele pacienților.
  • Training și consultanță pentru personalul medical, pentru a reduce riscurile de atacuri de tip inginerie socială.
  • Intervenții rapide în cazul unor incidente de securitate, oferind suport în timp real pentru instituțiile afectate.

Această experiență a demonstrat că parteneriatele dintre experții în cybersecurity și sectorul medical sunt vitale pentru prevenirea atacurilor și protecția infrastructurilor esențiale.

Importanța unui cluster dedicat sănătății și securității cibernetice

Într-o lume tot mai digitalizată, sectorul sănătății se confruntă cu provocări critice în ceea ce privește securitatea informațiilor și protejarea infrastructurilor esențiale. Aderarea Prodefence la RoHealth Cluster marchează un pas strategic în consolidarea rezilienței cibernetice a acestui domeniu vital, oferind expertiză în securitate digitală și educație cibernetică pentru partenerii și clienții săi.

RoHealth Cluster reunește actori importanți din domeniul sănătății, cercetării, tehnologiei și educației pentru a dezvolta soluții inovatoare și pentru a răspunde provocărilor complexe din industrie. Integrarea Prodefence în acest ecosistem aduce o valoare semnificativă prin expertiza sa în protecția datelor, prevenirea atacurilor cibernetice și conformitatea cu reglementările în vigoare.

Importanța securității cibernetice în sectorul sănătății

Sectorul sănătății este una dintre țintele principale ale atacurilor cibernetice, din cauza volumului mare de date sensibile pe care le gestionează. Furtul datelor pacienților, atacurile ransomware asupra spitalelor și compromiterea sistemelor de telemedicină sunt doar câteva dintre amenințările actuale. În acest context, securitatea cibernetică devine esențială pentru:

  • Protejarea informațiilor pacienților – Asigurarea confidențialității și integrității datelor medicale este fundamentală pentru respectarea normelor GDPR și a altor reglementări internaționale.
  • Securizarea infrastructurilor IT din spitale și clinici – Sistemele digitale utilizate în instituțiile medicale trebuie protejate împotriva atacurilor informatice care le pot compromite funcționalitatea.
  • Reducerea riscurilor de atacuri ransomware – Blocarea accesului la datele pacienților poate paraliza activitatea unui spital sau a unei clinici. Implementarea unor măsuri de protecție eficiente este esențială pentru continuitatea operațiunilor.
  • Securitatea sistemelor de telemedicină – Odată cu creșterea utilizării consultațiilor la distanță, protecția acestor platforme împotriva accesului neautorizat devine o prioritate.
  • Protecția echipamentelor medicale conectate – Dispozitivele IoT utilizate în medicină (de exemplu, monitoare de pacienți, pompe de insulină, scanere RMN) sunt vulnerabile la atacuri cibernetice care le pot compromite funcționalitatea.

Rolul Prodefence în securizarea infrastructurilor medicale

Prin expertiza sa în domeniul securității cibernetice, Prodefence își propune să sprijine partenerii și clienții din cadrul RoHealth printr-o gamă largă de servicii esențiale pentru protecția sectorului medical:

  • Audit de securitate pentru infrastructurile medicale – Evaluarea vulnerabilităților și recomandarea soluțiilor adecvate pentru protejarea datelor și sistemelor.
  • Testare de penetrare și simulări de atacuri cibernetice – Identificarea punctelor slabe înainte ca hackerii să le exploateze.
  • Implementarea unor soluții robuste de protecție – Firewalls avansate, criptare a datelor, sisteme de prevenire și detectare a intruziunilor.
  • Consultanță în conformitate cu reglementările GDPR și NIS2 – Asigurarea conformității cu normele europene privind protecția datelor și securitatea cibernetică.
  • Monitorizare și răspuns la incidente – Detectarea și gestionarea rapidă a atacurilor pentru a minimiza impactul asupra instituțiilor medicale.
  • Educație cibernetică și training pentru personal – Creșterea nivelului de conștientizare și instruirea angajaților din spitale, clinici și laboratoare pentru a preveni atacurile cibernetice.

Impactul aderării Prodefence la RoHealth asupra sistemului de sănătate din România

Colaborarea dintre Prodefence și RoHealth va contribui semnificativ la întărirea rezilienței sectorului medical din România în fața amenințărilor cibernetice. Prin integrarea soluțiilor de securitate cibernetică în infrastructurile critice din sănătate, se pot preveni atacurile ce ar putea afecta siguranța pacienților și buna funcționare a instituțiilor medicale.

Beneficiile colaborării includ:

  • Reducerea riscurilor de atacuri asupra spitalelor și clinicilor – Implementarea unor strategii proactive de protecție.
  • Îmbunătățirea capacității de reacție la incidente – Creșterea eficienței echipelor IT din sănătate în gestionarea incidentelor cibernetice.
  • Consolidarea încrederii pacienților – Protejarea datelor personale și a istoricului medical pentru a evita scurgerile de informații.
  • Dezvoltarea unei culturi de securitate în sănătate – Formarea și educarea angajaților în privința celor mai bune practici de securitate cibernetică.

Colaborarea în proiecte europene și internaționale

Aderarea Prodefence la Clusterul de sănătate și bioeconomie RoHealth deschide oportunități pentru participarea la proiecte europene axate pe digitalizare și securitate cibernetică în sănătate. Uniunea Europeană alocă resurse importante pentru protejarea sectorului medical împotriva atacurilor informatice, iar Prodefence va putea contribui activ prin:

  • Proiecte de cercetare în securitatea digitală a sistemelor medicale.
  • Inițiative de protecție a infrastructurilor critice din sănătate.
  • Parteneriate internaționale pentru dezvoltarea unor standarde avansate de securitate.

Prin implicarea în aceste proiecte, România își consolidează poziția în ecosistemul european de securitate cibernetică, contribuind la dezvoltarea unor soluții de apărare digitală de ultimă generație pentru sectorul medical

Aderarea Prodefence la RoHealth Cluster este un pas strategic în crearea unui mediu medical mai sigur din punct de vedere cibernetic. Într-o perioadă în care atacurile asupra infrastructurilor sanitare sunt în creștere, această colaborare asigură un nivel ridicat de protecție pentru datele pacienților, echipamentele medicale și infrastructurile IT din sănătate.

Prin expertiza sa, Prodefence devine un partener esențial în securizarea sistemului de sănătate din România, contribuind la dezvoltarea unor soluții inovatoare și la creșterea nivelului de conștientizare în domeniul securității cibernetice.

Aderarea Prodefence la Clusterul de Excelență în Securitate Cibernetică (CYSCOE): Un pas strategic pentru consolidarea rezilienței cibernetice

UPDATE 2025

CEO-ul Prodefence, Alexandru Angheluș, a fost numit Președinte al Clusterului de Excelență în Securitate Cibernetică (CYSCOE)

Începând cu acest an, Alexandru Angheluș, CEO al Prodefence, a preluat oficial funcția de Președinte al Clusterului de Excelență în Securitate Cibernetică (CYSCOE), marcând un nou capitol în dezvoltarea și consolidarea ecosistemului de securitate cibernetică din România.

Această numire subliniază angajamentul CYSCOE de a reuni și coordona eforturile experților în domeniu, instituțiilor publice, companiilor private și mediului academic pentru a întări reziliența cibernetică la nivel național și european.

„Este o responsabilitate uriașă și o onoare să conduc un cluster de excelență în securitate cibernetică într-un moment în care provocările digitale sunt din ce în ce mai complexe. Prioritatea mea este să susțin dezvoltarea unor inițiative strategice, să extind colaborările naționale și internaționale și să promovăm inovarea și educația în domeniul cybersecurity. CYSCOE va continua să fie un pilon fundamental în protejarea infrastructurilor critice și în construirea unui ecosistem puternic de securitate digitală.” – Alexandru Angheluș, Președinte CYSCOE.

Sub conducerea sa, CYSCOE va continua să dezvolte inițiative de cercetare, proiecte europene și parteneriate strategice, sprijinind totodată creșterea nivelului de educație cibernetică și adoptarea celor mai bune practici în industrie.

Această numire reprezintă un pas important în direcția consolidării poziției României ca un hub de excelență în cybersecurity, oferind soluții inovatoare și sprijin esențial pentru organizațiile publice și private în fața amenințărilor digitale în continuă evoluție.

Felicitări, Alexandru Angheluș, pentru această realizare și mult succes în noul rol de Președinte al CYSCOE! 🚀

Importanța unui cluster de securitate cibernetică

Într-o eră în care atacurile cibernetice devin tot mai sofisticate și mai frecvente, existența unor structuri colaborative precum Clusterul de Excelență în Securitate Cibernetică (CYSCOE) este esențială pentru consolidarea apărării cibernetice a României și a Uniunii Europene. CYSCOE joacă un rol cheie în facilitarea colaborării între mediul academic, sectorul privat și instituțiile guvernamentale, oferind un cadru structurat pentru inovare, cercetare și dezvoltare în domeniul securității cibernetice.

Prin aderarea la acest cluster, Prodefence își asumă un rol activ în creșterea capabilităților cibernetice ale României, contribuind cu expertiza sa în domenii esențiale precum analiza riscurilor, testarea de penetrare, evaluarea vulnerabilităților și implementarea soluțiilor avansate de securitate.

Beneficiile colaborării în cadrul unui cluster cyber

Unul dintre principalele avantaje ale unui cluster de securitate cibernetică este capacitatea acestuia de a reuni expertiza diversificată a multiplelor entități, permițând astfel dezvoltarea de soluții inovatoare și strategii eficiente pentru combaterea amenințărilor digitale. Aderarea Prodefence la CYSCOE facilitează:

  • Accesul la resurse avansate și parteneriate strategice, esențiale pentru creșterea capacităților de apărare cibernetică;
  • Schimbul rapid de informații despre amenințările emergente, îmbunătățind timpul de reacție și capacitatea de prevenție;
  • Participarea la inițiative comune, inclusiv proiecte europene finanțate, ce vizează dezvoltarea și implementarea de soluții tehnologice avansate;
  • Educația și formarea continuă a specialiștilor, contribuind la reducerea deficitului de competențe din industria securității cibernetice.

Impactul asupra rezilienței României și a Uniunii Europene

Integrarea Prodefence în CYSCOE sprijină dezvoltarea unei abordări strategice la nivel național și european pentru protejarea infrastructurilor critice și a sectorului public-privat. Creșterea nivelului de reziliență cibernetică presupune nu doar consolidarea infrastructurilor de apărare, ci și adoptarea unor politici eficiente de management al riscurilor și conștientizare a amenințărilor digitale.

În contextul în care România este un jucător strategic în cadrul infrastructurii digitale europene, colaborarea dintre entitățile de securitate cibernetică din țară și partenerii internaționali contribuie la consolidarea unei rețele robuste de apărare împotriva atacurilor cibernetice. Acest aspect este esențial mai ales în lumina provocărilor geopolitice actuale și a creșterii frecvenței atacurilor asupra infrastructurilor critice.

Educația cibernetică și dezvoltarea competențelor

Un alt obiectiv esențial al CYSCOE și Prodefence este dezvoltarea unui cadru educațional puternic pentru formarea specialiștilor în securitate cibernetică. România se confruntă cu un deficit semnificativ de experți în domeniu, iar colaborarea între instituțiile de învățământ, sectorul privat și autoritățile guvernamentale poate contribui la diminuarea acestui deficit prin programe de formare, certificări și inițiative educaționale adaptate cerințelor pieței.

Prin participarea la CYSCOE, Prodefence va avea acces la oportunități de instruire avansată, schimb de experiență și dezvoltarea de programe de formare specializate, esențiale pentru crearea unei forțe de muncă bine pregătite în domeniul securității cibernetice.

Servicii de securitate cibernetică oferite de Prodefence

Prodefence își consolidează prezența pe piața de securitate cibernetică printr-o gamă largă de servicii care acoperă întreg spectrul de nevoi ale organizațiilor, inclusiv:

  • Audituri de securitate și evaluarea riscurilor;
  • Testare de penetrare și evaluarea vulnerabilităților;
  • Elaborarea și implementarea politicilor de securitate;
  • Servicii de monitorizare și răspuns la incidente;
  • Consultanță în conformitate cu reglementările europene și internaționale.

Prin integrarea în CYSCOE, aceste servicii vor putea fi extinse și optimizate prin colaborarea cu alți membri ai clusterului, facilitând implementarea celor mai bune practici din industrie și crearea unor soluții de securitate eficiente și inovatoare.

Colaborarea în proiecte europene

Participarea activă în cadrul CYSCOE deschide noi oportunități pentru Prodefence în ceea ce privește implicarea în proiecte europene axate pe cercetare și dezvoltare în domeniul securității cibernetice. Uniunea Europeană investește considerabil în programe de inovare și securitate digitală, iar aderarea la un cluster de excelență precum CYSCOE permite accesul la aceste resurse și la parteneriate strategice cu entități de renume internațional.

Printre inițiativele europene relevante se numără:

  • Proiecte finanțate prin programele europene de finanțare;
  • Inițiative de colaborare public-privat în domeniul cybersecurity;
  • Programe de dezvoltare a infrastructurilor critice digitale.

Astfel, prin implicarea în proiecte europene, Prodefence își consolidează poziția ca lider în domeniul securității cibernetice, contribuind activ la dezvoltarea unei rețele globale de apărare digitală.

Aderarea Prodefence la Clusterul de Excelență în Securitate Cibernetică (CYSCOE) reprezintă un pas strategic esențial pentru întărirea rezilienței cibernetice a României și pentru consolidarea colaborării la nivel european în acest domeniu critic. Prin parteneriate strategice, schimb de expertiză, dezvoltarea de soluții inovatoare și implicarea în proiecte europene, această alianță are potențialul de a transforma România într-un hub regional de securitate cibernetică, capabil să facă față provocărilor din peisajul digital global.

Siguranța online pentru copii înseamnă câteva reguli simple, pe care un copil le poate ține minte: parole diferite și greu de ghicit, nicio informație personală dată unor necunoscuți, nicio încredere în cadourile „gratuite” și, când ceva pare ciudat, întrebarea unui adult de încredere. Ghidul de mai jos le explică pe înțelesul copiilor, prin povestea lui Jamie.

Pe scurt

  • Informațiile personale sunt o comoară: numele complet, adresa, școala și parolele nu se dau nimănui online.
  • Fiecare cont are nevoie de o parolă proprie, puternică.
  • Nu toți cei de pe internet sunt prietenoși, chiar dacă par.
  • Premiile și cadourile „gratuite” sunt adesea capcane numite phishing.
  • Regula de aur: oprește-te, gândește-te, întreabă un adult.

Videoclip pentru copii

Fă cunoștință cu Jamie

Hei, copii! Să vorbim despre Jamie, care seamănă mult cu voi. Jamie iubește jocurile, discuțiile cu prietenii și explorarea internetului. Într-o zi, Jamie a primit un e-mail de la cineva necunoscut, care îi oferea un cadou gratuit în schimbul unor informații personale. Ce credeți că ar trebui să facă Jamie? Să își dea datele pentru un cadou?

Codul secret al securității cibernetice

Securitatea cibernetică este ca un cod secret care îți ține comoara în siguranță. Comoara sunt informațiile tale personale, iar codul le încuie, ca să nu ajungă la cei care le-ar folosi în mod greșit.

Puterea parolelor

Aveți o parolă pentru jocuri sau aplicații? Câți dintre voi folosiți aceeași parolă peste tot? E ușor de ținut minte, dar e ca și cum ai avea o singură cheie pentru toate ușile casei. Dacă cineva o găsește, poate deschide tot. De aceea, fiecare cont are nevoie de o parolă unică și puternică. O parolă puternică e ca un castel cu ziduri groase: cu cât e mai complicată, cu atât e mai greu de spart.

Străinii de pe internet

Imaginați-vă că jucați jocul preferat și cineva vă cere adresa ca să vă trimită un accesoriu pentru joc. E în regulă? La fel ca în viața reală, nu toată lumea de pe internet are intenții bune. Să spui unde locuiești sau la ce școală înveți poate fi periculos. Unele lucruri rămân secrete pe internet.

Atenție la cadouri și premii false

Vă amintiți de e-mailul lui Jamie? Ofertele de cadouri sau premii pot părea grozave, dar sunt adesea trucuri numite phishing, prin care infractorii încearcă să afle informații personale. Când primiți un astfel de mesaj, nu apăsați pe linkuri și nu descărcați nimic. Cel mai bine este să îl ignorați și să spuneți unui adult de încredere.

Fii un supererou al securității cibernetice

Securitatea cibernetică pare complicată, dar înseamnă de fapt alegeri inteligente. Așa cum nu ai spune un secret unui străin, nu da informații personale pe internet fără să te gândești. Data viitoare când scrii o parolă, trimiți o informație sau vrei să apeși pe un link, oprește-te și întreabă-te: e sigur? Dacă nu ești sigur, întreabă un adult de încredere.

Ești gata să fii un supererou care își apără informațiile de răufăcătorii internetului? Alegerile tale ajută ca internetul să rămână un loc distractiv și sigur pentru toată lumea.

Pentru părinți și profesori

  • vizionați videoclipul împreună cu copilul și discutați întrebarea de la început: ce ar trebui să facă Jamie?
  • stabiliți împreună o regulă clară: niciun cadou, premiu sau prieten nou online fără să întrebe un adult;
  • ajutați copilul să își creeze parole diferite pentru fiecare cont și activați controlul parental;
  • spuneți-i copilului că nu va fi certat dacă vă povestește ceva ciudat întâmplat online.

Mai multe resurse pentru familii găsiți pe pagina Protecția copilului în mediul digital și în programul de educație cibernetică.

Întrebări frecvente

Ce informații nu trebuie să dea un copil pe internet?

Numele complet, adresa, școala, numărul de telefon, parolele și fotografii care arată unde locuiește sau unde învață.

Cum explic phishingul unui copil?

Ca pe un truc: cineva promite un cadou sau un premiu ca să afle informații secrete. Regula este să nu apese pe link și să spună unui adult.

De la ce vârstă vorbim cu copiii despre siguranța online?

De când încep să folosească tableta sau telefonul, cu explicații adaptate vârstei, cum este povestea lui Jamie.

Articol publicat în aprilie 2023. Exemplele și măsurile de protecție rămân valabile.

Securitatea cibernetică în agricultură a devenit necesară odată cu fermele inteligente: senzorii, irigațiile automate, dronele și sistemele de management conectate la internet pot fi accesate, oprite sau manipulate de la distanță dacă nu sunt protejate. Un atac poate distruge o recoltă la fel de eficient ca seceta.

Pe scurt

  • Tehnologiile smart cresc productivitatea, dar și suprafața de atac a fermei.
  • Riscurile principale: preluarea controlului sistemelor, furtul de date, sabotajul echipamentelor, ransomware și spionajul industrial.
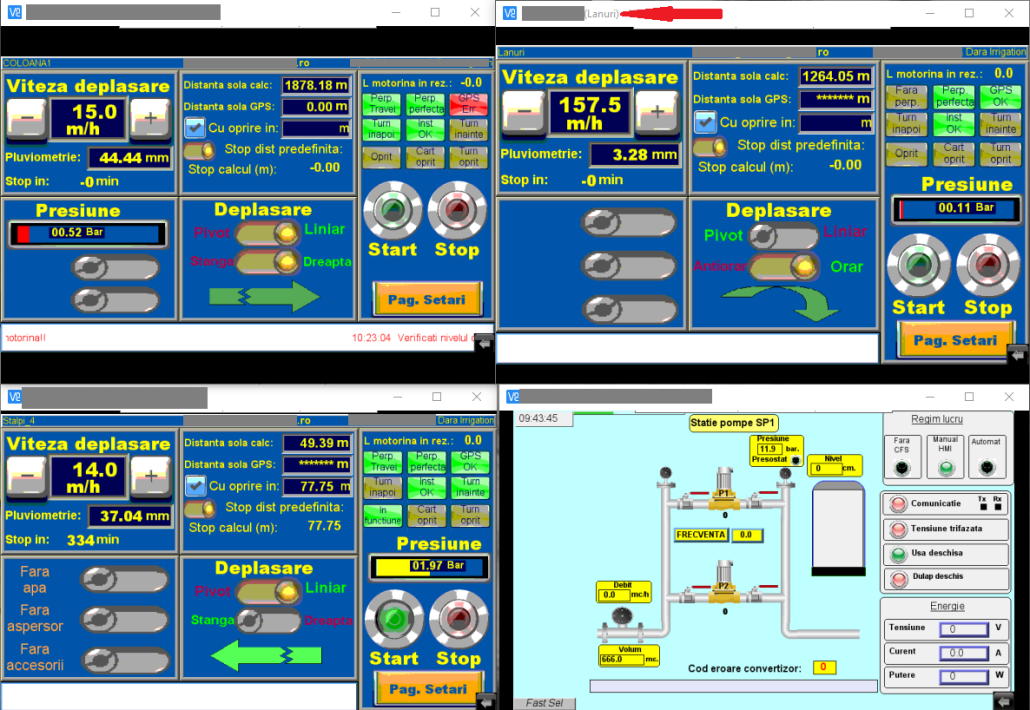
  • Am identificat panouri de control ale unor sisteme de irigații accesibile public, fără utilizator și parolă.
  • Actualizările, parolele puternice, criptarea, monitorizarea rețelei și instruirea reduc mult riscul.

În ultimii ani, tehnologia smart a revoluționat modul în care agricultura este practicată și gestionată. Utilizarea senzorilor, a IoT (Internet of Things), a inteligenței artificiale (AI) și a altor tehnologii avansate au îmbunătățit eficiența și productivitatea în sectorul agricol. Cu toate acestea, odată cu creșterea utilizării tehnologiei smart în agricultură, a crescut și riscul de atacuri cibernetice asupra sistemelor agricole.

Ce este agricultura inteligentă

Agricultura inteligentă este o ramură a agriculturii care utilizează tehnologii avansate pentru a îmbunătăți producția și eficiența. Printre tehnologiile smart folosite în agricultură se numără:

  1. Senzori IoT – aceștia colectează date despre temperatură, umiditate, lumină, pH-ul solului, nivelul apei și multe alte aspecte ale mediului înconjurător.
  2. Sisteme de irigare automatizate – acestea utilizează senzori și tehnologie IoT pentru a monitoriza și controla sistemul de irigare în mod automat.
  3. Drone agricole – acestea pot fi folosite pentru a monitoriza terenurile și culturile, pentru a identifica problemele și pentru a oferi informații detaliate despre recoltă.
  4. Sisteme de control al fertilității solului – acestea pot fi utilizate pentru a monitoriza nivelul de nutrienți din sol și pentru a oferi recomandări pentru optimizarea fertilității.
  5. Roboți agricoli – aceștia pot fi utilizați pentru a efectua sarcini repetitive, cum ar fi plantarea și recoltarea, ceea ce reduce costurile și timpul necesar.
  6. Inteligența artificială – poate fi utilizată pentru a analiza datele colectate de senzori și pentru a oferi informații și recomandări pentru îmbunătățirea producției.
  7. Sisteme de management al fermelor – acestea sunt utilizate pentru a monitoriza și gestiona toate aspectele unei ferme, inclusiv inventarul, programarea muncii și gestionarea costurilor.

Riscurile cibernetice în agricultura inteligentă

Un atac cibernetic asupra sistemelor agricole poate cauza probleme grave, cum ar fi pierderea de date, deteriorarea sau distrugerea echipamentelor, întreruperea alimentării cu energie electrică și aprovizionarea cu apă sau chiar sabotarea recoltei.

Beneficiile aduse de utilizarea tehnologiilor smart în agricultură sunt într-un număr destul de mare, dar trebuie să fim conștienți și să acceptăm ideea că acestea pot fi expuse la riscuri de securitate cibernetică. Vom enumera câteva exemple de riscuri asociate în caz de atac cibernetic în agricultură:

  1. Intruziunea în sistemele de control al fermelor – aceasta poate permite unui atacator să controleze și să manipuleze sistemele de irigare, de fertilizare sau de gestionare a recoltei.
  2. Furtul de date – atacatorii pot accesa și fura datele colectate de senzori și alte dispozitive, cum ar fi informațiile despre culturi, ploaie, sol sau alte informații sensibile despre fermă.
  3. Sabotajul echipamentelor – atacatorii pot sabota echipamentele folosite în agricultură inteligentă, cum ar fi dronele, roboții sau alte dispozitive, pentru a împiedica activitățile agricole și a reduce producția.
  4. Ransomware – atacatorii pot bloca accesul la datele și sistemele de control al fermelor și pot cere o răscumpărare pentru a le debloca.
  5. Spionajul industrial – atacatorii pot accesa și copia datele referitoare la producție, tehnologie și alte aspecte importante ale afacerii pentru a le utiliza în beneficiul propriu.

Cum pierde bani o fermă în urma unui atac cibernetic

Așa cum deja știm, securitatea cibernetică este ignorată din mai multe direcții, mai ales când se consideră că nu există o asociere relevantă sau se practică acea gândire standard: ”ce să îmi ia mie?”. Așa că vom folosi și noi cel mai bun exemplu de deturnare a acestui tip de gândire: BANII

Deci, cum poți pierde bani datorită unui atac cibernetic asupra tehnologiei smart utilizate în AGRICULTURĂ:

  1. Deteriorarea echipamentelor – Atacatorii pot accesa sistemele de control ale echipamentelor inteligente și le pot manipula în așa fel încât să se deterioreze sau să fie inutilizabile. Aceasta poate duce la costuri suplimentare pentru înlocuirea sau repararea echipamentelor.
  2. Pierderea recoltei – Atacatorii pot accesa și manipula sistemele de irigare, de fertilizare sau de gestionare a recoltei, ceea ce poate duce la pierderi semnificative de recoltă sau chiar la eșecul culturilor.
  3. Încetinirea sau întreruperea activităților agricole – Atacatorii pot bloca accesul la datele și sistemele de control ale fermelor și pot încetini sau întrerupe activitățile agricole, ceea ce poate duce la pierderi de producție sau la costuri suplimentare pentru a compensa pierderile.
  4. Răscumpărarea datelor și sistemelor – Dacă atacatorii utilizează ransomware, proprietarii de ferme pot fi forțați să plătească o răscumpărare pentru a recupera accesul la datele și sistemele lor, ceea ce poate duce la pierderi financiare semnificative.
  5. Pierderea reputației – Un atac cibernetic asupra unei ferme inteligente poate duce la pierderea încrederii clienților și a partenerilor de afaceri, ceea ce poate afecta negativ reputația proprietarilor de ferme și poate duce la pierderi financiare pe termen lung.

Exemplu real: sisteme de irigații fără autentificare

Utilizarea sistemelor de irigație inteligente fără existența unei autentificări la accesarea panoului de control. Lipsa autentificării permite conectarea la panoul de control al acestor sisteme și modificarea setărilor stabilite de deținători.

Imaginea reprezintă câteva panouri de control al acestor sisteme, la care accesul nu este restricționat cu user și parolă, iar simpla accesare a acestora oferă acces deplin la ceea ce se poate observa și totodată putem lista câteva scenarii:

Cum ar fi dacă:

  • Pe timp de secetă cineva ar face constant modificări în planul de irigare,
  • Pe perioada nopții ar porni toate sistemele și ar consuma excesiv apa,
  • Cineva ar modifica modalitatea de deplasare a sistemului,
  • alte scenarii similare, care arată de ce aceste sisteme trebuie securizate.

Măsuri de protecție pentru ferme

Pentru a reduce riscul de atacuri cibernetice asupra sistemelor agricole, fermierii și proprietarii de ferme trebuie să ia în considerare următoarele măsuri de securitate cibernetică, chiar dacă ”instinctul” le spune să nu își bată capul:

  1. Actualizarea sistemelor și a echipamentelor – Este important să se mențină actualizate toate sistemele și echipamentele utilizate în agricultura inteligentă, astfel încât vulnerabilitățile să fie eliminate. Actualizările constante ale software-ului și hardware-ului pot contribui la reducerea riscului de atacuri cibernetice.
  1. Utilizarea unor parole și a autentificării puternice – Este esențial să se utilizeze parole complexe și autentificare puternică pentru a proteja sistemul de accesul neautorizat. Utilizarea parolelor unice și complexe pentru fiecare cont și a autentificării multifactor poate reduce semnificativ riscul de atacuri cibernetice.
  1. Implementarea criptării datelor – Criptarea datelor este o măsură esențială pentru a proteja informațiile importante. Implementarea criptării datelor poate preveni accesul neautorizat la datele sensibile, inclusiv datele despre recoltă și datele financiare.
  1. Monitorizarea și protejarea rețelei – Monitorizarea și protejarea rețelei sunt esențiale pentru a detecta și preveni atacurile cibernetice. Implementarea unui sistem de monitorizare și protecție a rețelei poate ajuta la identificarea și blocarea atacurilor cibernetice înainte ca acestea să producă daune.
  1. Creșterea nivelului de conștientizare a securității cibernetice – Creșterea nivelului de conștientizare a securității cibernetice este esențială pentru protejarea sistemelor agricole. Toți angajații și colaboratorii trebuie să fie instruiți cu privire la riscurile cibernetice și să înțeleagă importanța utilizării unor practici de securitate adecvate. În plus, proprietarii de ferme trebuie să lucreze împreună cu furnizorii lor de tehnologie smart pentru a asigura securitatea sistemelor și a datelor colectate.

Sperăm să fie de folos informațiile, indiferent de dimensiunea afacerii…. tot a dumneavoastră este și trebuie să aveți în vedere și acest aspect al securității cibernetice!

Întrebări frecvente

Pot fi atacate sistemele de irigații inteligente?

Da. Sistemele expuse pe internet fără autentificare pot fi accesate de oricine, care poate modifica programul de irigare sau poate porni echipamentele.

Ce riscuri cibernetice are o fermă inteligentă?

Preluarea controlului sistemelor, furtul de date, sabotajul echipamentelor, ransomware și spionajul industrial, cu pierderi de recoltă, de bani și de reputație.

Care sunt primele măsuri de protecție?

Schimbarea parolelor implicite, autentificarea pe toate panourile de control, actualizări regulate, rețea separată pentru echipamentele IoT și instruirea angajaților.

Pentru verificarea sistemelor conectate ale unei ferme sau ale unei firme agricole, ProDefence oferă audit de securitate web și de rețea și cursuri de educație cibernetică pentru angajați.

Articol publicat în martie 2023, sub Directiva NIS. Actualizat în 2026 cu trimiterile la NIS2 și OUG nr. 155/2024.

Sectorul energiei și al gazelor naturale este o țintă prioritară pentru atacatorii cibernetici, fiindcă o întrerupere a alimentării afectează imediat economia și populația. De aceea, operatorii din acest sector au obligații legale de securitate cibernetică: întâi prin Directiva NIS, iar astăzi prin Directiva NIS2, transpusă în România prin OUG nr. 155/2024. Energia este inclusă printre sectoarele cu nivel ridicat de criticitate.

Pe scurt

  • Producția, stocarea, transportul și distribuția energiei depind de rețele și sisteme industriale conectate.
  • Riscurile principale: oprirea producției, manipularea datelor, acces neautorizat și vulnerabilități care se acumulează.
  • NIS2 obligă operatorii să aplice măsuri de gestionare a riscurilor, să raporteze incidentele și să coopereze cu autoritățile.
  • Măsurile minime aduc beneficii directe: mai puține întreruperi, date protejate, încredere și conformitate.

De ce este sectorul energetic o țintă

Industria energiei și a gazelor naturale este o componentă vitală a infrastructurii critice. Ea include extracția, prelucrarea, stocarea și transportul resurselor energetice prin rețele extinse, controlate tot mai des prin sisteme informatice și industriale. Un atac reușit poate opri producția și poate afecta economia și societatea în ansamblu.

Rapoartele internaționale din ultimii ani arată o creștere constantă a atacurilor îndreptate spre infrastructura energetică, inclusiv din partea unor grupuri sponsorizate de state. Cazurile cunoscute public au produs întreruperi ale alimentării cu energie și gaze și pierderi financiare importante.

Riscurile atacurilor cibernetice asupra infrastructurii energetice

  • Oprirea sau perturbarea producției, cu întreruperi în alimentarea cu energie electrică sau gaze și creșteri de preț pentru consumatori.
  • Manipularea datelor critice ale infrastructurii, cu pierderi financiare sau perturbarea întregii industrii.
  • Acces neautorizat la sistemele critice, cu furt de date sau chiar distrugerea echipamentelor.
  • Acumularea vulnerabilităților, care face posibile atacuri ulterioare mai grave.

Ce cer NIS și NIS2

Directiva NIS (2016/1148) a introdus pentru prima dată obligația operatorilor de servicii esențiale din energie de a lua măsuri tehnice și organizatorice adecvate și proporționale pentru securitatea rețelelor și sistemelor informatice și de a notifica incidentele semnificative. A încurajat, de asemenea, cooperarea dintre statele membre, autorități și operatori.

Directiva NIS2 (2022/2555) a extins și a întărit aceste obligații. În România, ea este transpusă prin OUG nr. 155/2024. Pentru operatorii din energie, aceasta înseamnă:

Măsurile minime și beneficiile lor

Măsurile de bază pentru un operator energetic includ politici de securitate cibernetică, soluții tehnice adecvate pentru rețelele IT și industriale, instruirea personalului și monitorizarea continuă a infrastructurii. Beneficiile sunt directe:

  • reducerea riscului de pierderi financiare și de întreruperi ale alimentării;
  • protejarea informațiilor critice împotriva furtului și a manipulării;
  • creșterea încrederii consumatorilor și a partenerilor;
  • respectarea cerințelor legale și evitarea sancțiunilor.

Concluzie

Protejarea sectorului energiei și al gazelor naturale este esențială pentru stabilitatea sistemelor energetice. Ea cere resurse financiare adecvate, măsuri tehnice solide și cooperare între operatori, autorități și furnizori. ProDefence sprijină operatorii prin consultanță NIS2 și audit de conformare și prin audit de securitate web și de rețea.

Întrebări frecvente

Intră companiile din energie sub NIS2?

Da. Energia (electricitate, gaze, petrol, hidrogen, termoficare) este un sector cu nivel ridicat de criticitate în NIS2; încadrarea concretă depinde de activitate și de mărimea entității.

Ce lege se aplică în România?

OUG nr. 155/2024, aprobată prin Legea nr. 124/2025, care transpune Directiva NIS2.

Legislație completă: toate actele NIS și NIS2 din România, cu linkuri directe către textul oficial, sunt adunate pe pagina Directiva NIS2 în România: legislația completă.

Articol publicat în martie 2023. Între timp, inteligența artificială generativă a schimbat și modul în care atacă infractorii; vezi secțiunea de la final.

Inteligența artificială (IA) este capacitatea unui sistem de a îndeplini sarcini care cer în mod obișnuit inteligență umană: înțelegerea limbajului, recunoașterea imaginilor, analiza datelor. În securitatea cibernetică, IA ajută la detectarea atacurilor, la găsirea vulnerabilităților și la analiza unor volume de date pe care niciun analist nu le-ar putea parcurge manual.

Pe scurt

  • Algoritmii de învățare automată detectează trafic suspect și comportamente neobișnuite în rețele.
  • IA poate analiza codul sursă și poate semnala vulnerabilități înainte de exploatare.
  • Autentificarea biometrică și analiza jurnalelor de acces sunt alte aplicații importante.
  • Aceeași tehnologie este folosită și de atacatori, deci nu înlocuiește oamenii pregătiți.

Ce aduce IA în apărarea cibernetică

Detectarea și prevenirea atacurilor

Algoritmii de învățare automată pot fi antrenați să recunoască tipare de trafic suspect sau comportamente neobișnuite în rețea. Atacurile sunt identificate mai repede, iar reacția este mai rapidă.

Securitatea aplicațiilor

IA poate analiza codul sursă și poate semnala vulnerabilități, astfel încât acestea să fie corectate înainte ca atacatorii să le exploateze.

Autentificarea

IA stă la baza autentificării prin recunoaștere facială sau vocală. Aceste metode pot completa parolele, care se ghicesc sau se fură ușor, dar trebuie folosite cu prudență, fiindcă vocea și imaginea pot fi astăzi clonate.

Identificarea amenințărilor

Analizând multe incidente, IA poate identifica tipare și tendințe în atacuri, informații folosite pentru măsuri de apărare mai bune.

Analiza datelor de securitate

Jurnalele de acces și de activitate generează volume uriașe de date. IA le poate filtra și poate scoate în evidență evenimentele care merită analizate de un specialist.

Instrumente care folosesc IA

În 2023, printre soluțiile de securitate cunoscute care foloseau IA se numărau platforme de detecție a anomaliilor în rețea, sisteme de analiză a amenințărilor bazate pe învățare automată și soluții de protecție a stațiilor de lucru care analizează comportamentul programelor (de exemplu Darktrace, IBM, Cylance, McAfee). Astăzi, aproape toate soluțiile importante de securitate includ componente de IA.

Partea cealaltă: IA în mâinile atacatorilor

Din 2023 încoace, inteligența artificială generativă a devenit accesibilă oricui, inclusiv infractorilor. Ea este folosită pentru mesaje de phishing fără greșeli, pentru clonarea vocii în fraude telefonice și pentru deepfake. Concluzia rămâne aceeași: tehnologia ajută, dar decisivi sunt oamenii instruiți și procesele bine definite. Vezi și AI vs phishing: cine câștigă?.

Cum vă poate ajuta ProDefence

ProDefence folosește instrumente de analiză asistată de IA în analiza fraudelor electronice și a fișierelor suspecte și oferă cursuri despre riscurile inteligenței artificiale pentru angajați și conducere.

Analiză publicată în august 2022, realizată de Alexandru Angheluș (ProDefence) și Oana Buzianu (Wintech). Documentul complet este disponibil mai jos.

Analiza descrie un atac de phishing bancar care viza clienții UniCredit, ProCredit și BCR din România printr-un domeniu cu subdomenii care imitau paginile de internet banking. Totul a pornit de la o singură informație observată pe o platformă de monitorizare: cuvântul „unicredit” într-o adresă suspectă.

Pe scurt

  • Sectorul financiar este afectat disproporționat, fiindcă oferă infractorilor acces direct la bani.
  • Paginile false creau o sesiune unică pentru fiecare victimă și reproduceau fidel resursele site-urilor bancare oficiale.
  • Domeniul era asociat public, din 2013, cu instrumentul de injectare web Yummba, capabil să intercepteze și codurile SMS de autentificare.
  • Serverul a fost mutat din Lituania în SUA în timpul analizei, semn că atacurile urmau să continue.
  • Concluzia: experții, băncile și clienții au fiecare un rol, iar educația clientului rămâne decisivă.

Contextul: de ce băncile sunt ținte

Societatea digitală are nevoie de servicii disponibile permanent și de protecția datelor sensibile. Deși atacurile vizează toate industriile, sectorul financiar este afectat disproporționat: infractorii știu că au acces la sume mari, care le finanțează mai departe activitatea. Multe decizii de securitate din bănci se iau după incidente reale sau după analize ale specialiștilor, de aceea astfel de rapoarte contează.

Cum a fost descoperit atacul

Pe o platformă publică de analiză a adreselor web a apărut o adresă care conținea „unicredit”, dar pe un domeniu străin. În memoria platformei era salvată chiar sesiunea de acces la pagina falsă, ceea ce a confirmat un atac de tip phishing care genera o sesiune distinctă pentru fiecare victimă.

Ce a arătat analiza

Un domeniu cu istoric

Căutările au legat domeniul de instrumentul Yummba, folosit pentru furtul sesiunilor de acces prin injectare web: introducerea de cod malițios în pagină sau de parametri în adresă, prin care atacatorul urmărește activitatea victimei. O analiză publicată în 2014 de Virus Bulletin arăta că, încă din 2013, același vânzător oferea o injectare capabilă să intercepteze mesajele SMS folosite la autentificarea în doi pași.

Mai multe bănci vizate

Subdomeniile găsite imitau UniCredit, ProCredit și BCR. Resursele încărcate de paginile false (stiluri, scripturi, logo) erau copiate de pe site-urile oficiale, ca imaginea să fie cât mai apropiată de cea reală.

Infrastructura

La începutul analizei, serverul era găzduit în Lituania; în timpul analizei, domeniul a fost mutat pe un server din SUA, cu subdomeniile păstrate.

Cine sunt atacatorii

Analiza distinge două categorii: cei care dețin aplicațiile malițioase și le vând, vând datele colectate sau golesc direct conturile, și cei care cumpără aplicația sau datele bancare pentru a extrage fonduri.

Documentul complet

Ce rămâne valabil azi

  • phishingul bancar rămâne una dintre principalele căi de furt din conturi, iar interceptarea codurilor SMS nu este o noutate;
  • băncile trebuie să continue protecția clienților, dar clienții nu se pot baza doar pe bancă;
  • autentificarea prin aplicația băncii este mai sigură decât codurile SMS, iar orice cerere de „actualizare a datelor” prin link este suspectă.

Un caz similar, cu ocolirea autentificării în doi pași, este analizat în Phishingul bancar și ocolirea 2FA. Pentru analiza unei fraude sau a unui mesaj suspect, ProDefence oferă analiza fraudelor electronice.

Analiză publicată în august 2022. Informațiile au fost transmise atunci Directoratului Național de Securitate Cibernetică.

Analiza descrie o campanie de phishing îndreptată spre Ministerul Afacerilor Externe (MAE): o pagină falsă de autentificare imita serverul de e-mail al ministerului, iar linkul de atac conținea, codificată, adresa de e-mail a Ambasadei României din Armenia. Spre deosebire de majoritatea atacurilor, scopul nu era câștigul financiar, ci accesul în infrastructura ministerului.

Pe scurt

  • Primul indiciu: o creștere neobișnuită a scanărilor asupra subdomeniilor mae.ro pe o platformă publică de analiză a adreselor web.
  • Linkul folosea o redirecționare ascunsă și un subdomeniu scris cu caractere chirilice.
  • Pagina falsă era găzduită pe o platformă de aplicații web legitimă, trecea prin Cloudflare și își schimba portul la fiecare accesare.
  • Parametrul cu adresa ambasadei putea fi înlocuit cu orice altă adresă, deci atacul putea viza oricine din instituție.
  • Un cont de e-mail instituțional compromis permite phishing, distribuire de malware, extragere de informații și dezinformare în numele instituției.

Primele indicii

Monitorizarea constantă a evenimentelor de securitate a arătat, pe o platformă publică de analiză a adreselor web, o creștere semnificativă a scanărilor asupra subdomeniilor mae.ro. Atenția la detalii a făcut diferența: o adresă aparent legată de un domeniu cunoscut conținea parametri care redirecționau spre altceva.

Cum funcționa atacul

  • adresa de destinație folosea un subdomeniu cu un caracter din alfabetul chirilic, iar domeniul principal real nu era mae.ro;
  • un parametru criptat conținea adresa de e-mail a Ambasadei României din Armenia, ca pagina să pară personalizată;
  • victima era trecută printr-o adresă intermediară și ajungea pe o pagină falsă, fie o copie a primei pagini mae.ro cu formular de autentificare, fie o pagină simplă de server de e-mail;
  • la fiecare accesare se schimbau imaginea, subdomeniul și portul, ceea ce îngreuna blocarea.

Ce poate face atacatorul cu un cont de e-mail instituțional

Accesul la e-mail înseamnă mult mai mult decât citirea mesajelor. Atacatorul poate interacționa, în numele instituției, cu superiori, colegi, utilizatori și parteneri, și poate lansa:

  • noi atacuri de phishing, pentru alte conturi;
  • distribuirea de programe malițioase;
  • extragerea de informații de la colegi și parteneri;
  • fraude financiare;
  • propagarea de știri false.

Educație, profesionalism, etică

Succesul unui atac depinde de comportamentul utilizatorului înainte și în timpul atacului. Utilizatorul trebuie să își cunoască sistemele, să recunoască un atac sau măcar să reacționeze la o situație neobișnuită, să respecte politicile și procedurile și, dacă a greșit, să anunțe imediat departamentul responsabil. Ascunderea unui incident creează probleme mult mai mari.

Documentul complet

Ce rămâne valabil azi

Atacurile care imită paginile de autentificare ale instituțiilor publice sunt la fel de frecvente. Instituțiile din administrația publică intră astăzi sub NIS2 și au obligația de a gestiona astfel de riscuri și de a notifica incidentele către DNSC. ProDefence oferă consultanță NIS2, cursuri pentru angajați și analiza mesajelor suspecte.

Articol publicat în aprilie 2022, în contextul valului de atacuri DDoS asupra site-urilor din România. Principiile au rămas valabile.

Un atac DDoS (Distributed Denial of Service) blochează un site sau un serviciu prin trimiterea unui volum uriaș de cereri din multe surse simultan, până când serverul nu mai poate răspunde utilizatorilor reali. Nu cere un atacator foarte priceput: atacurile se cumpără ca serviciu. Impactul depinde însă de mecanismele de apărare ale țintei.

Pe scurt

  • Un atac DDoS are nevoie de patru lucruri: o țintă, un scop, un buget și dispozitive „sacrificabile”.
  • Atacurile se pot închiria ca serviciu, la prețuri de ordinul zecilor de dolari pe oră.
  • Sursele de trafic sunt servere compromise, dispozitive infectate (botnet) și liste de adrese IP „curate”.
  • Un site de prezentare pierde imagine; un magazin online pierde vânzări.
  • Protecția: servicii anti-DDoS, filtrare, limitări și un calcul prealabil al pierderilor posibile.

Ce îi trebuie unui atacator

  • o țintă clară: adresa sau serviciul vizat;
  • un scop: notorietate, un mesaj, pagube;
  • un buget: platforme DDoS, dispozitive infectate, echipamente, proxy-uri;
  • un „sacrificiu”: adresele IP folosite ajung pe liste negre și devin inutilizabile.

Bugetul: de unde vine traficul

DDoS ca serviciu

Atacurile se pot cumpăra de pe platforme specializate, plătind în funcție de tip, durată și putere. La momentul articolului, o oră de atac asupra unei adrese IP costa în jur de 10–35 de dolari. Mulți „atacatori” doar plătesc, apoi se laudă cu „atacul” lor.

Servere compromise

Atacatorii compromit servere vulnerabile, adesea prin angajați păcăliți, și instalează scripturi care le păstrează accesul. Serverele sunt apoi folosite pentru DDoS, distribuire de malware sau campanii de phishing, iar accesul este adesea vândut mai departe.

Dispozitive infectate (botnet)

Calculatoare, telefoane, routere, televizoare sau electrocasnice smart infectate așteaptă comenzile atacatorului, la fel ca „zombii” din filme. Un exemplu cunoscut este botnetul Mirai.

Echipamente și liste de adrese IP

Aplicațiile de atac se obțin ușor. Ce contează sunt adresele IP folosite: cele deja cunoscute ca malițioase sunt blocate de firewall-uri, deci atacatorul trebuie să cumpere liste de adrese „curate”.

Sacrificiul

În timpul unui atac, adresele folosite sunt identificate de mecanismele de apărare și introduse pe liste negre, preluate apoi de multe alte sisteme. Atacatorul știe că acele adrese nu vor mai putea fi folosite. Acest lucru este valabil însă numai dacă ținta are mecanisme de apărare.

Impactul unui atac DDoS

Impactul diferă de la o infrastructură la alta, în funcție de durata atacului și de apărare. Blocarea temporară a unui site de prezentare afectează imaginea și comunicarea; un magazin online nu poate vinde nimic cât durează atacul. Infrastructurile cu protecție implementată pot trece aproape neobservat prin atac, fiindcă traficul malițios este blocat sau redirecționat rapid.

Măsuri de protecție

  1. Echipamente sau servicii anti-DDoS: traficul trece prin infrastructura furnizorului, iar administratorul este doar notificat.
  2. Permisiuni și acces configurate corect, cu liste de adrese permise și blocate.
  3. Restricții sau limitări pe anumite intervale, în funcție de activitatea serviciului.
  4. Filtrare geografică: dacă serviciul se adresează doar utilizatorilor din România, restricția pe țară reduce mult expunerea.

Contraatacul asupra surselor de trafic nu este o opțiune pentru o organizație privată: este ilegal și ar afecta în primul rând dispozitivele compromise ale unor victime nevinovate.

Un scenariu realist: magazinul online

Un magazin online stă pe un server dedicat sau partajat, protejat de mecanisme automate ale furnizorului. La un atac DDoS, furnizorul poate suspenda tot serverul ca să protejeze restul infrastructurii. Dimineața, magazinul este offline, urmează mesaje și telefoane cu administratorul și echipa tehnică, iar în tot acest timp clienții cumpără din altă parte.

Calculul util se face dinainte: dacă, de exemplu, 10–15% dintre clienți vin din afara țării, cât pierzi lunar blocând accesul extern pe timp de noapte, comparativ cu una-două zile în care magazinul este complet indisponibil pentru toți clienții?

Concluzie

Numărul atacurilor cibernetice crește, deci măsurile trebuie stabilite înainte de incident: calculul pierderilor posibile și măsuri adaptate serviciilor oferite, impactului și bugetului. ProDefence oferă audit de securitate web și de rețea pentru evaluarea expunerii.

Sari la conținut